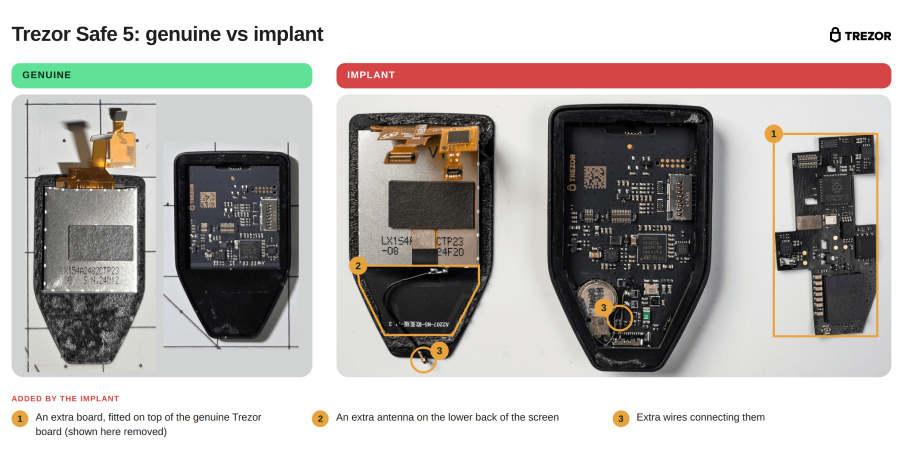
Produsen dompet perangkat keras Trezor kemarin mengumumkan bahwa tiga unit Trezor Safe 5 yang didapatkan konsumen melalui pihak reseller CryptoBilis terbukti dipasangi implan berbahaya, berupa papan sirkuit tambahan ilegal yang sanggup menyalin frasa pemulihan milik pengguna.
Perangkat keras siluman tersebut berfungsi mencuri frasa cadangan langsung dari monitor dompet kripto, kemudian mentransmisikannya lewat jaringan internet seluler menuju server kendali pelaku peretasan. Trezor secara langsung menguji salah satu dompet terdampak di laboratorium miliknya, memvalidasi dua unit lainnya bersumber dari dokumentasi foto yang dikirimkan oleh sang pemilik, serta mengonfirmasi belum menerima satu pun laporan berkaitan dengan kerugian finansial.
Pembaruan perangkat lunak versi 2.13.1 yang dirilis resmi pada awal pekan ini diklaim mampu memblokir aktivitas pencurian data oleh implan sirkuit sejauh ini pada seluruh unit yang menjalankannya. Kendati demikian, pihak pengembang menyatakan secara tegas bahwa “pembaruan tersebut tidak sanggup melindungi data cadangan dompet yang sudah terlanjur diretas dan disalin sebelum sistem diperbarui.”
Pihak korporasi tetap tidak mengubah arahan mitigasi risiko mereka terhadap semua konsumen yang membeli perangkat Trezor via CryptoBilis sejak bulan Maret lalu, termasuk pembeli yang bertransaksi daring lewat toko resmi mereka di Tokopedia serta Shopee:
Berdasarkan log riwayat pembaruan perangkat lunak, sistem versi 2.13.1 dihadirkan untuk beberapa tipe yakni Safe 7, Safe 5, Safe 3, dan Model T. Dalam pernyataan resmi terkait investigasi insiden ini, korporasi memastikan pihaknya sengaja menahan rincian teknis mendalam agar tidak berbalik dimanfaatkan oleh para penyerang siber atau menciptakan ancaman baru bagi keamanan pelanggan umum.
Tim teknisi internal telah mencabut serta memeriksa rancang bangun firmware implan ilegal dari perangkat perdana yang masuk penyelidikan. Komponen tambahan ini ditemukan bersarang tepat di sela papan sirkuit utama dan layar monitor milik Safe 5 tanpa sedikit pun mengutak-atik perangkat asli, termasuk sistem firmware maupun modul Secure Element bawaan pabrik.
Komponen mata-mata tersebut secara otomatis merekam seluruh susunan frasa pemulihan tatkala layar menampilkan proses pembentukan salinan cadangan, maupun saat pengguna memasukkan kata kunci guna merestorasi dompet lama ke perangkat. Perangkat jahat tersebut pun menyalin passphrase jika kata kunci pengaman tambahan itu terpampang pada display. Seluruh rekaman rahasia ini dienkripsi sebelum dipancarkan, dan apabila koneksi seluler terputus, sirkuit tersebut mengamankan data secara lokal sembari berulang kali menyambungkan transmisi sampai tuntas.
Kecurigaan pertama kali dipublikasikan oleh produsen pada 30 Oktober, yaitu dua hari berselang sesudah seorang pembeli mengajukan komplain resmi serta sebelum tim laboratorium internal membedah wujud fisik dompet tersebut.
Perusahaan CryptoBilis sebelumnya mengantongi status sebagai distributor resmi bagi Trezor di pasar Asia Tenggara hingga tanggal 9 Oktober, sebelum otorisasinya dicabut total. Pada hari yang sama, kompetitor manufaktur dompet kripto Ledger tengah memulai penyelidikan intensif perihal rentetan laporan kehilangan saldo aset yang diderita pelanggan dari distributor itu.
Tak lama kemudian, Ledger ikut mengonfirmasi keberadaan implan ilegal tanpa izin pada unit perangkat keras yang didistribusikan reseller tersebut. Pihak kriminal terbukti menyusupkan komponen rahasia ke dalam bodi asli produk Ledger demi mencegat frasa cadangan di momen konfigurasi awal, lalu menguras isi dompet para korbannya melalui sebuah operasi peretasan serentak dan terencana, sebagaimana diuraikan Ledger dalam laporan resminya.
Manajemen Trezor menerangkan bahwa mekanisme pembajakan dalam kasus ini memakai metode serupa dengan temuan kasus Ledger, yang mana telah disesuaikan agar cocok menyusup ke layar Safe 5. Pihak produsen sampai kini belum mengungkap dalang di balik pemasangan perangkat ilegal itu maupun titik rantai distribusi mana modifikasi fisik terjadi.
Ketiga dompet perangkat keras yang terkontaminasi tersebut dibeli konsumen pada rentang tanggal antara 20 Agustus sampai 23 September. Berdasarkan data pengujian terkini, kasus manipulasi sirkuit hanya ditemukan pada seri Safe 5 keluaran distributor CryptoBilis, tanpa indikasi kasus pada distributor mitra lainnya ataupun seri varian produk yang berlainan.
Menyusul pengumuman temuan pada Oktober, perusahaan menghimbau para pembeli yang bertransaksi di CryptoBilis agar segera melapor, dan sampai saat ini sebanyak 48 konsumen telah merespons. Tim pemeriksa sedang meneliti perangkat mereka lewat uji laboratorium langsung maupun pemindaian visual bagian dalam, meski jumlah unit yang rampung diverifikasi belum dibeberkan ke publik.
Pihak Trezor memastikan tak ada satu pun dari ketiga pemilik dompet tersusupi yang melaporkan kehilangan uang kripto mereka. Karena seluruh dompet Trezor berbasis self-custodial seutuhnya, perusahaan memang secara teknis sama sekali tidak memiliki akses memantau isi saldo konsumen.
Di sisi lain, perusahaan mengambil langkah memangkas jaringan distributor resminya hingga 80 persen, termasuk memutus hubungan kemitraan dengan partner tepercaya yang sebenarnya tidak menimbulkan risiko instan namun tak sanggup menyamai standar kepatuhan terbaru yang jauh lebih ketat. Kebijakan perombakan mitra ini sejatinya telah diumumkan pertama kali lewat media sosial X pada 13 Oktober, lebih dari dua pekan sebelum isu implan pertama kali mencuat di perangkat mereka sendiri.
Melalui surat pemberitahuan rekanan tertanggal sama, Trezor menyampaikan kepada para distributor yang dilepas bahwa pasokan stok baru resmi dihentikan, mereka cuma diperbolehkan menghabiskan ketersediaan sisa sampai 1 Januari 2027, sebelum nama mereka dihapus permanen dari daftar penjual tersertifikasi.
Proses penelusuran mendalam masih berlangsung hingga kini. Manajemen berjanji merilis pengumuman berkala lanjutan seandainya menemukan keberadaan implan di luar rantai pasok CryptoBilis atau di luar model Safe 5, menerima aduan pembobolan aset nasabah yang berkaitan dengan masalah ini, ataupun menerbitkan protokol perlindungan sistemik yang lebih baru.