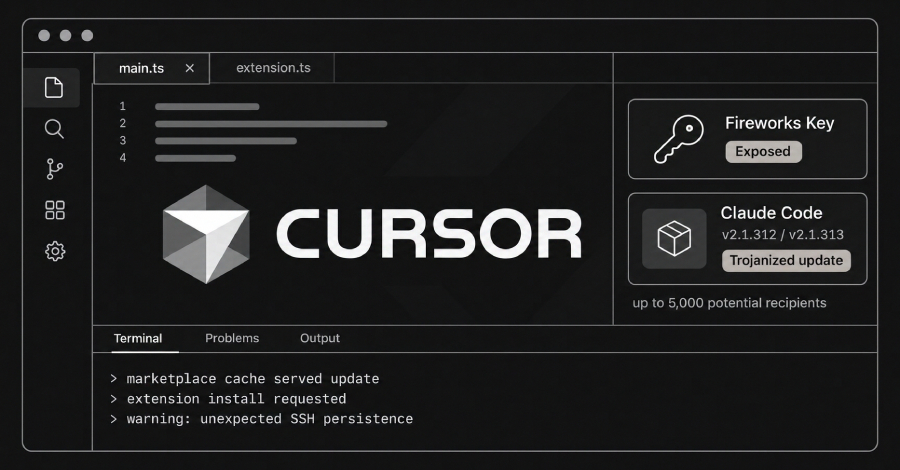
Insiden penyusupan terhadap ekstensi resmi Claude Code milik Anthropic di pasar ekstensi Cursor dipicu oleh pencurian kunci akses yang terekspos akibat peretasan yang menyasar platform Fireworks AI.
"Seorang penyerang berhasil memperoleh kunci akses yang sebelumnya kami terbitkan untuk pihak Fireworks," demikian pernyataan resmi Cursor dalam pembaruan informasi pada hari Jumat. "Kunci tersebut bocor melalui Fireworks, lalu pelaku kejahatan siber memakainya guna menyalin berbagai data dari sebuah storage bucket berstatus read-only yang biasa kami fungsikan untuk berbagi berkas bersama mereka."
Keterangan terbuka ini dipublikasikan hampir dua pekan semenjak versi trojan dari ekstensi resmi Claude Code buatan Anthropic tersebar lewat Cursor Marketplace seolah-olah sebagai pembaruan sah, dengan tujuan memasang backdoor SSH secara persisten pada sistem perangkat para pengguna yang terdampak.
Berdasarkan penjelasan platform pemrograman berbasis kecerdasan buatan (AI) tersebut, media penyimpanan read-only itu diketahui menyimpan rekaman jejak agen koding dalam jumlah terbatas yang berasal dari sesi-sesi tanpa pengaktifan Privacy Mode. Fitur Privacy Mode sendiri merupakan pengaturan privasi khas Cursor yang memberikan hak bagi setiap pengguna untuk menolak pemanfaatan data aktivitas mereka dalam proses pelatihan kecerdasan buatan.
Sesi-sesi penulisan kode tersebut, yang sebagian besar di antaranya tercatat berasal dari kurun waktu tahun 2025, memang telah mendapatkan persetujuan untuk dipakai melatih model AI. Di dalam rekaman aktivitas tersebut, terselip sejumlah kredensial otentikasi yang belum sempat disunting atau dibersihkan, sehingga mengakibatkan terpaparnya kredensial API milik kurang dari 0,01% pelanggan aktif platform tersebut.
Pihak Cursor menambahkan bahwa peretas sengaja memanfaatkan kredensial rahasia ini sebagai batu loncatan awal untuk menerobos beberapa perangkat lunak berbasis software-as-a-service (SaaS) tertentu yang dioperasikan internal Cursor, kemudian mengambil kesempatan tersebut guna mengekstrak sejumlah data.
Cursor menyatakan pihaknya langsung mengambil tindakan cepat berupa penonaktifan total kunci milik vendor terkait, mencabut sekaligus memperbarui seluruh kredensial pengamanan, serta melacak indikasi penyusupan yang lebih dalam demi mengisolasi ancaman usai "kami mendeteksi adanya aktivitas akses lanjutan." Perusahaan pengembang ini juga menonaktifkan sementara berbagai layanan internal dan operasional produk, yang sempat menimbulkan gangguan akses pada sejumlah fitur aplikasi Cursor.
Gelombang serangan berikutnya berlanjut pada tanggal 29 Oktober 2026, ketika pihak penyerang memanfaatkan salah satu kredensial curian dari berkas sistem internal untuk menaruh varian berbahaya dari ekstensi Anthropic Claude Code langsung ke dalam sistem cache penyedia unduhan Cursor Marketplace.
"Sebanyak paling banyak 5.000 pengguna yang kebetulan mengunduh versi cache tertentu dari ekstensi tersebut pada tanggal 29 Oktober diperkirakan sempat menerima file berbahaya itu," papar Cursor. "Ekstensi palsu tersebut sempat beredar bebas selama kurang lebih 11 jam sebelum akhirnya berhasil kami musnahkan. Kami segera menghapusnya, mematikan operasional marketplace ekstensi secara menyeluruh, serta bekerja sama langsung dengan penyedia hosting cloud yang menampung server pelaku demi menurunkannya."
Perusahaan mengonfirmasi telah melayangkan pemberitahuan resmi kepada pengguna terdampak yang mengunduh dan memasang versi 2.1.312 maupun versi 2.1.313 dari marketplace selama jendela insiden berlangsung, serta mendampingi mereka dalam mencabut kredensial yang rentan bocor. Di samping itu, Cursor telah mengalihkan seluruh beban lalu lintas inferensi AI dari Fireworks, mencabut kunci otorisasi yang terhubung, dan memutus total hak akses ke seluruh kumpulan data bersama.
Lebih lanjut, Cursor menegaskan kembali bahwa tidak ada aktivitas mencurigakan atau serangan lanjutan yang terpantau muncul semenjak tanggal 1 November 2026.
Hingga saat ini tidak dijumpai bukti bahwa pembobolan berdampak pada akun pengguna yang telah mengaktifkan opsi Privacy Mode, repositori kode sumber milik klien, lingkungan produksi internal Cursor, aplikasi inti Cursor berikut paket pembaruan resminya, lini aplikasi pendukung lainnya, maupun ekstensi dan plugin lain yang terpasang melalui Cursor Marketplace.
Uber Turut Terdampak Insiden Kebocoran Fireworks
Kabar mengenai Cursor ini mencuat bersamaan dengan konfirmasi dari pihak Uber Technologies Inc., yang menyatakan pelaku ancaman siber tak dikenal berhasil mencuri data ribuan surat izin mengemudi (SIM) para mitra pengemudi setelah mendapatkan kredensial internal tertentu.
"Pada 9 Oktober 2026, salah satu mitra penyedia layanan kami memberi tahu Uber bahwa pihak ketiga tanpa izin telah membobol kredensial internal milik penyedia tersebut lalu menggunakannya untuk menembus akun Uber pada sistem mereka," tulis perwakilan Uber melalui dokumen resmi di negara bagian California, AS. "Selanjutnya pada 13 Oktober 2026, hasil investigasi internal kami memastikan pihak luar tersebut benar-benar memanfaatkan kredensial curian demi mengakses data Uber yang terhubung dengan penyedia layanan itu."
Kendati Uber enggan mengungkap nama vendor tersebut di dokumen resmi, laporan TechCrunch menyebutkan bahwa mitra yang dimaksud adalah Fireworks AI. Uber hingga kini belum mengumumkan jumlah pasti individu yang terdampak insiden tersebut. Pekan lalu, startup produktivitas Notion juga mengonfirmasi data mereka dicuri akibat pembobolan Fireworks AI.