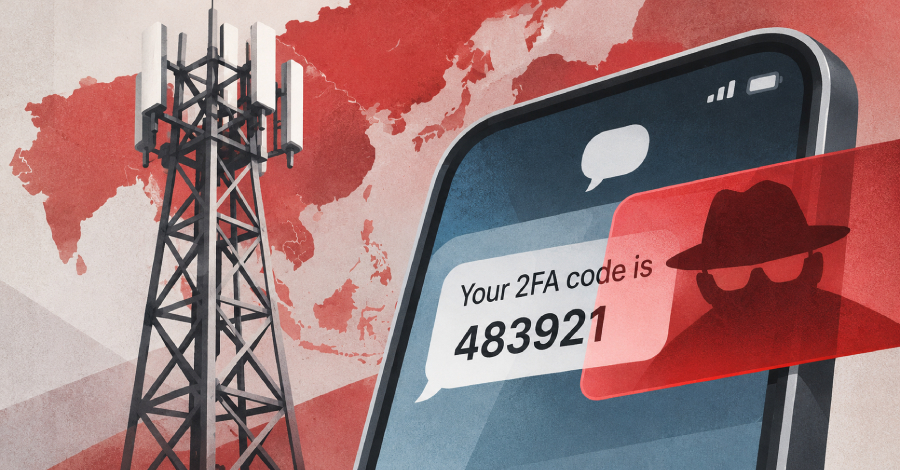
Sebuah sindikat spionase siber yang baru saja diidentifikasi telah memanfaatkan berbagai perangkat keras yang diretas di dalam infrastruktur operator seluler Asia guna menyadap panggilan suara serta pesan teks dari sejumlah individu terpilih, dengan sasaran utama berlokasi di Taiwan.
Enea, sebuah korporasi pengembang perangkat lunak telekomunikasi dan keamanan siber yang berkantor pusat di Stockholm, berhasil melacak asal serangan kelompok tersebut di setidaknya enam negara kawasan Asia dan secara resmi menamakannya SilentAir pada pekan ini. Pihak korporasi menyimpulkan dengan tingkat keyakinan tinggi bahwa SilentAir merupakan aktor berskala negara (state-level actor), namun hanya menyematkan tingkat keyakinan rendah mengenai keterkaitannya secara langsung dengan otoritas China.
Perusahaan keamanan ini telah memberi tahu para penyelenggara jaringan telekomunikasi yang menjadi lokasi ditemukannya simpul-simpul serangan SilentAir. Disebutkan bahwa gerak-gerik SilentAir telah berhasil diinterupsi untuk sementara waktu, namun mereka diprediksi berpotensi kembali aktif setiap saat. Laporan resmi dari Enea tidak mengungkapkan apakah para operator telekomunikasi terkait sudah tuntas membersihkan perangkat keras mereka yang sebelumnya disusupi oleh peretas.
Di industri telekomunikasi, para penyelenggara seluler lazim mengandalkan protokol SS7 dan Diameter dalam rangka bertukar instruksi persinyalan yang mengatur perutean panggilan, distribusi SMS, serta memfasilitasi mekanisme roaming internasional. Seluruh lalu lintas data persinyalan ini melintasi sistem jaringan bersama yang dikenal luas sebagai IPX, yang beroperasi berdasarkan prinsip rasa saling percaya yang sangat tinggi antar-operator. Kelompok SilentAir secara cermat mengirimkan muatan serangannya langsung ke jaringan IPX dari berbagai perangkat yang telah dibajak tersebut.
Dalam melancarkan aksi penyadapan komunikasi, SilentAir mengirimkan sebuah instruksi khusus berupa pesan UpdateLocation, atau padanan instruksi serupanya pada standar protokol Diameter, langsung menuju jaringan asal milik pelanggan yang dibidik. Pesan instruksi tersebut memanipulasi informasi dengan mengklaim bahwa perangkat seluler korban saat ini sedang dilayani secara penuh oleh infrastruktur yang telah diretas. Apabila jaringan asal menyetujui dan memvalidasi permintaan itu, seluruh panggilan masuk dan kiriman pesan singkat milik pelanggan sasaran akan secara otomatis dialihkan ke sistem milik para penyerang.
Serangkaian manuver peretasan ini tercatat membuahkan hasil nyata pada beberapa target. Terhadap sejumlah korban tertentu, analis dari Enea secara langsung memantau adanya pencegatan kode otentikasi dua faktor (2FA) via SMS yang terjadi tepat seketika sesudah skema pengalihan rute komunikasi mulai bekerja efektif. Temuan forensik ini memberikan indikasi kuat akan adanya upaya peretasan lanjutan untuk mengambil alih berbagai akun digital lain yang terhubung dengan nomor telepon milik para korban.
Laporan komprehensif tersebut tidak mencantumkan bukti serupa untuk intersepsi panggilan suara secara real-time, dan dokumen itu juga tidak membeberkan secara spesifik apakah ada akun digital sasaran yang pada akhirnya benar-benar berhasil dikuasai sepenuhnya oleh peretas.
Aksi pencegatan komunikasi menyumbang sekitar 18,3% dari total keseluruhan volume serangan SilentAir yang terpantau langsung oleh tim peneliti Enea. Sebagai bahan perbandingan, pada firma spionase komersial konvensional yang lazim menjadi dalang utama di balik mayoritas gangguan persinyalan telekomunikasi global, proporsi intersepsi langsung semacam itu biasanya hanya berkisar di angka 2,1% berdasarkan data riset terdahulu perusahaan.
Sejumlah individu yang dijadikan sasaran mata-mata merupakan tokoh penting (VIP) di ranah politik dan jajaran pejabat pemerintahan di negara mereka masing-masing. Dalam beberapa kasus langka, instrumen peretasan SilentAir yang berakar di beberapa negara berbeda tampak beroperasi secara terkoordinasi untuk memburu target penting yang sama, yang oleh Enea ditegaskan sebagai indikator adanya satu entitas pengendali tunggal di balik layar.
Pola serangan siber ini kerap dilancarkan dalam bentuk ledakan gelombang intensif (bursts), mulai dari membidik satu atau segelintir pelanggan saja hingga melompat drastis mencakup ribuan pengguna sekaligus dalam kurun waktu satu bulan penuh, yang diselingi jeda waktu tenang hingga beberapa bulan lamanya antar-gelombang serangan.
Di luar yurisdiksi Taiwan, para korban sebagian besar terdeteksi berada di dalam jaringan operator telekomunikasi Asia Tenggara dan Asia Timur lainnya, serta pada kesempatan tertentu juga menjangkau target di Afrika Timur, Asia Tengah, Timur Tengah, hingga wilayah Eropa. Pengguna biasa yang memakai jaringan milik operator yang terinfeksi peretasan itu sendiri mungkin turut menjadi target empuk, namun tim penyelidik tidak memiliki visibilitas untuk meninjau lalu lintas internal tersebut.
Perusahaan telekomunikasi asal Swedia ini mula-mula mendeteksi eksistensi SilentAir lewat analisis mendalam terhadap lalu lintas serangan pada interkoneksi penghubung antar-operator. Terhitung sejak awal tahun 2025, tim ahli telah memantau anomali serangan yang sangat janggal, dominan memanfaatkan protokol SS7 dan sesekali Diameter, yang terpancar dari beberapa operator Asia yang dalam situasi normal mustahil memancarkan pola serangan persinyalan semacam itu. Analisis forensik lanjutan membuktikan adanya jejak aktivitas mencurigakan yang sudah berlangsung jauh lebih awal dari periode tersebut.
Jaringan-jaringan telekomunikasi yang menjadi inang bagi SilentAir terpantau mengelola pesan-pesan lanjutan untuk rute target yang dialihkan dengan pola yang aneh serta sarat ketidakkonsistenan teknis, sebagaimana dijabarkan dalam laporan teknis Enea. Fakta lapangan ini menyisakan dua kemungkinan penjelasan logis: pihak luar memalsukan alamat persinyalan jaringan itu, atau ada komponen perangkat di dalam masing-masing jaringan operator yang telah diambil alih sepenuhnya oleh aktor peretas.
Titik terang akhirnya diperoleh saat tim analis memverifikasi secara langsung adanya perangkat internal di salah satu operator yang bertindak mengirim sekaligus menerima instruksi serangan siber, yang secara definitif mengonfirmasi hipotesis kedua. Perangkat internal tersebut memperlihatkan perilaku serta karakteristik operasional yang identik persis dengan sumber serangan SilentAir di operator negara lain.
Proses pendeteksian serta penangkalan serangan ini terbukti sangat menantang sejak tahap awal karena sindikat penyerang menunjukkan pemahaman teknis mendalam mengenai seluk-beluk arsitektur jaringan seluler dan mekanisme pertahanan persinyalan. Baru setelah gelombang serangan berhasil diredam dan diisolasi, korporasi dapat mengamankan jejak sisa akses tanpa izin, meski mereka belum dapat mengkaji tuntas malware spesifik yang diyakini dipergunakan oleh SilentAir.
Dokumen publik tersebut tidak membuka daftar nama negara, identitas korporasi operator yang terdampak, maupun nama-nama individu yang menjadi target peretasan. Pada beberapa negara tertentu, gempuran serangan SilentAir terkonfirmasi bersumber dari lebih dari satu operator telekomunikasi sekaligus.
SilentAir juga terpantau mengirimkan muatan SMS senyap (silent SMS) dalam skala volume yang sangat masif, yang secara khusus diarahkan kepada para pelanggan seluler di Taiwan. Ini adalah jenis pesan pendek khusus yang diproses langsung oleh sistem perangkat target tanpa pernah menampilkan notifikasi visual maupun membunyikan nada dering peringatan di layar ponsel korban.
Pada rentang waktu siang hari, sebagian besar silent SMS tersebut diarahkan kepada pelanggan seluler di jaringan operator lain di luar Taiwan, seperti jaringan operator di Asia Tenggara. Salah satu tujuan fungsional utama dari pengiriman pesan tak terlihat ini tampaknya adalah untuk menguji dan memastikan secara riil apakah manipulasi pengalihan rute telekomunikasi sebelumnya telah berjalan sukses, ungkap pihak Enea.
Apabila teks uji coba pengalih rute tersebut sukses terkirim dan mendarat di perangkat keras jaringan yang telah dikuasai peretas alih-alih sampai ke ponsel milik korban asli, maka pihak penyerang mendapatkan kepastian mutlak bahwa mereka telah berhasil mencegat seluruh arus pesan singkat individu yang bersangkutan.
Sebaliknya, porsi terbesar pengiriman silent SMS ini dilepaskan pada waktu larut malam, dengan mayoritas mutlak ditujukan kepada masyarakat di wilayah Taiwan. Pihak Enea menjelaskan bahwa motivasi pasti dari transmisi pesan malam hari tersebut belum dapat dipastikan secara final. Terdapat dugaan kuat bahwa langkah itu merupakan pengecekan massal guna memastikan status pengalihan terdahulu masih tetap tertambat aktif, mengingat pada malam hari ponsel pengguna memiliki kecenderungan paling rendah untuk melakukan pembaruan registrasi ke menara seluler nyata di sekitarnya.
Pesan-pesan SMS senyap ini diketahui menyamarkan muatannya dengan memuat susunan kata-kata motivasi atau teks bernada promosi komersial berbahasa Inggris yang menyerupai pesan spam umum. Peneliti meyakini format teks demikian sengaja dirancang sebagai taktik kamuflase. Apabila sistem salah satu operator perantara secara tidak sengaja melucuti atribut senyap dari paket data tersebut, pengguna yang menerima pesan itu hanya akan mengiranya sebagai pesan sampah komersial biasa dan langsung mengabaikannya.
Kaitan tingkat keyakinan rendah (low-confidence) antara kelompok mata-mata ini dengan China berpijak pada sejumlah temuan indikatif di lapangan. SilentAir secara konsisten mencurahkan konsentrasi perhatian utamanya ke kawasan Taiwan, seraya sama sekali tidak pernah menyasar infrastruktur jaringan maupun para pelanggan seluler di wilayah daratan China.
Aktivitas pemantauan lokasi dan serangan penyadapan yang dilakukan kelompok ini juga terpantau konsisten mengikuti ritme jam kerja kantor pada zona waktu UTC+8, yang merupakan Waktu Standar China. Serangkaian aktivitas spionase mereka biasanya mulai berdenyut aktif sejak pukul 09.00 pagi, hampir mereda total saat akhir pekan tiba, serta terpantau mengalami penghentian sementara atau penurunan intensitas operasional yang mencolok di sekitar hari libur nasional China.
Perusahaan keamanan siber ini turut mengkaji kemungkinan adanya tautan operasional dengan Liminal Panda, kelompok ancaman persisten yang tercatat mendalangi sejumlah peretasan infrastruktur telekomunikasi sebelumnya. Enea memandang skenario keterkaitan tersebut sangat mungkin terjadi namun statusnya masih belum terkonfirmasi, sehingga mereka memilih untuk tidak menyatukan identitas kedua kelompok peretas itu untuk saat ini.
Di dalam sistem beberapa operator seluler yang disusupi, operasi ofensif SilentAir terpantau terjadi bersamaan dengan infeksi aktif yang diketahui milik kelompok Liminal Panda. Namun pada periode waktu yang lain, kedua entitas ini sama sekali tidak menunjukkan bukti koordinasi taktis bersama. Keduanya juga menyasar operator telekomunikasi di zona geografis Asia yang seragam, meskipun Liminal Panda sendiri tidak memiliki rekam jejak fokus khusus terhadap target di Taiwan.
Pola perilaku teknis SilentAir juga memperlihatkan kecocokan parsial dengan karakteristik SCTPE, sebuah program jahat trojan Linux tingkat kernel yang jarang terpublikasi yang dirancang khusus untuk memproduksi serta menerima arus lalu lintas persinyalan SS7 dan Diameter.
Otoritas Pengembangan Media Infokomunikasi Singapura (IMDA) telah menerbitkan deskripsi mengenai varian perangkat berbahaya yang sama ini dalam sebuah dokumen peringatan resmi pemerintah. Dalam rilis badan tersebut, perangkat spionase bersangkutan diidentifikasi dengan sebutan nama SIGweaver. Lembaga pengawas Singapura itu menyatakan bahwa CrowdStrike pertama kali mengidentifikasi alat tersebut pada 21 Januari dan mengaitkannya dengan kelompok Liminal Panda pada derajat keyakinan moderat.
Namun demikian, Enea menggarisbawahi bahwa SilentAir terbukti mampu membalas pesan-pesan persinyalan yang sebenarnya tidak mereka kirimkan sendiri sebelumnya, kapabilitas teknis yang mustahil dilakukan oleh program SCTPE versi standar yang sudah dikenal. Standar protokol keamanan operasional (operational security) SilentAir juga tampak beroperasi pada level kecanggihan yang jauh melampaui kemampuan Liminal Panda.
Secara terpisah, teknologi firewall pemantau GTP milik Enea telah berhasil mendeteksi aktivitas mencurigakan dari Liminal Panda pada sistem sejumlah operator pelanggan mereka sejak kuartal pertama tahun ini. Tim pertahanan siber perusahaan berhasil memblokir transmisi lalu lintas malware GTPDoor di lokasi-lokasi tersebut dan mengonfirmasi keberadaan infeksi Liminal Panda, atau indikasi kuat keberadaannya, di sedikitnya 5 hingga 10 entitas operator jaringan.
Perangkat pintu belakang GTPDoor, yang rincian teknisnya pertama kali didokumentasikan ke publik pada tanggal 27 Februari 2024, beroperasi dengan menyamarkan paket perintah di dalam GTP-C, yakni protokol jaringan yang bertugas membangun koneksi data seluler antar-jaringan. Korporasi turut mendeteksi kemunculan versi pembaruan yang menyembunyikan instruksi komando di dalam GTP-U, subsistem protokol GTP yang khusus mengalirkan muatan data riil milik pengguna. Paket data lalu lintas GTP-U jauh lebih sulit diinspeksi oleh sistem keamanan, walaupun perusahaan menilai versi baru ini utamanya difungsikan sebatas mekanisme cadangan.
Rekomendasi Enea untuk Operator Telekomunikasi
Pihak korporasi memperingatkan bahwa setiap aktor ancaman siber dapat dengan mudah meniru dan mendaur ulang metodologi serangan persinyalan ini, dan karenanya memberikan seruan kepada seluruh operator seluler untuk:
Laporan komprehensif dari perusahaan keamanan telekomunikasi tersebut sama sekali tidak memuat panduan mitigasi spesifik bagi kalangan warga sipil yang panggilan suara maupun pesan teks pribadinya berisiko menjadi sasaran pencegatan.