Pada hari Senin, Apple meluncurkan pembaruan penanganan celah keamanan tingkat tinggi yang telah dimanfaatkan dalam serangan siber nyata bagi sejumlah perangkat model lawas.
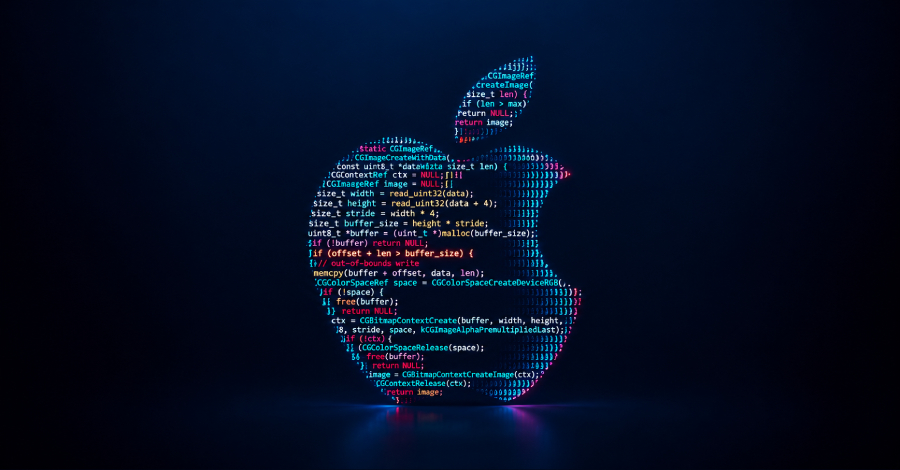
Kerentanan bersandi CVE-2026-86950 dengan skor CVSS 8.8 tersebut berupa masalah penulisan di luar batas pada CoreGraphics, yang berisiko memicu eksekusi kode acak saat memproses dokumen yang telah dimanipulasi secara jahat.
Perbaikan atas gangguan sistem ini awalnya dihadirkan Apple bulan lalu lewat sistem operasi iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1, serta macOS Sequoia 15.8.1, sembari mengonfirmasi potensi eksploitasi dalam operasi siber canggih terhadap target individu tertentu pengguna varian iOS sebelum iOS 27.
Kini cakupan penambalan tersebut diperluas menuju iOS 18.7.11 dan iPadOS 18.7.11, yang menjangkau lini iPhone XS, iPhone XS Max, iPhone XR, iPad generasi ke-7, iPad Air generasi ke-4 dan versi setelahnya, iPad generasi ke-9 ke atas, serta iPad mini generasi ke-6 dan seterusnya.
"Apple mengetahui laporan bahwa masalah ini kemungkinan telah dimanfaatkan dalam serangan yang sangat canggih terhadap target individu tertentu pada versi iOS sebelum iOS 27," jelas pihak perusahaan teknologi tersebut.
Pembaruan iOS 18.7.11 beserta iPadOS 18.7.11 ini sekaligus menuntaskan kelemahan logika pada komponen Audio (CVE-2026-65339) yang bisa memicu kebocoran data sensitif pengguna, serta celah akses CoreMedia (CVE-2026-86990) yang rawan disalahgunakan aplikasi perusak untuk membuka kamera tanpa izin.
Peluncuran ini bertepatan dengan distribusi pembaruan iOS 27.2, iPadOS 27.2, macOS Golden Gate 27.2, tvOS 27.2, watchOS 27.2, visionOS 27.2, dan Safari 27.2 yang membenahi ratusan lubang keamanan pada AppleAVD, CoreAudio, ImageIO, kernel, Model I/O, Screen Sharing Server, Spotlight, StorageKit, serta WebKit.
Salah satu cacat utama yang diperbaiki adalah persoalan otorisasi Apple Intelligence (CVE-2026-86987) yang dapat dimanfaatkan peretas jarak jauh demi meraup data rahasia pengguna. Pihak pabrikan iPhone mengonfirmasi bahwa kendala ini sudah ditangani lewat peningkatan verifikasi hak akses.
Kendati Apple tidak menyebutkan adanya eksploitasi aktif di dunia maya terkait celah-celah tersebut, memperbarui gawai ke versi perangkat lunak paling mutakhir tetap langkah terbaik untuk perlindungan optimal.