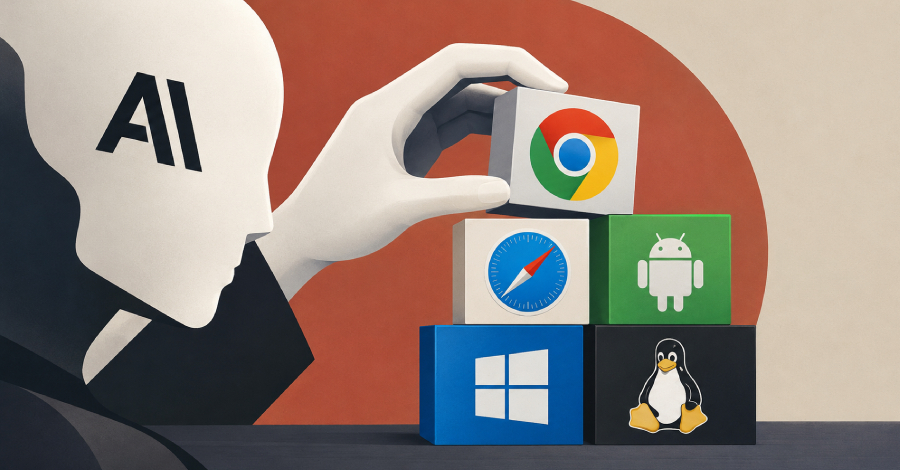
Sebuah model kecerdasan buatan (AI) milik Anthropic yang belum dirilis secara publik berhasil mengidentifikasi serangkaian celah keamanan berbahaya pada Chrome, Safari, Android, Windows, serta Linux, lalu merangkainya menjadi bukti konsep (proof-of-concept) eksploit yang berfungsi penuh, sebagaimana dilaporkan secara resmi oleh perusahaan baru-baru ini.
Eksploit-eksploit tersebut dirancang dan dijalankan di dalam lingkungan laboratorium riset terkendali setelah sistem AI diberikan instruksi terarah (prompting), sehingga tidak pernah ditemukan atau digunakan dalam insiden serangan di dunia nyata. Anthropic menegaskan bahwa seluruh celah keamanan telah dilaporkan terlebih dahulu kepada vendor perangkat lunak terkait, dan saat ini semuanya sudah sepenuhnya ditambal. Salah satu pengujian bukti konsep yang berhasil dilakukan memperlihatkan terbukanya aplikasi Kalkulator pada komputer Mac standar yang menjalankan peramban Chrome hanya dalam hitungan detik setelah memuat sebuah halaman situs, sepenuhnya berjalan secara otomatis tanpa memerlukan klik tambahan dari pengguna.
Tim Frontier Red Team internal Anthropic memaparkan rincian teknis dari lima rantai serangan (exploit chains) ini dalam artikel riset resmi mereka. Pernyataan yang paling menyita perhatian komunitas keamanan siber bukanlah sekadar penemuan satu kerentanan tunggal biasa, melainkan kapasitas satu model AI yang mampu mendeteksi sejumlah kelemahan terpisah kemudian menggabungkannya menjadi alur serangan yang bekerja secara utuh. Anthropic menyebut kapabilitas tingkat lanjut semacam ini sebelumnya hanya bisa diproduksi oleh segelintir kelompok spesialis keamanan elit manusia. Klaim kemampuan teknis tingkat tinggi tersebut sejauh ini bersandar langsung pada pernyataan internal yang dipublikasikan pihak Anthropic.
Ketersediaan tambalan keamanan dan konfirmasi bahwa perusahaan teknologi raksasa seperti Apple serta Google mencantumkan nama Anthropic beserta model AI Claude untuk rilis perbaikan tertentu dapat diverifikasi langsung melalui dokumen catatan resmi kedua vendor itu.
Meskipun demikian, hal yang tidak dapat diperiksa secara independen oleh publik luar adalah seberapa besar porsi pembuatan rantai eksploit tersebut yang benar-benar dieksekusi oleh mesin secara mandiri tanpa campur tangan teknisi. Pihak Anthropic menjelaskan bahwa pengerjaan proyek tersebut hanya menuntut “perintah awal” (initial prompting) serta “keterlibatan manusia yang sangat minim” (little human involvement). Namun demikian, perusahaan tidak memaparkan perincian tugas manusia di setiap langkah pengembangan teknisnya, dan sama sekali tidak menyebutkan identitas model tersebut selain menjulukinya sebagai model penelitian internal yang belum pernah dirilis ke publik umum.
Mengenai satu kerentanan yang memiliki catatan arsip publik tersendiri, yakni celah keamanan pada sistem operasi Windows, dokumen resmi tidak mencantumkan nama penemu atau peneliti sama sekali. Berikut rincian mengenai lima rantai serangan tersebut, potensi dampak yang ditimbulkan, syarat kondisi lingkungan yang dibutuhkan agar serangan berhasil, serta lokasi tambalan sistem yang telah disediakan oleh pengembang.
Dalam skenario rantai serangan peramban Chrome, model AI ini memanfaatkan empat kelemahan keamanan yang saling bertautan secara berurutan. Serangan diawali dengan halaman web berbahaya yang merusak alokasi memori pada mesin JavaScript Chrome yang bernama V8.
Setelah itu, kerentanan kedua dimanfaatkan untuk keluar dari mekanisme isolasi keamanan memori V8 (sandbox escape), memungkinkan pelaku merebut kendali atas komponen Chrome yang bertanggung jawab langsung untuk merender tampilan halaman web. Celah berikutnya berupa kondisi perebutan akses (race condition) pada fitur penyimpanan lokal CacheStorage, yang memungkinkan kode jahat membaca segmen memori terlarang sekaligus memetakan susunan memori dari proses peramban utama yang memiliki tingkat izin privilege lebih tinggi.
Pada tahapan penutup, sebuah celah tipe use-after-free di dalam fitur autentikasi masuk FedCM pada Chrome memberi ruang bagi eksploit untuk menjalankan kode berbahaya secara bebas di luar batasan sandbox peramban sepenuhnya. Anthropic membeberkan bahwa pihaknya telah menyerahkan 62 laporan kerentanan keamanan kepada pihak pengembang Google, yang semuanya telah mendapatkan penomoran CVE resmi serta berhasil diperbaiki pada pembaruan Chrome versi 156. Seluruh laporan bug tersebut memiliki tingkat risiko berkategori kritis atau tinggi, termasuk di antaranya 13 teknik pembobolan isolasi sandbox.
Catatan rilis keamanan dari pihak Google sendiri secara terang-terangan memberikan apresiasi penghargaan kepada “Xinyang Ge of Anthropic, assisted by Claude” atas perbaikan bug Chrome tertentu, meskipun kredit pengakuan tersebut tidak mencakup keseluruhan 62 celah yang dilaporkan.
Sementara itu, rantai serangan pada peramban Safari bekerja dengan pola yang cukup berbeda karena sama sekali tidak menjalankan eksekusi kode mesin. Metode ini merangkai kerentanan tertentu untuk mendapatkan izin baca dan tulis penuh ke dalam memori utama peramban Safari, kemudian secara sengaja memanipulasi satu nilai data penting guna menonaktifkan aturan Same-Origin Policy (kebijakan asal yang sama), yakni aturan keamanan web fundamental yang melarang situs web asing membaca data milik situs web lainnya.
Dengan dilumpuhkannya aturan pembatas tersebut, halaman situs web jebakan dapat secara leluasa membaca riwayat penelusuran pengguna, mencuri data kuki (cookies), serta mengirimkan permintaan jaringan atas nama sesi akun pengguna yang telah terotentikasi ke berbagai situs web lain. Pihak Apple telah meluncurkan tambalan untuk menambal kelemahan use-after-free yang menjadi inti dari rangkaian eksploit ini pada pembaruan sistem operasi iOS dan iPadOS versi 26.5.2, serta memberikan atribusi penghargaan kepada “Milad Nasr and Nicholas Carlini with Claude, Anthropic” atas laporan mereka.
Di sisi lain, rantai eksploit Windows menjadi satu-satunya rangkaian yang mempunyai jejak dokumen publik independen, sekaligus menjadi metode eksploitasi dengan cakupan operasional paling sempit. Serangan ini digolongkan sebagai serangan denial-of-service (penolakan layanan): pengiriman sejumlah paket data jaringan khusus dapat langsung melumpuhkan sistem komputer sasaran, dan serangan paket berulang akan menjaga mesin tetap dalam kondisi mati atau mogok, meski tidak mampu menjalankan kode arbitrary ataupun mencuri data rahasia. Anthropic mendeskripsikan kerentanan ini sebagai kegagalan out-of-bounds read pada penanganan protokol komunikasi QUIC di level kernel sistem operasi Windows.
Catatan basis data publik untuk kerentanan tersebut, yaitu CVE-2026-33096, mencantumkan nama modul HTTP.sys, yakni komponen penangan permintaan web bawaan Windows, dengan skor tingkat keparahan sebesar 7,5 dari skala 10. Tidak ada sumber data terbuka lain yang mengonfirmasi bahwa kedua deskripsi tersebut merujuk pada modul perangkat lunak yang sama persis. Arsip rekaman resmi CVE itu juga tidak menyertakan identitas penemu bug, sehingga status kepemilikan riset eksploit ini sepenuhnya bergantung pada klaim laporan Anthropic semata.
Hingga akhir Oktober, catatan pengayaan kerentanan pemerintah Amerika Serikat menandai bahwa bug tersebut belum pernah dieksploitasi dalam operasi nyata, dan kerentanan ini pun tidak terdaftar di dalam katalog kelemahan yang diketahui telah dieksploitasi milik lembaga keamanan siber CISA.
Untuk rantai serangan Linux, skenario ini tergolong yang paling berbahaya bila dinilai berdasarkan dampak destruktifnya: serangan ini mampu mengeksekusi perintah terminal berhak akses root penuh melalui jaringan internet tanpa perlu proses login sama sekali. Prasyarat utamanya adalah server target harus sedang menjalankan layanan pendengar (listener) multipath TCP. Model AI mula-mula membocorkan alamat memori kernel untuk menembus dinding pertahanan KASLR, lalu memanfaatkan kembali celah race condition yang sama guna mengalihkan alur program ke kode eksekusi yang telah disiapkan penyerang, yang akhirnya memicu keluarnya akses root shell.
Anthropic mengungkapkan bahwa skrip bukti konsep buatan mereka memerlukan waktu 48 menit untuk membocorkan alamat memori kernel dan membutuhkan lima menit tambahan hingga berhasil membuka akses root shell. Selain itu, kegagalan saat proses eksploitasi tidak akan merusak kestabilan atau mematikan sistem, sehingga peretas dapat terus mengulang upaya penyerangan tanpa henti.
Perusahaan menghubungkan rantai serangan Linux ini dengan nomor kerentanan CVE-2026-98432, yaitu bug kernel tipe use-after-free dengan tingkat bahaya luar biasa bernilai 9,8 yang telah ditambal secara resmi di tingkat upstream pada tanggal 15 Oktober; namun arsip publik CVE tersebut secara khusus mendokumentasikan perbaikan pada protokol IPv4 TCP ketimbang multipath TCP, dan kaitan kedua hal ini hanya ditemukan melalui artikel penjelasan pihak Anthropic.
Anthropic memosisikan pengungkapan hasil riset ini semata-mata sebagai upaya untuk membantu memperkuat sistem pertahanan para praktisi keamanan digital. Perusahaan menyatakan telah melaporkan setiap temuan bug di bawah kebijakan pengungkapan terkoordinasi (coordinated disclosure policy) yang memberikan tenggat waktu perbaikan 90 hari bagi pengembang aplikasi, ditambah waktu 45 hari lanjutan sebelum mereka membuka pembicaraan teknis di luar dokumen peringatan publik resmi. Selain itu, Anthropic mengundang tim keamanan siber profesional untuk memanfaatkan program Cyber Verification Program yang diperluas, yang menyediakan akses khusus bagi peneliti terverifikasi ke model canggih Claude Opus 5.5, Sonnet 5.5, dan Mythos 5.1.
Alasan mendasar perusahaan menerbitkan temuan revolusioner ini ditegaskan secara lugas lewat pernyataan mereka sendiri: “Sekarang, pembuatan eksploit adalah sesuatu yang mampu dikerjakan oleh model AI dengan keterlibatan manusia yang sangat minim, kemudian dibuktikan dengan menghasilkan eksploitasi yang berfungsi nyata yang dapat dijalankan dan diuji oleh siapa pun.”