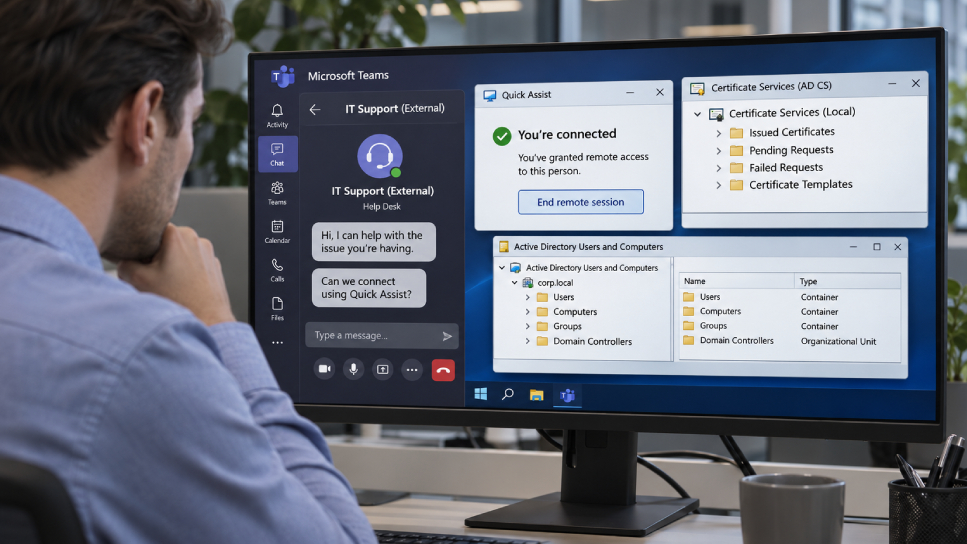
Sekelompok pelaku kejahatan siber yang menyamar sebagai staf dukungan teknis atau IT support di platform Microsoft Teams berhasil memanipulasi para pekerja agar memberikan izin kendali jarak jauh atas komputer kerja mereka. Berbekal akses tersebut, mereka kemudian memanfaatkan konfigurasi Active Directory Certificate Services (AD CS) yang tidak aman guna memperoleh sertifikat autentikasi bagi berbagai akun berhak istimewa tinggi, termasuk milik domain controller.
Perusahaan teknologi Microsoft mengungkapkan lewat laporan investigasi bahwa mereka telah mendalami dua kasus penyusupan terpisah dengan modus ini, di mana salah satu insiden berujung pada eksfiltrasi data internal ke server eksternal milik pihak luar.
Para penyerang sama sekali tidak mengeksploitasi kerentanan keamanan bawaan pada platform Microsoft Teams itu sendiri. Mereka sepenuhnya bergantung pada taktik rekayasa sosial serta penerapan arsitektur AD CS yang tidak aman di lingkungan korban. Hingga kini, Microsoft belum menautkan kampanye peretasan tersebut ke kelompok ancaman siber tertentu yang sudah teridentifikasi.
Awal Mula Penyerangan Berlangsung
Berdasarkan pemaparan Microsoft, kedua insiden pembobolan bermula dengan pola operasional identik. Pelaku menghubungi para karyawan melalui pesan teks maupun panggilan suara di Teams dengan mengaku sebagai bagian dari tim internal IT support atau help desk, beroperasi dari akun eksternal bernama mirip entitas bantuan teknis resmi agar komunikasi tampak meyakinkan.
Pelaku kemudian mengarahkan target untuk membuka Quick Assist, aplikasi bawaan sistem operasi Windows untuk bantuan jarak jauh, lalu meminta korban membacakan kode otorisasi koneksi. Tindakan tersebut seketika memberikan pelaku kendali fisik dan operasional penuh secara langsung atas stasiun kerja komputer korban.
Setelah mengendalikan perangkat kerja tersebut, peretas menempatkan berkas arsip ke folder Downloads, mengekstrak isinya ke direktori baru yang sengaja dinamai mirip pembaruan Windows, lalu mengeksekusi konten tersebut memanfaatkan runtime portabel Python, Bun, ataupun Java. Pengecekan nama berkas semata menjadi indikator deteksi yang sangat lemah, sebab salah satu salinan berkas sengaja diganti namanya kendati tetap membawa rincian versi asli dari perangkat lunak runtime tersebut.
Nilai Strategis Sertifikat bagi Peretas
Active Directory Certificate Services merupakan peran vital di lingkungan Windows yang bertugas menerbitkan sertifikat digital yang wajib ditunjukkan komputer dan pengguna saat memvalidasi proses login. Sertifikat yang diterbitkan lewat templat berkonfigurasi buruk memungkinkan siapa pun pemiliknya untuk masuk ke sistem sebagai akun yang tercantum di dalamnya.
Microsoft menegaskan bahwa sertifikat autentikasi semacam ini tetap berfungsi secara normal walaupun kata sandi akun terkait telah diatur ulang atau perangkat komputer awal yang disusupi telah dibersihkan sepenuhnya, sehingga kedua tindakan mitigasi tersebut tidak serta-merta mampu memutus akses penyerang.
Kasus 1: Sertifikat Berhak Istimewa dan Celah Isolasi Sistem
Pada kasus pembobolan pertama, kelompok penyerang menemukan keberadaan templat sertifikat yang memiliki kelemahan konfigurasi yang dikenal secara teknis sebagai ESC1. Di bawah templat dengan kerentanan tersebut, pihak pemohon memiliki kebebasan menentukan identitas akun yang diwakili oleh sertifikat yang dimintanya, sehingga pengguna biasa berhak rendah sanggup menerbitkan sertifikat sah atas nama akun pemilik hak istimewa tinggi.
Gelombang panggilan manipulasi pertama menyasar tiga staf karyawan serta satu unit komputer kerja, yang berhasil membuahkan penerbitan sertifikat digital bagi tiga akun dengan hak istimewa tinggi. Sistem pertahanan otomatis Microsoft Defender attack disruption segera memutus akses identitas-identitas tersebut dan mematikan seluruh sesi aktif yang sedang berjalan. Kendati demikian, terdapat satu akun berhak istimewa yang secara tidak sengaja terlewat dari daftar respons pembatasan otomatis, sehingga akun tersebut tetap aktif dan dapat terus digunakan.
Sekitar 90 menit setelah aksi awal tersebut, gelombang serangan yang jauh lebih masif menyerang 16 pengguna tambahan dan satu unit stasiun kerja kedua, menghasilkan penerbitan sertifikat bagi delapan akun istimewa lainnya. Microsoft mencatat bahwa lebih dari 1.000 upaya lanjutan pelaku untuk mengakses berkas jaringan lewat protokol SMB maupun upaya autentikasi berhasil ditangkal oleh sistem.
Hanya berselang beberapa detik sesudah mengamankan sertifikat tersebut, pelaku langsung masuk ke domain controller lalu menjalankan utilitas DCSync, alat khusus untuk menyalin data kredensial kata sandi langsung dari Active Directory. Operasi penggandaan data tersebut sudah terlanjur berjalan ketika langkah isolasi diterapkan, sehingga membatasi volume informasi yang sempat disalin. Microsoft tidak merinci secara pasti seberapa banyak data kredensial yang berhasil dirampas pelaku.
Satu akun istimewa yang dikecualikan dari sistem pertahanan otomatis menjadi pintu masuk utama. Peretas terus memanfaatkannya untuk merambah ke file server, kemudian mengeksekusi salinan perangkat lunak Rclone yang telah diganti namanya guna mentransfer seluruh data dari direktori bersama menuju server SFTP di luar jaringan. Microsoft tidak mengungkapkan volume total data perusahaan yang berhasil dicuri.
Peristiwa ini menunjukkan secara nyata, sebagaimana diutarakan Microsoft, bahwa “pembatasan identitas parsial dapat mengurangi aktivitas penyerangan sembari tetap menyisakan jalur akses berhak istimewa yang dapat dimanfaatkan penyerang.”
Kasus 2: Eksploitasi Sertifikat Domain Controller
Pada insiden peretasan kedua, peristiwa diawali dengan taktik rekayasa sosial serupa namun beralih ke metode berbeda akibat ketiadaan celah templat sertifikat. Pelaku memilih menggunakan teknik serangan PetitPotam demi memaksa domain controller melakukan autentikasi otomatis ke perangkat komputer yang telah dikuasai peretas.
Permintaan login berbasis protokol NTLM tersebut lantas diteruskan langsung ke antarmuka pendaftaran web AD CS, sebuah metode eksploitasi yang dikenal sebagai ESC8, tanpa memerlukan kata sandi apa pun. Penyerang memanfaatkan sesi login tersebut untuk meminta penerbitan sertifikat resmi bagi domain controller itu sendiri. Menggunakan sertifikat tersebut beserta mekanisme autentikasi Kerberos (PKINIT), pelaku sukses memperoleh ticket-granting ticket untuk domain controller, yang secara efektif mengubah sesi login teruskan sementara menjadi identitas permanen berkekuatan penuh.
Pada kasus ini, langkah penanganan berhasil bekerja solid. Microsoft Defender membunyikan peringatan deteksi ESC8, pihak korban langsung mengisolasi unit stasiun kerja bersangkutan dari jaringan, dan Microsoft memastikan tidak ada kelanjutan aktivitas berbahaya setelahnya.
Faktor pembeda utama antara kedua skenario serangan ini berpusat pada konsistensi penahanan atau containment. Pada insiden pertama, sistem pembendungan otomatis sukses melumpuhkan sebagian besar serangan, tetapi satu akun yang terlewat tetap terbuka lebar. Pada skenario kedua, tindakan pemutusan koneksi pada satu unit stasiun kerja berhasil menghentikan pembobolan secara tuntas.
Langkah Mitigasi Tim Pertahanan Siber
Hingga saat ini tidak tersedia pembaruan tambalan perangkat lunak langsung karena rangkaian serangan ini bukan berakar dari kegagalan kode aplikasi. Rekomendasi resmi dari Microsoft murni berfokus pada penguatan konfigurasi sistem serta ketepatan skema respons insiden.
Fakta yang Diketahui dan Belum Terungkap
Pihak Microsoft menolak mengaitkan rangkaian penyusupan ini kepada grup peretas tertentu serta tidak membeberkan tanggal pasti saat kedua pembobolan tersebut berlangsung.
Rangkaian metode yang dipakai sejatinya bukanlah teknik baru di lanskap siber. Peneliti keamanan pertama kali mengidentifikasi kelemahan sertifikat ESC1 dan ESC8 pada tahun 2021, sementara metode pemaksaan autentikasi PetitPotam dipublikasikan pada tahun yang sama. Microsoft sendiri telah mendokumentasikan taktik awal masuk melalui rekayasa help desk Teams menuju kendali jarak jauh pada awal tahun 2026.
Nilai tambah penting dari laporan Microsoft ini adalah terbuktinya penggabungan kedua teknik tersebut dalam aksi pembobolan nyata di lapangan, berikut pelajaran penting seputar risiko akun yang terlewat dari isolasi.
Sistem Windows generasi terbaru kini memiliki ketahanan lebih baik terhadap eksploitasi ESC8. Microsoft telah mengaktifkan perlindungan Extended Protection for Authentication (EPA) secara bawaan pada AD CS di Windows Server 2025, sedangkan edisi Windows Server 2022 dan 2019 masih menuntut administrator menyalakannya secara manual.
Indikator Kompromi dan Deteksi Keamanan
Laporan investigasi Microsoft menyertakan daftar peringatan Defender yang mencakup integrasi Teams, keamanan endpoint, dan sinyal identitas, serta empat kueri advanced hunting yang diposisikan sebagai “titik awal investigasi” alih-alih bukti pasti yang berdiri sendiri. Dokumen tersebut juga menyertakan tiga hash berkas yang terafiliasi langsung dengan skrip intrusi awal penyerang.