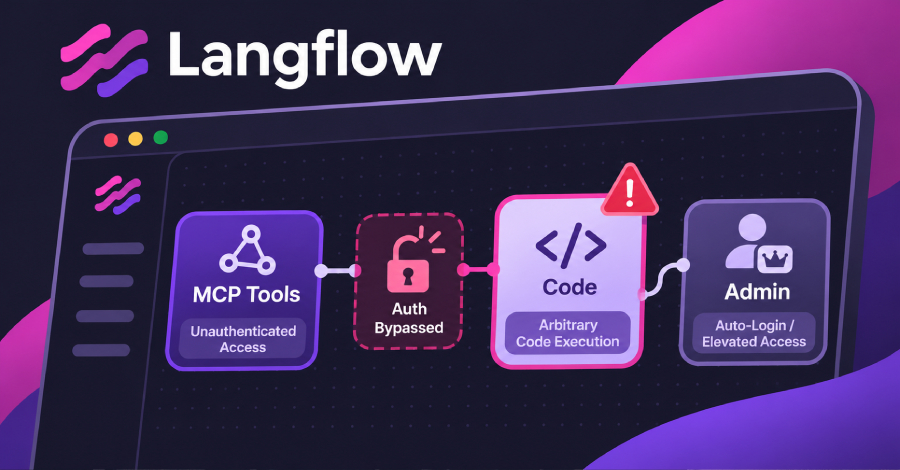
Dua kerentanan kritis pada platform Langflow berpotensi membiarkan peretas jarak jauh tanpa kredensial akun untuk menembus sistem otentikasi serta mengeksekusi kode berbahaya, menurut keterangan IBM pekan lalu.
Langflow sendiri merupakan perangkat lunak sumber terbuka guna merancang alur kerja dan agen AI, dengan laporan kerentanan yang ditujukan kepada IBM. Seluruh rilis mulai versi 1.0.0 hingga 1.12.8 mengandung celah tersebut, dan perbaikan satu-satunya hanya tersedia pada versi 1.13.0.
Kedua bug tersebut belum tercantum dalam katalog Known Exploited Vulnerabilities milik CISA per pembaruan tanggal 30 Oktober. Sebanyak enam kelemahan Langflow lainnya telah masuk dalam daftar itu, paling baru adalah CVE-2026-9198 yang didaftarkan pada bulan Agustus.
Empat kerentanan Langflow yang dimuat pada buletin IBM, terbit perdana 28 Oktober kemudian diperbarui keesokan harinya, meliputi:
Salah satu celah didefinisikan sebagai "unauthenticated remote code execution exploitable through model context protocol tool enumeration," menurut penjelasan IBM. Melalui Model Context Protocol (MCP), Langflow dapat membagikan alur kerjanya menjadi instrumen untuk aplikasi kecerdasan buatan yang mendukung protokol MCP.
Sebuah modul pada kerangka kerja publik Metasploit Framework kini telah menyertakan referensi CVE-2026-93680 terkait bypass otentikasi. Modul tersebut dapat terhubung langsung ke titik akhir MCP server Langflow tanpa identitas, memulai sesi interaksi, serta mendata daftar perkakas milik server. Modul ini tidak mengeksekusi kode perintah di server sasaran.
Pembuat modul mencatat versi Langflow 1.5.0 sampai 1.11.4 sebagai versi terdampak, rentang yang jauh lebih sempit dibandingkan rilis catatan IBM.
Saat fitur log masuk otomatis aktif, Langflow langsung memberikan akses pengguna sebagai superuser tanpa perlu verifikasi masuk. Pengaturan LANGFLOW_AUTO_LOGIN aktif secara bawaan di Langflow 1.12.8. Deskripsi kodenya memperingatkan bahwa fitur itu "bypasses authentication and should only be used in development environments."
Modul bersangkutan sempat diuji pada instalasi Langflow 1.8.4 dalam kondisi fitur login otomatis menyala. Masalah lain dari empat celah itu mencakup "an incomplete remediation of an auto-login security control," ungkap pihak IBM. Lembar buletin tidak menerangkan apakah server dengan penonaktifan login otomatis ikut terancam.
Pembaruan Menuju Versi 1.13.0
Langflow 1.13.0 diluncurkan secara resmi pada 22 Oktober. Versi 1.12.8 yang meluncur bersamaan di hari itu masih membawa celah keamanan, dan katalog PyPI belum memuat versi 1.12 lanjutan per 2 November. Pihak IBM tidak memberikan solusi penanganan alternatif bagi sistem server yang belum dapat memperbarui versi.
Langflow 1.13 mematikan fungsi login otomatis secara standar pabrikan. Prosedur pembaruan:
Pada tanggal 29 Oktober, IBM merilis catatan CVE mencakup 29 celah Langflow lainnya dan menandai versi 1.12.4 beserta 1.12.5 sebagai rilis perbaikannya. Satu di antaranya, CVE-2026-104339, bisa memberikan akses eksekusi kode acak bagi penyerang tanpa akun, dengan skor bahaya IBM sebesar 9.8. Dari keseluruhan 33 catatan kerentanan, termasuk empat celah ini, tidak ada yang menetapkan versi 1.13.0 sebagai versi rentan.