Para peneliti keamanan siber telah mengidentifikasi program jahat pencuri data terbaru untuk sistem operasi Windows bernama VOLTA-AUTODOXER, atau VOLTA, yang memanfaatkan kapabilitas model bahasa berskala besar (large language model atau LLM) untuk mengkategorikan serta menyortir data curian milik target berdasarkan potensi nilai monetisasinya di pasar gelap.
Sama halnya dengan varian malware pencuri data konvensional lainnya, VOLTA dirancang untuk mengumpulkan kata sandi tersimpan dan riwayat cookie dari berbagai peramban web berbasis Chromium; mengambil arsip korespondensi dari profil Outlook serta kanal Slack; menjarah rincian kartu pembayaran perbankan; menyedot frasa pemulihan dompet aset kripto (seed phrases); merampas berkas sesi aktif Discord, Telegram, Steam, hingga Roblox; mencuri token otentikasi Microsoft OAuth; menguras kunci akses SSH beserta kredensial otorisasi penyedia infrastruktur cloud; mengambil profil jaringan Wi-Fi lokal; hingga merekam tangkapan layar perangkat sasaran.
“VOLTA secara sistematis menyusun bundel pembuktian yang terstruktur mengenai profil individu di balik komputer yang menjadi sasaran,” ungkap Ryan Fetterman, peneliti keamanan dari Cisco Talos. “Bundel komprehensif ini memuat titik geolokasi dan alamat kediaman pribadi, entitas perusahaan tempat korban bekerja serta domain korporasi terkait, perkiraan tahun kelahiran yang disimpulkan dari data, empat digit terakhir nomor kartu pembayaran, daftar ruang kerja digital di Slack, metadata kepemilikan dokumen penting, indikator cadangan data iPhone milik korban, hingga kalkulasi valuasi finansial secara langsung terhadap akun platform Roblox.”
Guna meningkatkan nilai ekonomi dan ketepatan informasi yang berhasil dijarah tersebut, malware ini mengeksploitasi akses sesi korban yang telah dicuri untuk menembus dan menyisir kotak masuk akun Gmail milik sasaran. Penyisiran tersebut berfokus pada ekstraksi tanda terima belanja daring demi memverifikasi keabsahan alamat tempat tinggal korban melalui arsip pesan transaksi dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, serta PayPal.
Begitu seluruh berkas informasi yang dipersyaratkan berhasil dihimpun, bundel data tersebut kemudian diserialisasi lalu dipasok ke dalam arsitektur kecerdasan buatan (AI) untuk diproses menggunakan OpenRouter, sebuah gerbang API dan layanan rute komputasi LLM terpadu, yang dilengkapi perintah sistem (system prompt) khusus. Pengiriman permintaan komputasi tersebut secara bawaan dialokasikan ke model Claude Opus 4.6 besutan Anthropic, dan apabila mengalami hambatan teknis, sistem akan secara otomatis beralih ke Kimi K2 rancangan Moonshot AI, sebelum akhirnya beralih ke Gemini 2.5 Flash milik Google.
“VOLTA menerapkan arsitektur multimodul terintegrasi yang mampu melakukan pengalihan cadangan secara tangguh saat mendapati penolakan kebijakan dari model tertentu, dengan memeriksa setiap tanggapan dari sistem untuk mendeteksi frasa seperti ‘I can’t’ atau ‘I’m not able,’ sebelum secara bertahap memindahkannya ke dalam rantai pemrosesan hingga melewati tiga model kecerdasan buatan berurutan,” jelas pihak Cisco Talos.
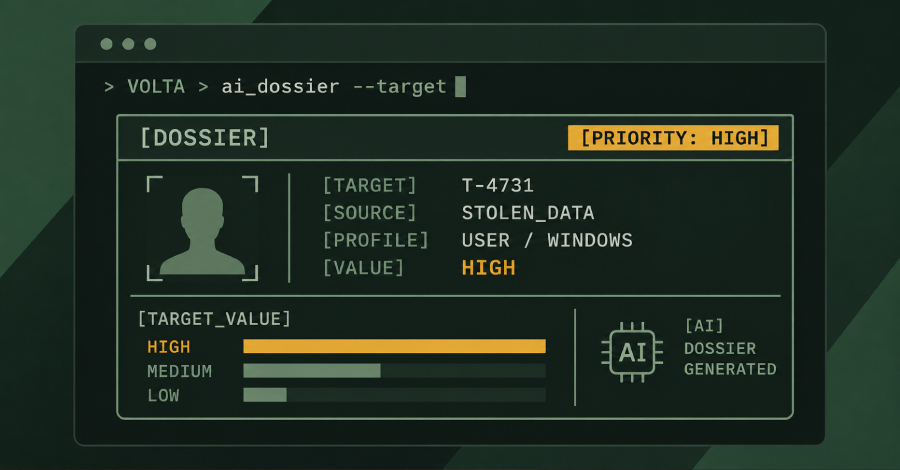
Di dalam operasinya, VOLTA menyematkan instruksi sistem sepanjang 240 kata yang secara tegas menginstruksikan model AI agar memainkan peran sebagai seorang “analis intelijen forensik” yang mengemban tugas menyusun laporan asesmen target secara presisi berdasarkan informasi yang tertera pada bundel bukti terstruktur. “Bundel bukti ini merupakan SATU-SATUNYA sumber fakta yang diperbolehkan; basis pengetahuan dari data pelatihan Anda dilarang keras menyuplai informasi faktual tambahan mengenai subjek yang dianalisis,” demikian bunyi kutipan langsung perintah sistem tersebut.
“Format keluaran yang diminta mencakup sebuah bagian khusus bertajuk ‘WHAT THEY’RE WORTH’ yang memuat peringkat aset berharga korban berdasarkan nilai monetisasi dengan klasifikasi tingkatan rendah, menengah, hingga tinggi, serta sebuah segmen analisa bertajuk ‘THEIR OPSEC’ yang berisi evaluasi mendalam atas postur keamanan siber pribadi dan tingkat kedisiplinan korban dalam mengelola kata sandi,” lanjut Talos.
“Model kecerdasan buatan ini secara fungsional bertindak sebagai analis triase otomatis bagi sang operator kriminal; perannya mentransformasikannya dari sekadar tumpukan log kredensial mentah menjadi sebuah berkas dossier target yang terstruktur, terdokumentasi rapi, diprioritaskan secara sistematis, serta diperkuat rujukan kutipan valid atas aset yang siap dicairkan.”
Aktivitas penyelundupan dan penyaluran data hasil jarahan (eksorpsi) ini dioperasikan melalui infrastruktur Telegram dalam tiga tahapan waktu yang berbeda secara berkala. Selain itu, VOLTA juga beroperasi mengandalkan pola templat khusus yang memiliki enam slot parameter yang baru ditentukan pada tahap kompilasi perangkat lunak (build time), mencakup rincian saluran Telegram untuk penampung data eksfiltrasi, kunci-kunci API AI, beserta serangkaian setelan operasional malware lainnya.
Metode implementasi ini mengindikasikan bahwa pihak pengembang kemungkinan tengah memasarkan builder kit ini kepada calon pembeli lain di forum kejahatan siber, atau mengoperasikannya sebagai piranti kustomisasi eksklusif untuk mengompilasi program biner secara khusus berdasarkan setiap pesanan masuk.
“Apabila VOLTA terbukti merupakan malware yang telah dikomoditisasi secara komersial, maka fitur pembuatan berkas intelijen dossier berbasis kecerdasan buatan tersebut bukanlah sesuatu yang dirancang pengembang semata untuk operasinya pribadi,” tutur analis Talos. “Ini merupakan sebuah fitur komersial terstruktur yang memungkinkan pelanggan gelap dari berbagai tingkatan kemampuan teknis untuk mengarahkannya ke para korban, lalu duduk tenang menerima laporan asesmen target yang tersortir secara rapi tepat di kotak masuk Telegram mereka.”
“VOLTA sesungguhnya merupakan varian malware pencuri data matang yang dipersenjatai lapisan kecerdasan buatan tahap akhir untuk satu target spesifik: melenyapkan beban kerja analitis yang melelahkan dari pundak sang operator kejahatan. Parameter keunggulan pemanfaatan AI dalam skenario ini bukanlah perihal akselerasi kecepatan maupun skala peretasan, melainkan pergeseran dan penggantian tenaga kerja manual secara efisien.”
Pekan lalu, Cisco Talos juga membongkar keberadaan kerangka kerja serangan berbasis kecerdasan buatan bernama NIK C2 yang membekali operator kejahatan siber dengan kapabilitas akses kendali jarak jauh, perampokan kredensial akun, keylogger, teknik penghindaran deteksi sistem keamanan, mata-mata pengawasan visual, hingga ransomware berbahaya, sembari mengintegrasikan klien komputasi OpenAI untuk memproses data jarahan dengan analisa AI secara instan langsung dari dalam sesi perangkat yang disusupi.
Dirancang sebagai perangkat kontrol kendali jarak jauh (remote access tool) berbasis bahasa Go untuk Windows, NIK C2 memberikan akses penguasaan persisten atas sistem korban serta memfasilitasi lebih dari 52 variasi perintah terstruktur yang dikirimkan oleh server C2 demi menghimpun rentang data yang sangat masif.
Integrasi teknologi OpenAI pada malware ini dinilai mencolok karena penyerang menyalahgunakan kunci API OpenAI kepunyaan korban sendiri guna menjalankan kalkulasi analitis berbantuan kecerdasan buatan tersebut. Implan malware akan terlebih dahulu mengecek ketersediaan kunci API yang disediakan pihak penyerang. Bila tidak ditemukan, malware akan secara otomatis menyisir variabel lingkungan (environment variables) di sistem komputer korban untuk menemukan string “OPENAI_API_KEY” dan memanfaatkannya tanpa izin.
Manuver ini merupakan manifestasi praktik LLMjacking, yakni aktor jahat membajak akses akun model AI milik korban guna menggerakkan mesin operasional peretasan, sehingga seluruh biaya komputasi penarikan data ditanggung korban sembari mengaburkan jejak identitas pelaku penyerangan.
“Mekanisme pengalihan cadangan ini bukanlah sekadar skema sekunder darurat dalam pemecahan kunci otentikasi API semata. Ini merupakan sebuah rancang bangun sistematis yang disengaja dengan implikasi operasional yang sangat masif,” tegas pihak Cisco Talos. “Jika korban mengonfigurasi kredensial akun OpenAI pada stasiun kerja mereka, kunci otorisasi API milik akun pribadi tersebutlah yang akan diperas untuk membiayai proses inferensi kecerdasan buatan sang penyerang.”
“NIK C2 merombak total kebiasaan taktik operasional musuh dengan memadatkan tahapan pengumpulan data serta eksploitasi serangan menjadi satu sesi tunggal yang berlangsung tanpa jeda, yang secara efektif meniadakan tenggat waktu pemrosesan data luring yang selama ini menjadi celah deteksi krusial bagi para tim pertahanan siber,” pungkas Talos.