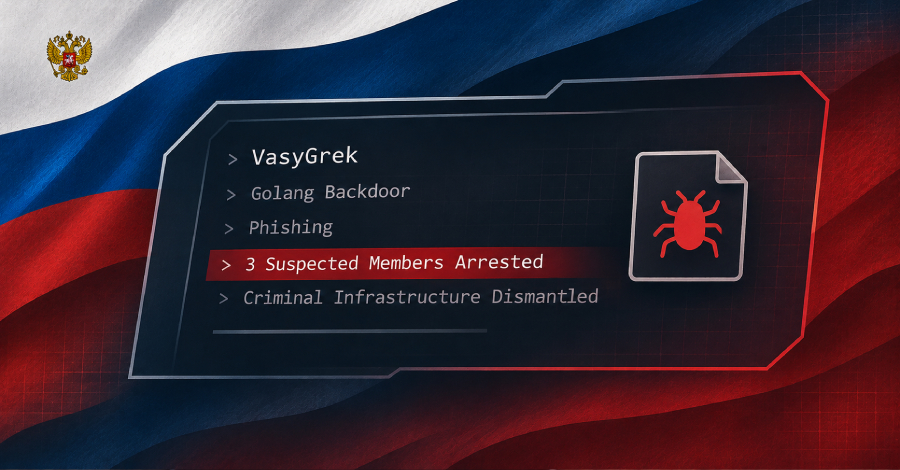
Aparat penegak hukum Rusia sukses meringkus tiga orang yang diduga kuat sebagai anggota sindikat kejahatan siber VasyGrek serta meruntuhkan seluruh infrastruktur operasional kriminal mereka.
Kelompok peretas yang juga populer dengan identitas Fluffy Wolf tersebut diketahui telah memiliki rekam jejak panjang dalam mengincar berbagai entitas bisnis di Rusia maupun skala internasional sejak tahun 2016 silam.
Kementerian Urusan Dalam Negeri Federasi Rusia (MVD) menyatakan bahwa para personel komplotan penjahat tersebut "dicurigai melakukan penggelapan dana dari rekening milik organisasi, di samping merancang, menyebarluaskan, serta mengoperasikan berbagai perangkat lunak berbahaya."
Dalam insiden yang terjadi pada bulan September 2025 yang dipaparkan oleh pihak kementerian, para penyerang dilaporkan mengirimkan pesan phishing elektronik kepada sebuah lembaga tanpa nama, menyamarkannya sebagai surat korespondensi bisnis resmi lalu membujuk penerima agar membuka lampiran laporan rekonsiliasi yang kemudian memicu berjalannya malware.
Peristiwa pembobolan sistem tersebut berujung pada hilangnya saldo sebesar 660.000 rubel ($8.000) dari rekening bank milik entitas korban, di mana pelaku kejahatan siber segera memindahkan aliran dana curian tersebut ke dalam rekening-rekening penampung yang berada di bawah kendali penuh mereka.
"Rentetan aksi serangan memanfaatkan jaringan luas dari domain-domain phishing yang meniru situs layanan akuntansi dan keuangan, beserta pemanfaatan server virtual yang berlokasi di mancanegara," tutur pihak MVD. "Peralatan untuk kendali administrasi jarak jauh secara terselubung didapatkan melalui transaksi di dark web."
Tindakan penegakan hukum yang tergolong langka ini memperlihatkan aparat kepolisian Rusia mengeksekusi penggeledahan langsung di kediaman para tersangka dan lokasi kantor yang difungsikan untuk melancarkan operasi gelap mereka. Langkah penggerebekan itu turut membuahkan penyitaan perangkat komputasi, alat komunikasi, serta beragam barang bukti penting lainnya.
Berdasarkan data investigasi dari perusahaan keamanan siber asal Rusia, BI.ZONE dan F6, VasyGrek diidentifikasi sebagai aktor ancaman bermotif finansial yang memperoleh pijakan awal melalui pengiriman surel tipuan berisi dokumen keuangan palsu.
Senjata utama dalam inventaris kelompok ini mencakup stealer komersial serta trojan siap pakai, seperti MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key, dan PowerLoader, serta peranti lunak akses jarak jauh legal semacam Remote Utilities.
Dalam publikasi riset terbarunya pekan ini, perusahaan Kaspersky mengungkapkan bahwa pihaknya mencatat lebih dari 100 percobaan serangan yang digerakkan oleh komplotan VasyGrek terhadap berbagai organisasi di Rusia, Belarus, dan Kazakhstan sepanjang Januari hingga September 2026. Aksi serangan ini terpantau memanfaatkan dokumen umpan guna menyusupkan backdoor berbasis Golang yang berkemampuan menjalankan perintah arbitrer pada perangkat terinfeksi.
Serangan tersebut menyasar entitas pada sektor industri metalurgi, pemasok grosir bahan baku maupun perlengkapan pabrik, hingga institusi pemerintah. Korban lainnya meliputi fasilitas kesehatan, minyak dan gas, energi, keuangan, serta pertanian.
"Kelompok ini memperluas jangkauan geografis mereka: jika mulanya fokus utama menyasar organisasi Rusia, tahun ini calon target meluas ke perusahaan Belarus dan Kazakhstan," sebut Nikita Nazarov, kepala riset ancaman tingkat lanjut Kaspersky.
"Pelaku memakai skema infeksi bertingkat dan memanfaatkan layanan daring legal untuk menempatkan komponen jahat, guna menyamarkan pergerakan mereka sekaligus menyulitkan proses analisis forensik."
Kabar penangkapan ini mengemuka seiring pengamatan BI.ZONE atas maraknya serangan terhadap entitas Rusia memanfaatkan famili malware seperti LxBase RAT, CoreRAT, dan NightStrike RAT.
Ketika LxBase RAT, trojan berbayar bertarif $119 per bulan disebarkan melalui kampanye phishing massal, skema infeksi CoreRAT mengandalkan surel pancingan berformat 7zSFX serta dropper Rust. Kampanye ini disangkutpautkan dengan Core Werewolf yang ditengarai bertumpang tindih dengan kelompok Vortex Werewolf.
Di sisi lain, operasi penyebaran NightStrike RAT dikaitkan dengan kelompok Insolent Werewolf, sebuah kubu hacktivist yang bertransisi ke spionase siber. Penetrasi awal diraih lewat metode rekayasa ClickFix untuk menanamkan NetSupport Manager guna mengamankan akses jarak jauh.
"Insolent Werewolf juga mengandalkan Octowave Loader untuk menanam implan framework AdaptixC2 dan Havoc pada sistem korban," ungkap BI.ZONE, seraya menambahkan senjata lain mereka mencakup trojan CapDoor dan NightWire.
"Merupakan RAT berbasis C++, NightStrike diduga dirancang oleh pembuat NightWire karena kemiripan kode sumber. Pemakaian bermacam kerangka kerja dan malware khusus memudahkan musuh menyelaraskan peralatan dengan kondisi penyerangan dan memperkecil kemungkinan terdeteksi."