Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) resmi memasukkan kerentanan sistem inti WordPress ke katalog Known Exploited Vulnerabilities (KEV) menyusul temuan eksploitasi aktif.
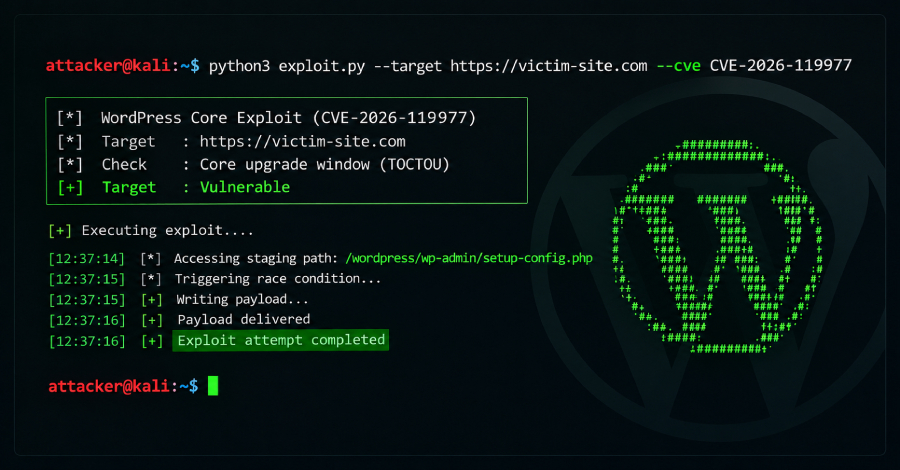
Kelemahan tingkat tinggi ini, bernomor CVE-2026-119977 dengan skor CVSS 8.1, merupakan masalah race condition Time-of-check Time-of-use (TOCTOU) yang dapat dimanfaatkan untuk menjalankan kode acak pada peladen sasaran. Pembaruan keamanan telah dirilis pada akhir bulan lalu.
"WordPress Core memiliki celah race condition time-of-check time-of-use (TOCTOU) yang memungkinkan peretas tanpa autentikasi mengeksekusi kode di server selama jendela pembaruan berlangsung," terang pihak CISA. "Hal ini terjadi akibat jalur staging yang mudah ditebak serta dapat diakses lewat web saat pembaruan paket inti penuh."
Rincian kerentanan terungkap pekan lalu saat Wordfence menjelaskan bahwa aksi eksploitasi tidak membutuhkan akun pengguna di situs target. Kendati demikian, penyerang harus memanfaatkan jendela waktu singkat selama pembaruan Core penuh guna menjalankan eksekusi kode tanpa autentikasi.
Dalam kurun waktu 21 jam perdana usai pengumuman publik, firma keamanan WordPress tersebut mencatat lebih dari 18.500 permintaan yang mengincar jalur instalasi staging "setup-config.php". Hingga laporan ini ditulis, sebanyak 12.632 upaya serangan serupa telah berhasil dibendung dalam tempo 24 jam terakhir.
Data telemetri dari Previdian memperlihatkan adanya tiga kali upaya eksploitasi terhadap sensor honeypot milik mereka dari alamat IP di Inggris. Serangkaian aktivitas peretasan tersebut terdeteksi pada tanggal 30 Oktober 2026.
Menyusul konfirmasi resmi eksploitasi dari CISA, seluruh lembaga Federal Civilian Executive Branch (FCEB) diwajibkan menerapkan tambalan perbaikan tersebut paling lambat tanggal 6 November 2026.