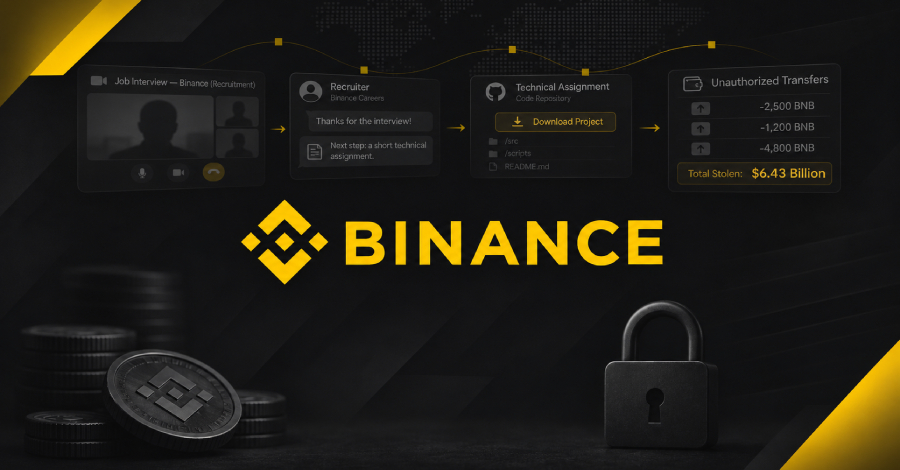
Pihak manajemen Binance pada hari Selasa membeberkan bahwa kasus peretasan pemecah rekor senilai 6,43 miliar dolar AS yang menguras aset bursa kripto terbesar sejagat itu berakar dari sebuah rangkaian operasi peretasan bertahap yang sangat rapi. Kampanye terencana tersebut memadukan pembajakan berkas instalasi Homebrew serta taktik rekayasa sosial berkedok perekrutan tenaga kerja yang sengaja menyasar dua orang insinyur internal mereka.
"Insiden ini bukanlah peretasan tunggal yang terisolasi atau sebatas serangan phishing biasa," tegas perwakilan bursa tersebut. "Para pelaku meramu serangkaian teknik berbeda, mencakup manipulasi psikologis lewat wawancara kerja bodong, pengunduhan program jahat, eksploitasi peranti lunak AI internal, peretasan perangkat akhir, hingga manipulasi mekanisme otorisasi transaksi tingkat lanjut."
Titik awal pembobolan ini bermula dari serangan rantai pasok yang membidik seorang staf dari divisi Wallet DevOps (diidentifikasi sebagai "Insinyur A"). Korban kala itu mengunduh penginstal Homebrew bervisus Trojan saat hendak memasang sebuah aplikasi kecerdasan buatan (AI) terkemuka sesudah mencarinya via mesin pencari daring. Insiden pembuka ini berlangsung pada bulan Juni 2026.
Kendati Binance mengeklaim sanggup mengendus serangan tersebut lantas memperbarui seluruh kredensial terkait demi mitigasi dini, perusahaan mengakui rincian perihal "tugas kerja Insinyur A beserta rekan satu timnya dalam struktur infrastruktur dompet tetap berhasil bocor ke genggaman peretas."
Gelombang kedua dari skema peretasan ini berlanjut pada September 2026. Sang penjahat siber menghubungi karyawan lain (dijuluki "Insinyur B") lewat kanal situs pencari kerja resmi dengan menyamar sebagai seorang Project Director.
Karakter Project Director fiktif itu kemudian menjadwalkan agenda seleksi sesi pertama bersama staf human resources (HR), yang setelahnya disambung dengan wawancara babak kedua bersama seseorang yang berlagak menjadi CEO dari sebuah entitas bisnis palsu. Binance sendiri enggan mengungkap identitas maupun nama korporasi rekayasa tersebut.
Sepanjang tatap muka virtual putaran pertama berlangsung, oknum perwakilan HR membagikan tautan profil media sosial lengkap dengan dokumentasi foto dan video pribadi demi menumbuhkan rasa percaya korban. Sebaliknya, sesi diskusi tahap kedua dilangsungkan melalui sebuah aplikasi obrolan pesan instan populer.
"Menjelang pengujung agenda tanya jawab, Insinyur B diminta mengunduh sebuah dokumen 'tugas tes' yang memuat repositori kode berbahaya ke perangkat komputer kantornya," ungkap Binance. "Repositori itu mengandung instruksi skrip jahat yang langsung aktif saat instalasi berjalan, lalu memicu serangkaian tindakan ilegal tanpa izin."
Peranti lunak berbahaya yang tidak terdeteksi tersebut memakai teknik penyamaran dan pengelabuan canggih, termasuk menyusupkan komponen bajakan ke dalam instrumen pengembang resmi demi mengeksekusi instruksi serta membuka jalur komunikasi ke server milik pelaku. Lebih lanjut, komplotan ini berupaya melenyapkan jejak digital dengan membersihkan artefak forensik pascaperetasan.
Aksi infiltrasi memasuki fase genting pada tanggal 20 Oktober 2026, manakala sang peretas menguasai komputer Insinyur B lalu mengeksploitasi alat AI internal demi mengambil alih kendali sistem milik Insinyur A dan figur lain yakni Wallet Software Engineer C.
"Peretas lantas mendapati fakta bahwa Wallet DevOps Engineer A menyimpan token hak akses deployment kontainer di mesin komputernya," terang Binance. "Pada tanggal 29 Oktober antara kurun waktu 17:15 hingga 19:56, peretas masuk ke PC milik Software Engineer C, memanfaatkan token curian milik Wallet DevOps Engineer A, meluncurkan sebuah kontainer, dan mengeksekusi skrip berbahaya demi memobilisasi serangan final."
Gempuran siber itu pada akhirnya menyalahgunakan akses ilegal ke layanan penandatanganan transaksi dompet internal demi menguras aset keluar dari sistem penarikan normal yang berlaku.
Menyikapi musibah ini, pihak Binance segera merombak total sistem dompet terdampak di dalam lingkungan infrastruktur anyar, sembari merestrukturisasi peranti AI internal serta membenahi proteksi akses. Serangkaian tahapan mitigasi yang telah diterapkan per 3 November meliputi poin-poin berikut –
"Celah masuk yang diketahui telah dimanfaatkan dalam aksi peretasan ini kini seluruhnya ditutup rapat. Perangkat lunak maupun sistem yang sempat terjamah dalam alur serangan sudah dibangun ulang atau diganti baru," imbuh Binance. "Kami juga memperketat proteksi perangkat, memperkokoh mitigasi risiko layanan dompet, serta memperluas deteksi anomali perilaku berbasis teknologi AI."
"Kami terus melipatgandakan alokasi investasi pada sistem pemantau berbasis AI, pertahanan endpoint, perlindungan lingkungan kerja pengembang, hingga pengawasan anomali perilaku sistem."
Semenjak pergantian tahun, pihak Binance tercatat sudah mementahkan sekitar 57 potensi insiden siber yang disinyalir terafiliasi dengan jaringan peretas Korea Utara, mempertegas betapa masifnya ancaman berkelanjutan yang membayangi sektor industri aset kripto global.
"Taktik yang kerap dilancarkan meliputi undangan wawancara kerja tipuan, malware berkedok peranti pengembang populer, paket software dan ekstensi peramban yang disusupi, program konferensi video palsu, hingga rangkaian rekayasa sosial demi merampas kata sandi atau menyuntikkan malware remote access," pungkas Binance.