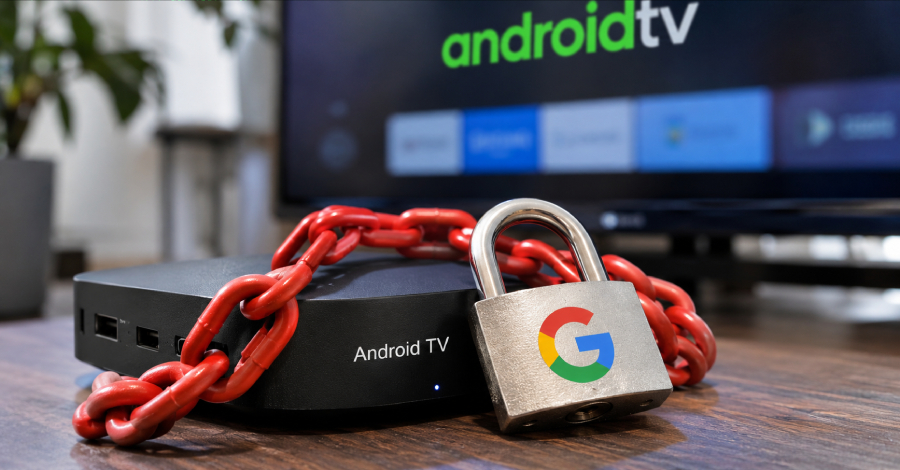
Sebuah jaringan botnet berskala masif yang menginfeksi lebih dari 1,3 juta perangkat Android, terutama unit TV set-top box, akhirnya kehilangan kendali atas server-server pengaturnya pada penghujung bulan Oktober menyusul operasi penindakan terkoordinasi yang dipimpin langsung oleh pihak Google.
Pihak Google secara terbuka menyampaikan tingkat keyakinan yang amat tinggi bahwa perusahaan manufaktur perangkat, Videostrong, secara sengaja menyematkan pintu belakang atau backdoor di dalam unit-unit televisi pintar tersebut dan memperjualbelikan jalur akses terlarang itu kepada jaringan kriminal siber.
Para pelaku kejahatan memanfaatkan kotak-kotak Android TV itu guna melancarkan penipuan tayangan iklan digital dan menyalurkan lalu lintas internet dari pihak lain melintasi koneksi jaringan internet rumahan milik para pelanggan. Ancaman pintu belakang ini faktanya masih tertanam kuat di dalam mesin perangkat keras bersangkutan, dan para pemilik rumah tangga mustahil sanggup membersihkan atau menghapusnya sendiri secara mandiri.
Videostrong, sebuah entitas bisnis perangkat keras yang bermarkas sentral di Shenzhen, Republik Rakyat Tiongkok, memproduksi bermacam kotak TV berbasis Android beserta ragam perangkat lainnya memakai jenama kepunyaan sendiri maupun untuk memasok berbagai merek mitra lainnya. Kode pintu belakang yang dijuluki x.cpe tersebut telah sengaja ditanamkan ke dalam sangat banyak jenis model gawai dan beragam merek komersial selama bertahun-tahun lamanya. Pihak Google sama sekali tidak mempercayai bahwa kasus penanaman kode berbahaya ini berasal dari aksi nekat karyawan internal nakal ataupun akibat kelalaian teknis semata.
Google mengambil langkah-langkah jalur hukum formal demi melumpuhkan domain internet beserta seluruh infrastruktur server komputasi yang selama ini mengendalikan operasi botnet bersangkutan. Operasi penindakan terencana tersebut turut merontokkan domain-domain komando pengatur milik lebih dari selusin rumpun virus perangkat lunak berbahaya yang dipasok masuk melalui pintu belakang tersebut. Badan Kepolisian Nasional Jepang (National Police Agency), Lumen, HUMAN Security, Plume, Synthient, bersama dengan TrendAI turut terjun bahu-membahu bekerja bersama Google demi menyukseskan gelaran operasi pengamanan bersama ini.
Oleh sebab kelompok penjahat di belakang perangkat lunak berbahaya tersebut juga menyebarluaskan program jahatnya lewat berbagai kanal distribusi lain, pihak Google memperkirakan gebrakan penindakan hukum ini bakal memutus total akses mereka terhadap sedikitnya 10 juta unit perangkat elektronik terinfeksi lainnya. Perusahaan raksasa mesin pencari itu mengingatkan publik bahwa para operator pintu belakang beserta komplotan kriminal yang membelinya biasanya amat cepat beralih mencari perkakas baru manakala salah satu pilar rantai infrastruktur mereka berhasil dilumpuhkan.
Sebagai bentuk ketegasan, Google saat ini telah memutus seluruh relasi kerja sama komersial dengan pihak Videostrong. Raksasa teknologi tersebut menjatuhkan sanksi larangan keras terhadap korporasi itu, mencakup seluruh entitas anak perusahaan maupun mitra terafiliasinya di masa depan, untuk merakit ataupun memperdagangkan perangkat bersertifikasi Android resmi dan melarang mereka memasok perangkat lunak ke pabrikan perangkat bersertifikasi resmi lainnya.
Peran dan Cara Kerja Backdoor
Pintu belakang x.cpe beroperasi menyamar sebagai aplikasi tingkat sistem di dalam lapisan firmware, berbekal hak akses komprehensif berstatus tingkat sistem menurut penelusuran analisis forensik pihak Google. Modul tersembunyi ini secara berkala melapor kembali ke server pusat komando dan kendali (C2) botnet sembari menanti instruksi perintah kejahatan berikutnya. Demi menyusupkan aplikasi tanpa menimbulkan kecurigaan sama sekali, peranti lunak jahat ini mula-mula menonaktifkan mekanisme pemindaian proteksi Google Play Protect, suatu perlindungan sistem keamanan bawaan resmi pada sistem operasi Android.
Berkat perantara pintu belakang tersebut, operator pengendali botnet leluasa memasang beragam aplikasi secara diam-diam tanpa pernah disadari pemilik sah, mengeksekusi instruksi perintah tertentu, mengambil rekaman tangkapan layar visual, hingga memetakan arsitektur jaringan lokal tempat gawai bersangkutan terhubung.
Google memaparkan bahwa pihaknya mendapati operator Videostrong betul-betul mengoperasikan sebagian wewenang berbahaya tersebut. Mereka terpantau menangkap citra visual layar secara langsung, mengirimkan manipulasi ketukan tombol perangkat, menyedot informasi kredensial akun rahasia, detail spesifikasi perangkat keras, daftar peranti terpasang beserta arsip catatan sistem, serta membuka pintu koneksi balik berupa reverse shell yang menyuguhkan akses command line jarak jauh ke jantung peranti TV itu.
Sebagian besar muatan modul kejahatan, yakni berkas program tambahan yang diunduh melintasi celah backdoor tadi, menyulap unit-unit gawai menjadi proxy perumahan ilegal ataupun memeras kapasitas sisa jaringan lebar pita internet untuk diperjualbelikan. Layanan proxy perumahan sendiri menjual rute koneksi internet rumah kepada pengguna bayaran, sehingga lalu lintas data pelanggan bayaran tampak bersih seolah bersumber dari pelanggan jaringan perumahan wajar pada umumnya. Sementara kelompok modul peretas lainnya bertugas mendongkrak manipulasi angka kunjungan pada iklan-iklan berbasis daring secara curang.
Meskipun mayoritas unit yang tercemar merupakan set-top box berbasis Android TV, kode backdoor serupa rupanya turut dideteksi bercokol pada gawai medis layanan kesehatan jarak jauh, perangkat karaoke komersial, hingga layar papan informasi reklame digital publik.
TrendAI, yang berkedudukan sebagai unit operasi bisnis korporasi kepunyaan Trend Micro, menghitung setidaknya 1.472.554 gawai telah terpapar infeksi dari 206 varian model rentang tanggal 3 Juni hingga 1 Oktober, dan menegaskan angka di dunia nyata niscaya melampaui jumlah itu. Malaysia, Brasil, Irak, Meksiko, beserta Taiwan menjadi negara dengan temuan kasus paling dominan. Sementara itu, wilayah Amerika Serikat, Jerman, Inggris Raya, Australia, serta Kanada masing-masing membukukan paparan infeksi berkisar antara 26.000 hingga 42.000 unit gawai.
Langkah Penanganan Bagi Pemilik
Firma Synthient, selaku pemantau jejaring proxy dan aktivitas botnet, merilis dokumen daftar berisikan 182 nama varian perangkat yang terpantau berpartisipasi dalam skema kampanye serangan siber ini. Laporan peringatan itu menggarisbawahi bahwa kesamaan nama model semata tidak secara otomatis membuktikan unit tersebut mutlak terinfeksi.
Fokus investigasi dokumen Synthient terarah membidik produk-produk kotak TV bermerek MECOOL, yang terbukti mempunyai benang merah keterkaitan dengan Videostrong. Lembaga riset ini sengaja membeli secara resmi unit MECOOL varian KM9PRO Max dan membuktikan bahwa backdoor berbahaya tersebut memang sudah terpasang sejak pertama kali dikeluarkan dari kotak penjualan. Plume, selaku pengembang peranti lunak Wi-Fi untuk penyedia jasa telekomunikasi, juga mengidentifikasi belasan perangkat keras beragam model yang aktif terhubung ke server komando kendali botnet, di mana mayoritas mutlak unit gawai tersebut berasal dari merek MECOOL.
Lantaran komponen program x.cpe telah menyatu ke dalam peranti dasar firmware, usaha pembersihan manual tidak akan pernah membuahkan hasil permanen. Kode parasit tersebut akan selalu memasang kembali dirinya begitu mesin peranti dimuat ulang saat restart. Pihak TrendAI menguraikan bahwa pintu belakang ini bekerja sebagai aplikasi sistem bawaan yang ditandatangani sertifikat kunci orisinal milik pabrikan pembuatnya, sehingga prosedur penanganan menyeluruh menuntut “tindakan langsung dari vendor pembuat, penegakan proteksi platform sistem secara menyeluruh, atau penggantian unit perangkat fisik secara utuh.”
Pihak Plume memberi masukan supaya para pengguna segera menempuh langkah penyetelan ulang ke setelan pabrik secara menyeluruh, mengingat modul berbahaya yang sempat menyusup mungkin saja menanamkan backdoor tambahan lain, kendati mereka tidak menjamin apakah prosedur reset pabrik itu sanggup mencabut keberadaan modul x.cpe dari intinya. Lembaga Synthient malahan memberikan saran yang jauh lebih drastis, yakni mendesak para konsumen untuk menyingkirkan dan membuang unit-unit kotak TV tersebut ke tempat sampah untuk selamanya akibat risiko ancaman perangkat perusak yang teramat akut.
Untuk kelompok organisasi perusahaan, pihak Synthient menyarankan serangkaian tindakan penanganan berkala:
Lembaga analis TrendAI menyarankan jajaran manajemen korporasi yang mempekerjakan karyawan jarak jauh dari tempat tinggal agar memperlakukan gawai konsumen nonkelolaan pada jaringan Wi-Fi rumah tangga sebagai bagian tak terpisahkan dari permukaan celah serangan siber, serta wajib memastikan bahwa segala akses menuju aset komputasi korporat selalu dilindungi secara eksklusif lewat peranti yang dikelola terpusat.
Metode Pengungkapan Identitas Videostrong
Berdasarkan rincian paparan investigasi Google, kode backdoor x.cpe bertugas menyalurkan konfigurasi teknis dari server C2 pengendali ke portofolio aplikasi bikinan Videostrong yang lain, tak terkecuali aplikasi streaming media YokaTV Player. Salah satu akun repositori GitHub publik yang digunakan menyimpan arsip berkas botnet tersebut bahkan terbukti memakai nama profil yf-videostrong.
Firma riset Synthient, yang ikut terjun membantu penyelidikan Google, turut menyimpulkan keyakinan amat kuat bahwa operasional kejahatan ini memang dipegang kendalinya oleh pihak Videostrong. Mereka memperlihatkan bukti berupa berkas dokumen resmi bertandatangan direktur divisi riset dan pengembangan Videostrong yang tersimpan sembarangan di folder terbuka pada server komando botnet, di samping kepemilikan sebuah domain situs web resmi Videostrong yang berbagi satu alamat protokol IP identik dengan pelataran panel kendali utama milik operator botnet.
Sementara itu, penyelidikan Plume berhasil membongkar bahwa Videostrong tidak cuma bertindak mendistribusikan peranti firmware bagi gawai-gawai tersebut, melainkan turut menyediakan seperangkat perkakas guna memantau serta mengendalikan operasional unit dari jarak jauh secara terintegrasi.
Celah Uji Kompatibilitas Perangkat Google
Google sejatinya mewajibkan seluruh mitra manufaktur peranti untuk tunduk menyelesaikan serangkaian pengujian kepatuhan kompatibilitas dan audit protokol keamanan ketat. Akan tetapi, Google membeberkan bahwa pihak Videostrong dengan sengaja menyamarkan keberadaan kode jahatnya guna mengelabui kelemahan celah prosedur pada pengujian tersebut, lalu baru menyuntikkan muatan kode berbahaya secara diam-diam pasca-perangkat menjalankan proses booting permulaan untuk kali pertama.
Menanggapi kelemahan tersebut, Google kini merombak total sistem prosedur peninjauan dan tengah memperketat mekanisme audit terhadap seluruh lapisan firmware pada jajaran perangkat Android TV yang mengajukan permohonan sertifikasi resmi.
Ironisnya, hingga tanggal 2 November, etalase situs web milik korporasi Videostrong sendiri masih terang-terangan memamerkan portofolio lini produk dagangannya yang diberi label promosi komersial sebagai “Google Certified Android TV Box” beserta “Google Certified Android TV Stick.”
Lembaga Plume mencatat bahwa jejaring raksasa botnet ini ternyata mencakup peranti bersertifikat resmi Google berbarengan dengan gawai tanpa sertifikasi yang sekadar mengadopsi platform terbuka Android Open Source Project (AOSP). Laporan investigasi Google sendiri tidak mengungkap secara gamblang berapa persisnya total peranti bersertifikasi resmi yang ikut menjadi korban manipulasi ini.
Sebagai catatan historis, tatkala pihak Google melayangkan gugatan peradilan menyangkut ancaman jejaring botnet BadBox 2.0 pada kurun waktu bulan Juli 2025, sebanyak lebih dari 10 juta unit gawai yang terlibat di dalamnya merupakan deretan perangkat keras tanpa sertifikasi resmi.