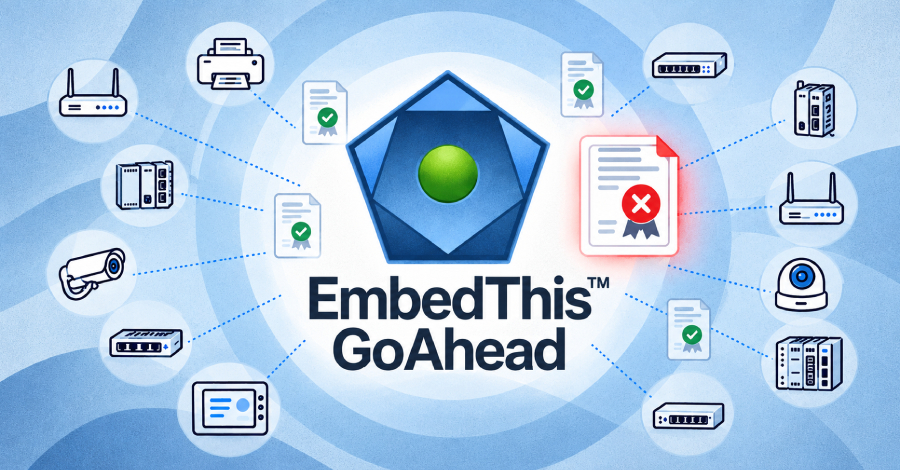
Server web embedded GoAhead sempat memuat daftar pencabutan sertifikat ke dalam backend TLS standarnya tanpa mengaktifkan fungsi verifikasi pencabutan tersebut. Dampaknya, sertifikat klien yang telah dicabut tetap lolos proses autentikasi pada sistem yang terpengaruh.
Kelemahan teknis ini spesifik pada sistem kompilasi yang memanfaatkan backend OpenSSL bersama implementasi mutual-TLS, yakni mekanisme server dan klien saling memeriksa validitas sertifikat, lengkap dengan daftar pencabutan sertifikat (CRL) guna menghalangi sertifikat nonaktif.
Pengaturan keamanan semacam ini umumnya dipasang manual oleh operator jaringan karena build standar tidak mengaktifkannya secara otomatis. Pembaruan GoAhead versi 6.1.1, yang diserahkan kepada pihak produsen perangkat pada 2 Agustus 2026 dan diumumkan publik pada 12 Oktober, kini telah menambal lubang tersebut.
GoAhead merupakan aplikasi web server ringkas yang ditanam langsung ke dalam firmware guna menjalankan halaman kendali pengelolaan pada router, mesin cetak, gateway jaringan, hingga instrumen kendali industri. Produsen peranti lunak ini, EmbedThis, menyatakan teknologi mereka beroperasi di ratusan juta perangkat di seluruh dunia.
Keberadaan celah ini diidentifikasi oleh peneliti Sébastien Féry dari FoxIO. Ia merinci temuan ini bersama dua kendala TLS tambahan lewat laporan analisis pada 26 Oktober.
Ketika sistem terdampak berjalan, server membaca dan memuat berkas daftar pencabutan saat inisialisasi awal tanpa memunculkan kode galat. Kondisi ini membuat administrator meyakini sistem terlindungi, padahal pengawasan tersebut tidak aktif. Klien dengan sertifikat yang dibatalkan—misalnya pada unit yang dicuri atau dinonaktifkan—tetap dapat menuntaskan jabat tangan jaringan dan memperoleh izin akses penuh.
Berdasarkan pengujian teknis FoxIO pada GoAhead 6.1.0 yang dipadukan dengan OpenSSL 3.6.2, sertifikat yang sudah dicabut masih diterima sistem kendati opsi peninjauan penerbit sertifikat aktif.
Dokumen pemberitahuan OpenSSL menguraikan masalah ini sebagai situasi sertifikat klien yang telah dicabut diterima secara diam-diam oleh sistem. Agar eksploitasi berjalan, perangkat harus menggunakan backend OpenSSL yang mewajibkan sertifikat klien, menyertakan bundel otoritas sertifikat tepercaya, mengaktifkan peninjauan penerbit, serta memiliki konfigurasi daftar pencabutan aktif. Pihak penyerang juga wajib mengantongi sertifikat yang ditandatangani otoritas tepercaya namun tercantum pada daftar pencabutan. Kompilasi sistem berbasis backend Mbed TLS dipastikan aman karena mekanisme pemeriksaannya menggunakan jalur kode terpisah.
Nomor identifikasi kerentanan ini adalah CVE-2026-115881 dengan skor keparahan 9,1 menurut penilaian mandiri EmbedThis. Hingga 27 Oktober, nomor referensi kerentanan tersebut beserta identifikasi permasalahan lainnya belum tampil aktif di basis data terbuka CVE dan NVD, meski EmbedThis telah mengajukan pendaftarannya.
Peneliti juga mengungkap dua kendala proteksi tambahan terkait varian instalasi TLS tertentu. Isu yang melibatkan Mbed TLS mempengaruhi komunikasi jika pihak klien menerima konfigurasi enkripsi cacat. Pustaka modern seperti OpenSSL, Go terkini, Java mutakhir, dan peramban web arus utama menolak nilai kunci yang terlampau kecil tersebut sehingga koneksi gagal. Namun, klien tanpa pengecekan batas ukuran minimum—seperti unit tertanam tertentu atau aplikasi khusus—akan menerimanya, memungkinkan pihak yang merekam lalu lintas data memecahkan kunci enkripsi. Sesi TLS 1.3 dan metode ECDHE tidak terpengaruh, dan platform Mbed TLS versi 4.x telah mencabut metode pertukaran kunci tersebut.
Isu lainnya terjadi pada LibreSSL lawas, di mana peretas berpeluang menyodorkan rantai sertifikat yang melampaui batasan 10 sertifikat milik GoAhead, tetapi tetap merampungkan jabat tangan tanpa kunci digital yang sah. Celah ini muncul pada kompilasi firmware yang mewajibkan sertifikat klien namun menonaktifkan verifikasi penerbit. Pustaka lain seperti OpenSSL, BoringSSL, AWS-LC, dan rilis LibreSSL 4.x konsisten menggagalkan rantai sertifikat yang melebihi batas.
Pemilihan jenis backend dan konfigurasi ditentukan saat kompilasi kode firmware, sehingga pemilik perangkat tidak dapat mengetahuinya dari luar. Rilis GoAhead 6.1.1 berfungsi sebagai pembaruan langsung yang mesti dikompilasi ulang oleh produsen perangkat ke dalam pembaruan firmware resmi. Pengguna akhir bergantung pada rilis pabrikan, dan hingga kini belum diketahui apakah ada produsen yang telah menyalurkan tambalan tersebut.
Sampai 27 Oktober, belum ditemukan laporan eksploitasi celah ini di lapangan. Kebijakan EmbedThis menyatakan masa embargo informasi akan dipangkas lebih dini apabila celah diserang atau dibocorkan pihak lain. Karenanya, pengumuman terkoordinasi pada 12 Oktober selaras dengan asumsi nihilnya serangan terkonfirmasi saat itu.
EmbedThis mendistribusikan notifikasi pembaruan melalui portal resmi Builder. Sementara itu, FoxIO menerbitkan kode pembuktian konsep serta sidik jari digital lewat utilitas JA4Scan untuk memetakan server GoAhead berdasarkan backend. Utilitas tersebut disediakan gratis meski kode sumber aslinya diberikan atas permintaan khusus, dan identifikasi sidik jari sebatas mengenali jenis kompilasi, bukan memastikan kerentanan server.
Daftar produsen perangkat yang menggunakan produk GoAhead—seperti HP, Oracle, Siemens, Canon, Rockwell, D-Link, dan Comcast—belum terbukti memakai varian backend dan pengaturan yang rentan, sehingga cakupan perangkat terdampak di lapangan belum dipastikan.
Pembaruan versi 6.1.1 menuntaskan 11 kerentanan, tiga di antaranya berkategori kritis. Salah satunya adalah celah bypass login: pada instalasi berbasis autentikasi HTTP Basic atau formulir, penyerang yang mengetahui nama pengguna sah dapat masuk memakai sembarang kata sandi jika kata sandi tersimpan memakai enkripsi Blowfish baru sejak versi 6.1.0.
Setelah pembaruan diterapkan, EmbedThis menganjurkan operator memutus sesi aktif, menyalakan ulang server, dan memperbarui kata sandi yang tersimpan dalam format Blowfish.