Pakar keamanan siber membongkar rincian operasi serangan siber yang memanfaatkan sepasang kerentanan teranyar pada AhsayCBS guna menyusupkan implan berbasis Python ke perangkat korban.
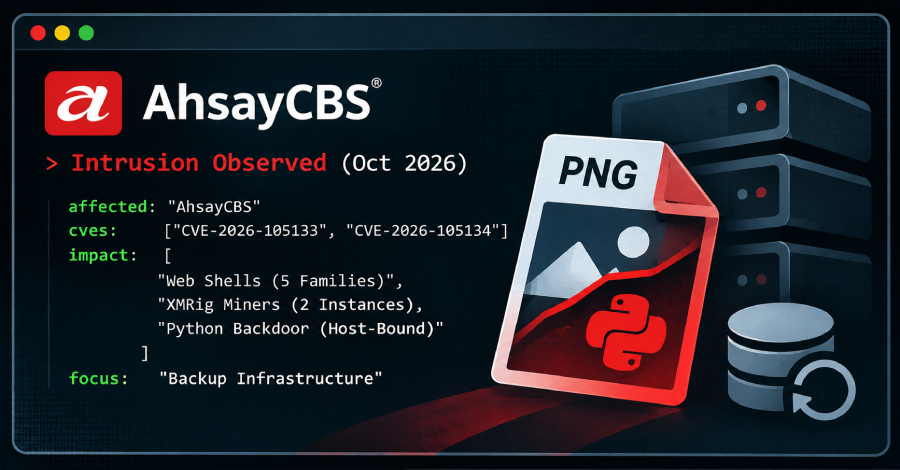
Aktivitas mencurigakan ini pertama kali dideteksi oleh tim Huntress pada permulaan Oktober 2026. Aksi tersebut mengeksploitasi rangkaian celah keamanan CVE-2026-105133 serta CVE-2026-105134, yang memungkinkan pelaku melewati mekanisme autentikasi dan melancarkan instruksi arbitrer pada sistem rentan. Perbaikan resmi bagi kedua lubang keamanan itu kemudian dirilis pihak pengembang Ahsay Backup pada pertengahan Oktober 2026.
Kedua kerentanan itu diyakini telah dipersenjatai sebagai eksploitasi zero-day. Platform pemantauan keamanan pada awalnya mengamati para pelaku menerapkan metode kilat dengan langsung menanam web shell serta peranti penambang kripto XMRig ke dalam mesin-mesin yang sukses mereka terobos.
"Kendati demikian, insiden kali ini memperlihatkan manuver peretasan yang jauh lebih terorganisir dan tenang; sang pelaku menyusupkan web shell pada sejumlah titik, mengoperasikan dua jenis alat penambang berbeda, mempersiapkan peranti tunneling, dan memasang implan kustom, seluruhnya pada server penyimpanan cadangan data," tutur peneliti siber Huntress, Jonathan Semon.
Secara terperinci, sindikat peretas misterius ini diketahui meninggalkan sebanyak lima varian keluarga web shell berbasis Jakarta Server Pages (JSP, dahulu dikenal sebagai JavaServer Pages) –
"Kamuflase [AhsayCBS.jsp] yang menyerupai antarmuka pratinjau gambar internal bahkan dilengkapi blok komentar mengenai endpoint watermark," terang analis Huntress. "Web shell ini murni mengandalkan objek implisit JSP dan penamaan kelas yang sepenuhnya terkualifikasi, sehingga dapat dikompilasi mulus pada container servlet apa saja serta kompatibel dengan Java Development Kit (JDK) versi 6 ke atas."
Selain menyebarkan alat penambang XMRig yang menyamar sebagai peramban Microsoft Edge, insiden ini memicu instalasi penambang XMRig sekunder bernama file "kvm-agent.exe". Miner tambahan ini diprogram melakukan restart setiap menit melalui scheduled task berprivilese SYSTEM, serta dikonfigurasi menuju dompet digital dan pool penambangan lain.
Unsur paling menonjol dalam serangan beruntun ini tertuju pada backdoor Python berlabel "main.py", yang dirancang khusus agar hanya sanggup dieksekusi pada mesin sasaran asli guna menghindari analisis lingkungan sandbox maupun perangkat pengamat keamanan siber.
Sistem pertahanan implan tersebut beroperasi dengan menghitung fungsi hash kriptografi SHA-256 dari nilai MachineGuid milik komputer korban. Program lantas melacak berkas penanda khusus dengan nama serupa di direktori kerja implan Python, lalu mengeksekusi file DLL x64 tersemat di memori yang menghubungi server pengendali (C2) beralamat "creepexplosiondarknight[.]com".
Agar terhindar dari deteksi, skema peretasan turut memodifikasi daftar pengecualian Microsoft Defender, sembari menyiapkan perkakas tunneling (GOST dan Chisel) serta peranti kendali jarak jauh resmi (AnyDesk, Atera, dan Splashtop) untuk mengamankan akses persisten.
Bukti forensik mengindikasikan bahwa para penyerang kemungkinan besar memang sengaja mengincar infrastruktur server pengelola maupun penyimpan berkas cadangan data penting.
"Pada server Veeam terkait yang berada di jaringan serupa, kami mengidentifikasi instruksi yang identik dengan modul pencurian kredensial Veeam milik NetExec: skrip PowerShell, kemungkinan diluncurkan jarak jauh via WMI, yang meminta basis data VeeamBackup PostgreSQL guna mengekstrak kata sandi tersimpan lalu mendekripsinya memanfaatkan DPAPI," jelas Semon.
"Perangkat lunak backup memuat kredensial krusial bagi hypervisor, repositori, dan akun domain. Kami tidak dapat memastikan total kredensial yang berhasil dirampas, tetapi korelasi tumpuan awal di Ahsay dengan permintaan data kredensial Veeam membuktikan sang pelaku memang sengaja membidik infrastruktur backup, bukan secara kebetulan."