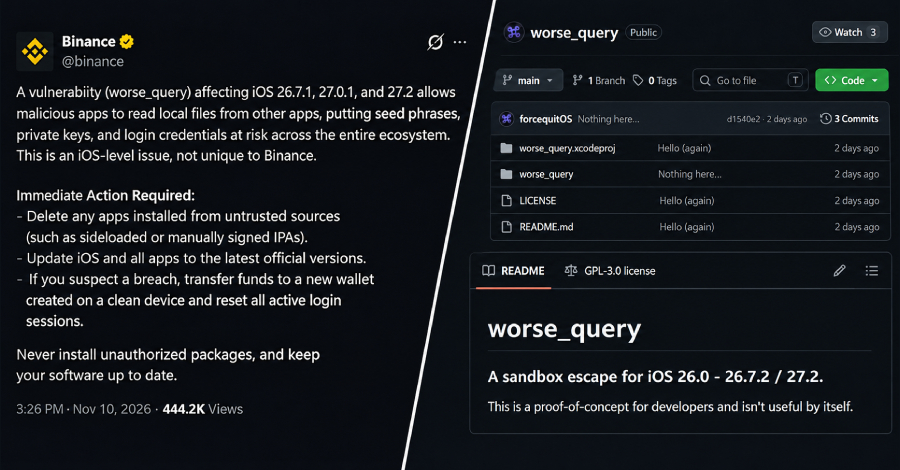
Sebuah celah pembobol sandbox iOS yang diunggah ke platform GitHub memungkinkan aplikasi membaca berkas aplikasi lain pada perangkat iPhone berbasis iOS 26 dan iOS 27. Kondisi ini membuat seed phrase, private key, serta informasi kredensial masuk pengguna berisiko dicuri aplikasi berbahaya, sebagaimana diperingatkan Binance hari ini. Sayangnya, pembaruan sistem yang digulirkan Apple kemarin untuk iOS 26 dan iOS 27 belum memuat perbaikan resmi terkait masalah tersebut.
Eksploitasi keamanan yang dijuluki worse_query ini pertama kali dibagikan oleh seorang peneliti anonim bernama forcequit pada hari Minggu, tepat sehari sebelum Apple merilis pembaruan perangkat lunaknya. Sejauh ini, baik platform Binance maupun sang peneliti belum menemukan adanya aksi peretasan aktif atau insiden pencurian dana yang menunggangi celah keamanan tersebut.
Pihak bursa kripto mengimbau seluruh pengguna untuk segera menghapus aplikasi yang dipasang dari sumber tidak terpercaya, termasuk aplikasi hasil sideloading atau yang ditandatangani manual, sekaligus meminta pengguna memperbarui sistem iOS serta seluruh aplikasi. Hingga saat ini, belum ada konfirmasi ketersediaan tambalan resmi untuk mengatasi celah lolosnya sandbox itu.
Bagi siapa saja yang mencurigai adanya indikasi peretasan, peringatan keamanan bursa menyarankan agar memindahkan aset ke dompet baru yang dibuat pada perangkat steril dan mengakhiri seluruh sesi login yang sedang aktif.
Kode bukti konsep milik sang peneliti mampu mengakses kontainer data milik semua aplikasi di iPhone, bahkan folder sistem tertentu pada iOS 27. Dalam praktiknya, aplikasi jahat harus terlebih dahulu menyiapkan kontainer App Group agar skrip tersebut dapat beroperasi.
Peneliti bersangkutan menegaskan kode tersebut ditujukan bagi pengembang dan "tidak berguna bila berdiri sendiri." Kendati begitu, sejumlah pengembang lain telah memanfaatkannya untuk merancang aplikasi siap pakai yang bisa dipasang masyarakat umum.
Contohnya adalah WQ Files, sebuah pengelola berkas besutan pengembang Christoph Kolbicz yang dibangun memakai celah worse_query. Program ini sanggup menembus data aplikasi lain tanpa memerlukan jailbreak atau eksploitasi kernel, serta mampu menyunting, menghapus, maupun mengosongkan berkas-berkas tersebut.
WQ Files dipasang lewat sarana sideloading semacam AltStore dan SideStore yang secara otomatis menyusun App Group saat dipadukan dengan Apple ID. Belum ada pihak terkait yang mengonfirmasi apakah aplikasi resmi dari App Store berpotensi mengeksploitasi worse_query.
Tiga varian iOS yang disebut dalam peringatan bursa merujuk pada daftar uji coba catatan rilis WQ Files, sementara sang peneliti menyebut cakupan versi rentan jauh lebih luas.
Di antara sumber-sumber ini, hanya tim pengembang Erosion yang mencantumkan iOS 27.2.1 rilisan kemarin, sementara tidak ada yang menyebut iOS 26.7.3. Pembaruan 27.2.1 ditambahkan pekan ini pada dokumen README lewat catatan "cukup yakin 27.2.1 didukung".
Pembaruan iOS 27.2.1 dan iOS 26.7.3 kemarin sebatas menambal dua cacat iMessage dan rentetan eror Bluetooth. Lembar catatan keamanan kedua versi ini sama sekali tidak menyinggung worse_query atau kendala sandbox. Apple menegaskan kebijakan pihaknya yang pantang mengumumkan, membahas, maupun memverifikasi isu keamanan sebelum penyelidikan rampung serta tambalan resmi dirilis.
Melalui tanggapannya di media sosial X, sang peneliti membeberkan bahwa ia awalnya tidak berniat menyebarkan worse_query lebih awal. Ia mengeluhkan "Apple mengulur waktu dalam merespons saya dan sejumlah orang mulai berpura-pura menguasainya di sini."
Pihak bursa tidak merinci aplikasi dompet kripto mana saja yang terancam, begitu pun sang peneliti maupun pengembang aplikasi yang memakai worse_query.