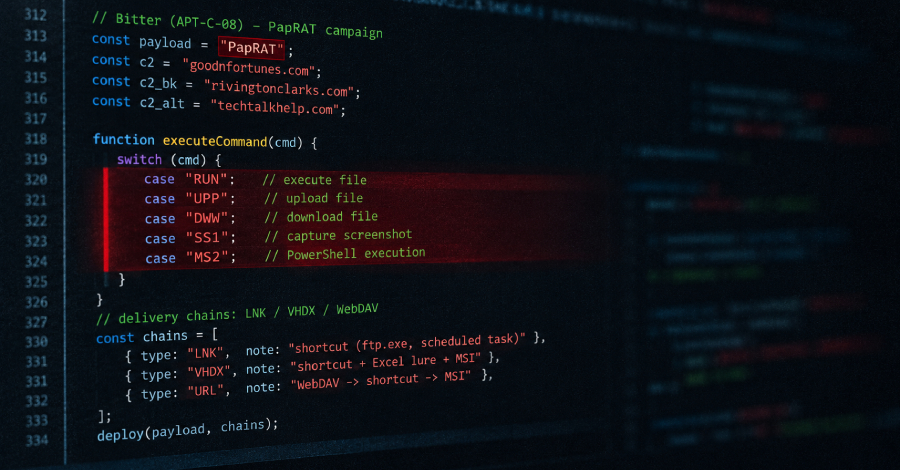
Kelompok spionase siber Asia Selatan yang dikenal sebagai Bitter (atau APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17, serta TA397) terpantau menargetkan sejumlah organisasi di kawasan Asia Selatan dengan memanfaatkan trojan akses jarak jauh baru bernama PapRAT.
"PapRAT memiliki implementasi C++ dan Rust," ungkap peneliti Fortinet FortiGuard Labs, Cara Lin. "Kemampuannya mencakup eksekusi perintah, pengunggahan dan pengunduhan berkas, penghapusan file, enumerasi direktori serta drive, hingga pengambilan tangkapan layar. Varian Rust menambahkan eksekusi PowerShell beserta instruksi tambahan lainnya."
Kampanye berbahaya ini sangat menonjol karena menerapkan tiga rantai infeksi yang berbeda –
Metode living-off-the-land (LotL) dirancang guna menjalankan instruksi dari server jarak jauh ("goodnfortunes[.]com"), memungkinkan aktor mengumpulkan daftar direktori serta tugas, data folder Desktop, Documents, dan Downloads, informasi produk antivirus terpasang, serta rincian drive yang terpasang.
Data pengintaian yang telah dikumpulkan kemudian disimpan memakai nama "abc.pdf" lalu dikirim kembali menuju server C2 memakai perintah curl, sebelum akhirnya file transit tersebut langsung dimusnahkan dari komputer korban.
Versi kedua dari skrip tersebut teridentifikasi mengambil sebuah file bernama "talk.log" dari "techtalkhelp[.]com." Muatan tersebut berisi skrip terenkode Base64 untuk menarik perintah lanjutan dari server serupa dan mengeksekusinya sebagai perintah PowerShell.
"Model staging ini memberikan fleksibilitas operasional bagi penyerang, di mana perintah diperbarui langsung pada sisi server tanpa perlu meluncurkan biner baru, guna menghindari pelepasan PE serta injeksi proses yang dapat dideteksi dengan mudah oleh beberapa perangkat keamanan," jelas pihak Fortinet.
Malware PapRAT yang disebarkan melalui installer MSI dalam rantai serangan kedua memang dirancang untuk kendali jarak jauh. Program jahat ini memfasilitasi delapan perintah operasi –
Sementara itu, varian berbasis Rust menyematkan tiga perintah tambahan lainnya –
Sisi menarik dari rantai serangan ketiga ialah penggabungan aspek-aspek utama dari dua alur sebelumnya, yakni memanfaatkan skrip untuk mengunduh installer MSI menggunakan curl. Serupa mekanisme sebelumnya, installer MSI bertindak sebagai sarana penyusupan PapRAT, yang kemudian melepas WmRAT, jenis malware yang sebelumnya diketahui kerap dipakai kelompok Bitter.
Temuan ini memperlihatkan bahwa sang aktor ancaman terus memodifikasi gudang senjata kustom miliknya demi membangun serta mempertahankan akses jangka panjang pada sistem target sasaran.
"Perubahan-perubahan ini menegaskan pentingnya memantau perilaku mencurigakan pada alat skrip, tugas terjadwal, dan aktivitas penginstal di samping memindai tanda tangan malware yang telah dikenal," sebut Fortinet. "Organisasi perlu mewaspadai file LNK yang mencurigakan, pintasan URL, citra disk, serta paket MSI, terutama bila dikirim melalui pesan yang tidak diharapkan."