Pakar keamanan siber mengungkapkan bahwa ekstensi resmi Anthropic Claude Code telah dibajak di platform Cursor Marketplace untuk menanamkan backdoor SSH persisten pada perangkat target yang terinfeksi.
Akar permasalahan ini telah ditelusuri bermula dari peretasan pada platform Cursor Marketplace. Temuan ini lantas memaksa platform coding berbasis AI tersebut untuk menonaktifkan layanannya sementara waktu demi membersihkan muatan berbahaya tersebut.
"Kami mendeteksi insiden keamanan siber yang melibatkan versi modifikasi ekstensi VS Code Claude Code yang diunduh melalui direktori ekstensi IDE Cursor kami, dengan dampak maksimal ke 5.000 pengguna," jelas Cursor. "Varian berbahaya dari ekstensi ini sama sekali bukan ciptaan Anthropic. Masalah ini dipastikan tidak berdampak pada ekstensi lain di cursor[.]com/marketplace, Grok Bot, Grok, maupun produk SpaceXSI kami yang lain."
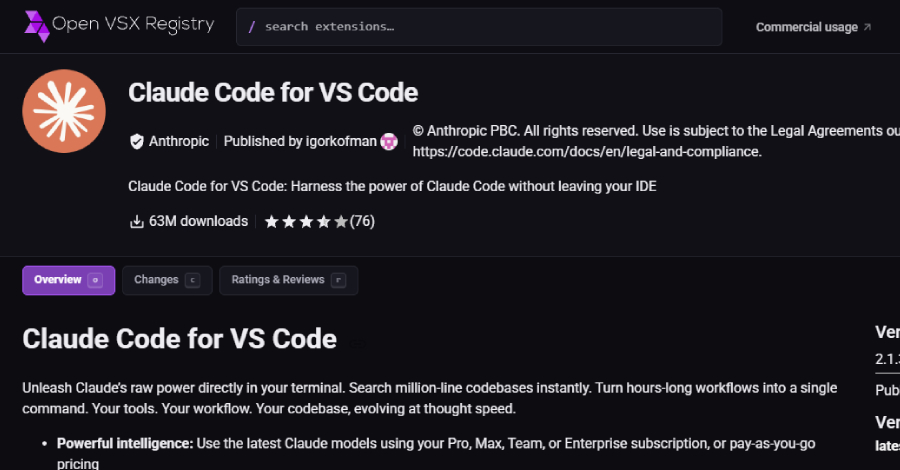
"Paket data tersebut menyamarkan identitasnya sebagai anthropic.claude-code versi 2.1.313, tetapi berkas JavaScript utamanya ternyata disusupi skrip loader berbahaya sepanjang 66 baris persis sebelum kode ekstensi aslinya berjalan," ujar Jenn Gile, salah satu pendiri OpenSourceMalware, dalam keterangannya kepada The Hacker News.
Per 30 Oktober 2026, versi berbahaya tersebut telah berhasil dihapus sepenuhnya dari peredaran, dan Anthropic telah merilis versi pembaruan 2.1.314 ke platform Open VSX serta Microsoft VS Code Marketplace.
Ekstensi berbahaya ini dirancang untuk segera aktif sesaat setelah VS Code dibuka serta saat antarmuka webview diakses, lalu segera menambahkan kunci milik peretas ke dalam berkas direktori "~/.ssh/authorized_keys" korban. Kunci tersebut sengaja dinamai "svc-telemetry" demi mengelabui pengguna agar terlihat seperti proses telemetri normal.
Setelah itu, malware berupaya membuka akses SSH korban pada sistem operasi Windows, Linux, maupun macOS, membuat sambungan reverse tunnel menuju alamat "134.209.82[.]225," mengaktifkan mekanisme persistensi berbasis OS seperti scheduled task, crontab, dan LaunchAgent, serta mengirimkan data pengintaian komputer target ke "134.209.82[.]225:8099/beacon" melalui porta 8099 memakai permintaan HTTP tanpa enkripsi.
"Untuk menyalakan layanan SSH lokal dibutuhkan hak akses administrator, yang mana hak ini tidak dimiliki oleh ekstensi berbahaya tersebut pada sebagian besar komputer macOS maupun Windows," ungkap perusahaan milik SpaceXAI itu dalam rilis analisis teknisnya.
"Pada sistem-sistem tersebut langkah peretasan gagal sehingga pelaku kejahatan siber tidak sempat masuk melalui jalur tunnel. Kendati begitu, ekstensi ini tetap berhasil menyisipkan kunci SSH peretas, memasang persistensi, dan mentransfer detail komputer target kepada penyerang. Seluruh pengguna tetap diwajibkan melakukan langkah pembersihan di bawah ini."
Informasi yang dikumpulkan oleh pelaku meliputi parameter sistem.
"Nilai dari variabel lingkungan memang tidak langsung disertakan dalam kiriman suar permulaan," tutur Paul McCarty, peneliti keamanan siber. "Namun nama variabel tersebut tetap dapat mengekspos jenis penyedia cloud, sistem integrasi CI, serta format kredensial apa saja yang tersimpan. Yang lebih mengkhawatirkan, akses masuk SSH yang berhasil akan memberi keleluasaan penuh bagi pelaku untuk memeriksa akun korban secara langsung."
Hingga kini belum ada muatan serangan lanjutan lain yang terpantau. Walau demikian, terhubungnya sambungan reverse tunnel telah menyediakan akses langsung menuju layanan SSH korban, memungkinkan pelaku mengirimkan perintah konsol atau menyedot berkas penting.
"File itu memang segera diturunkan secara cepat, tetapi siapa pun yang menyalakan opsi pembaruan otomatis pada instalasi Claude Code mereka berisiko tinggi terpapar malware tersebut," tegas Gile.
Pihak Cursor membeberkan bahwa insiden ini mengenai setidaknya 5.000 pengguna yang memasang ekstensi trojan tersebut antara pukul 02.27 hingga 13.35 PT pada tanggal 29 Oktober 2026. Manajemen perusahaan menyatakan tengah menghubungi langsung para pengguna yang terdampak.
Para pengguna yang sempat memasang ekstensi berbahaya tersebut selama rentang waktu kejadian diimbau untuk segera mengisolasi perangkat, mencabut kunci SSH asing beserta skrip persistensinya, serta segera memperbarui kata sandi dan token sesi.
Pengumuman insiden ini muncul berselang sepekan lebih setelah penyerang tak dikenal menukar berkas biner rilis dari lima versi resmi CLI OVHcloud ("ovh/ovhcloud-cli") dengan malware pencuri data rahasia melalui akun GitHub resmi kontributor OVH ("HassenBF") yang sebelumnya dibajak sejak Maret 2026 dalam rangkaian operasi GlassWorm.
(Laporan versi awal sempat menyebutkan bahwa ekstensi di repositori Open VSX yang disusupi. Kasus ini belakangan dipastikan bersumber dari insiden peretasan direktori VS Code milik Cursor Marketplace.)