Sekelompok pelaku kejahatan siber tengah menyebarkan program pemuat berbahaya dan malware penambang kripto dengan menyamar sebagai aplikasi desktop kecerdasan buatan (AI) untuk Anthropic Claude serta OpenAI ChatGPT melalui sebuah operasi bernama Yoba.
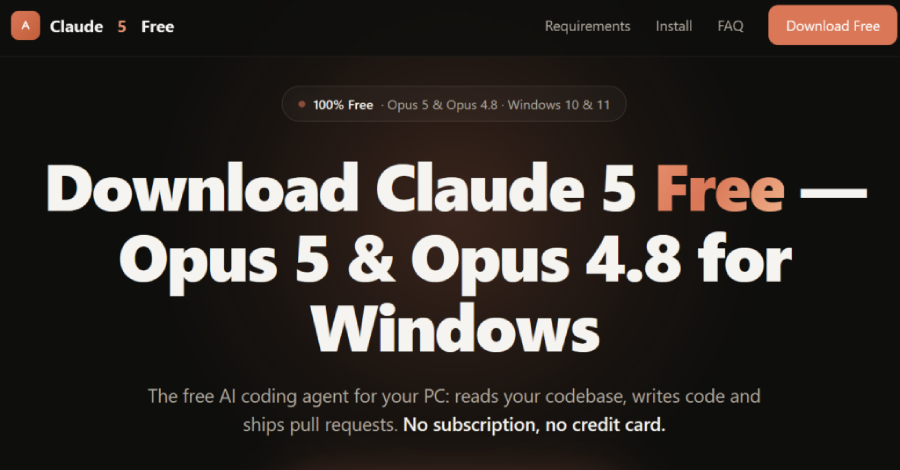
Aksi ini dijalankan dengan membuat repositori GitHub tiruan yang mengklaim menyediakan aplikasi komputer seperti GPT-5.6 Sol, GPT-6 Astra, hingga Claude Opus, yang sebenarnya bertujuan menyusupkan rumpun perangkat perusak bernama YobaLoader.
"Malware tersebut ditempatkan bersanding dengan berkas eksekusi resmi bertanda tangan digital milik OpenAI dan Anthropic agar bisa dimuat secara tidak langsung, sebuah metode yang dikenal luas sebagai DLL sideloading dan kerap digunakan guna menembus pertahanan sistem keamanan," jelas pihak Check Point Research dalam analisis tertulisnya.
Guna meningkatkan keyakinan calon korban, para peretas turut merancang situs web GitHub.io yang menguraikan fitur-fitur dari perangkat lunak palsu tersebut. Kendati popularitas repositori GitHub itu tidak dimanipulasi memakai trik jaringan bot siluman, sejumlah bukti memperlihatkan keterlibatan taktik manipulasi mesin pencari (SEO poisoning) agar tautan proyek mereka berhasil menempati urutan teratas pada laman pencarian Google.
Sejumlah tautan halaman GitHub yang berhasil diidentifikasi mencakup beberapa repositori berbahaya tersebut.
"Tiap-tiap repositori memanfaatkan alamat surel yang berlainan (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com, dan rioprestonlfyx[@]outlook[.]com), sementara sang pengunggah terlihat beraktivitas masing-masing pada zona waktu UTC+4, UTC-4, dan UTC+3," ungkap Check Point. "Perbedaan waktu ini kemungkinan besar merupakan manuver terencana untuk menyamarkan zona operasional asli sang pelaku teror siber."
Di dalam repositori-repositori tersebut tersimpan arsip berformat ZIP yang memuat berkas-berkas penting, termasuk dua modul spesifik berikut ini.
Berkas pustaka dinamis (DLL) pertama adalah program perantara berkode YobaDropper, yang menerapkan mekanisme verifikasi nilai checksum dengan merangkum nama dasar berkas eksekusi induknya menjadi nilai hash untuk dicocokkan dengan kode paten "0xE6C2F326." Dengan skema tersebut, proses eksekusi mutlak harus berjalan di bawah nama "Setup.exe," dan otomatis akan berhenti beroperasi apabila DLL ini dipicu sendirian di dalam lingkungan analisis sandbox tertutup.
Lapisan taktik anti-analisis serta penapisan awal tambahan mencakup instruksi jeda "Sleep(5500)" sebanyak 200.000 pengulangan tanpa henti, yang setara dengan penundaan selama 12,73 hari penuh, serta mengabaikan perangkat komputer yang memanfaatkan konfigurasi papan ketik dari negara Rusia, Belarus, Tajikistan, Armenia, Azerbaijan, Georgia, Kazakhstan, Kirgistan, Turkmenistan, maupun Uzbekistan.
Identitas bahasa lain yang turut dikecualikan dari target serangan siber ini adalah bahasa Tatar. Satu hal yang menarik perhatian, Ukraina tidak lagi dimasukkan ke dalam daftar negara yang dihindari, padahal sebelumnya wilayah tersebut secara historis lazim dikecualikan dari pola serangan sejenis.
YobaDropper sendiri kemudian memicu rangkaian proses DLL sideloading mandiri yang melibatkan "wmpdmc.exe" dan "ampdui.dll," dengan cara menduplikasi berkas pertama langsung dari direktori "system32" menuju folder baru berlabel "WMProcess" yang dibuat khusus di bawah jalur "ProgramData."
Program perantara ini kemudian mengekstrak sekaligus mendekripsi muatan berbahaya yang tersimpan di dalamnya, lalu menaruhnya ke dalam folder yang sama dengan nama "wmpdui.dll." Komponen ini juga membangun ketahanan sistemik melalui perantara jadwal tugas otomatis yang secara berkala menjalankan berkas eksekusi sah untuk mengeksekusi muatan perusak.
Adapun DLL kedua dinamai YobaLoader. Komponen ini mengadopsi mekanisme anti-sandbox yang persis sama dengan YobaDropper, di mana malware diwajibkan hanya boleh diproses oleh "wmpdmc.exe" dengan memverifikasi nilai hash terhadap tolok ukur bawaan ("0x552751E3"). Modul pemuat ini mengemban tiga agenda fungsional utama.
"Melalui pemanfaatan protokol DNS over HTTPS (DoH) serta layanan penyimpanan berkas publik, pelaku berusaha mengecoh pengawasan DNS pasif dan dinding pengaman jaringan pembatas, sehingga aktivitas komunikasi server komando dan kendali mereka menjadi jauh lebih samar di tengah lalu lintas pengguna wajar," papar Check Point.
Muatan jahat yang sukses diunduh lantas disuntikkan langsung ke dalam proses "svchost.exe," yang berujung pada pengaktifan program penambangan mata uang kripto XMRig tanpa disadari pemilik komputer.
Rekam jejak digital mengindikasikan repositori GitHub perdana mulai dirancang sekitar bulan Juli 2026, walaupun paket rilis berbahaya baru diunggah pada pengujung bulan Agustus. Selain itu, varian permulaan YobaLoader terbukti hanya mengecualikan wilayah Rusia dari jangkauan infeksi, sembari menerapkan sistem anti-debugging dan anti-virtual machine yang sangat masif, yang belakangan telah dihilangkan dari varian-varian yang lebih anyar.
"Kampanye Yoba ini membuktikan kecerdikan peretas dalam mengeksploitasi reputasi platform tepercaya serta gelombang ketertarikan publik pada produk AI guna menyebarkan kode jahat dalam kemasan yang sekilas tampak sangat kredibel dan tidak mencurigakan," imbuh Check Point. "Dengan memadukan kode buatan mereka bersama nama-nama program terkenal serta menyimpannya di GitHub, mereka meminimalkan kemungkinan berkas tersebut terdeteksi sebagai ancaman oleh pengguna biasa maupun alat pemindai keamanan standar."