Hanya melalui satu halaman web berbahaya, peretas dapat menyedot percakapan pribadi serta rekaman memori pengguna dari asisten Meta Muse tanpa memicu peringatan persetujuan sama sekali, demikian temuan para peneliti keamanan.
Metode serangan serupa bahkan dapat dikembangkan lebih jauh untuk menjangkau kredensial sensitif yang disimpan oleh Muse dari akun-akun daring milik pengguna yang saling terhubung.
Eksperimen ini sepenuhnya merupakan peragaan laboratorium tertutup, bukan aksi nyata terhadap pengguna publik, serta hanya berdampak di dalam mesin komputasi awan individu. NebuSec, perusahaan riset keamanan yang merilis temuan ini kemarin, mengonfirmasi bahwa pengembang Muse telah memperbaiki seluruh celah berbahaya tersebut.
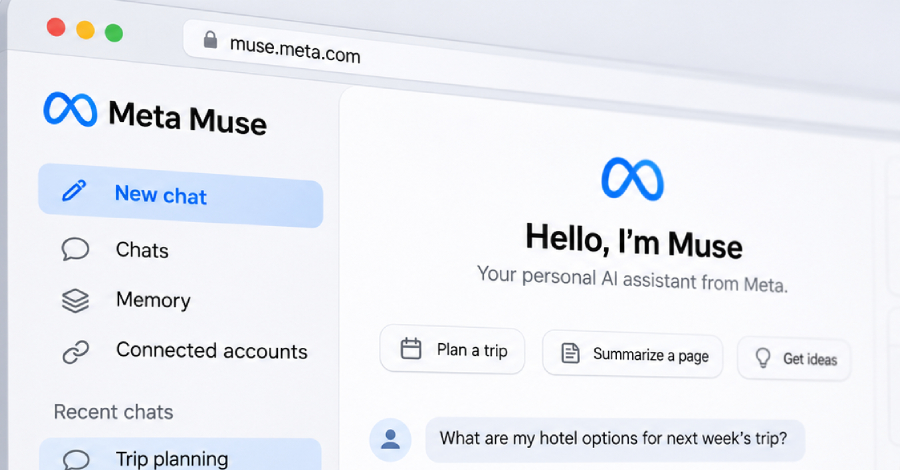
Muse sendiri merupakan asisten kecerdasan buatan personal rancangan Meta yang diluncurkan pada 8 September. Asisten ini beroperasi memanfaatkan akun daring tertaut milik pengguna dan sanggup melakukan transaksi belanja atas nama mereka. Setiap agen beroperasi mandiri pada komputer awan masing-masing pengguna.
Di dalam sistem komputasi tersebut, terdapat lapisan pemantau khusus bernama Sentinel yang dirancang sebagai pintu gerbang tunggal untuk menyaring semua lalu lintas keluar agen. Lapisan ini juga memastikan kata sandi serta token akun pengguna tetap berada di luar jangkauan asisten AI.
Pihak pengembang Muse memaparkan visi tersebut saat peluncuran: "Jadi kami merancang sistem untuk mengasumsikan agen tersebut mungkin diserang dan membatasi potensi kerusakan."
Dalam simulasi pembuktian, situs jahat yang dibuka oleh asisten tersebut dapat mentransfer riwayat obrolan serta memori tersimpan langsung ke peladen luar sekaligus memanipulasinya, tanpa ada notifikasi yang muncul ke pengguna, jelas laporan riset NebuSec.
Selanjutnya, para peneliti menggabungkan celah pada peramban internal Muse—yang biasa dipakai untuk keperluan seperti pembuatan dokumen PDF—dengan kerentanan pada kernel Linux. Kombinasi eksploitasi tersebut berhasil mengambil alih kendali penuh atas mesin awan pengguna, seperti diuraikan dalam laporan teknis mereka.
Kendali penuh tersebut berhasil menyusup ke ruang penyimpanan kredensial, berkas-berkas tersimpan, hingga sistem Sentinel itu sendiri—seluruh area yang seharusnya dijaga ketat agar terisolasi dari jangkauan agen AI menurut arsitektur keamanan awal.
Meski demikian, penyusupan ini hanya terbatas pada unit mesin bersangkutan. Para peneliti tidak berhasil menembus peladen bersama di tingkat infrastruktur bawah ataupun melompat masuk ke mesin komputasi milik pengguna lainnya.
Muse sejatinya diciptakan berlandaskan asumsi bahwa asisten AI sewaktu-waktu dapat berbalik melawan penggunanya, sehingga disiapkan proteksi ketat untuk membendung intrusi. Setiap mekanisme kontrol sejatinya berfungsi tepat sesuai spesifikasi teknis, papar NebuSec, namun rantai serangan tetap sukses menembus sistem pertahanan.
NebuSec menyatakan telah menyerahkan seluruh temuannya kepada tim Muse dan seluruh celah telah ditambal tuntas sebelum laporan dipublikasikan. Pihak Meta sendiri belum mengeluarkan pernyataan resmi atau mengonfirmasi perbaikan tersebut, dan laporan riset tidak menyebutkan apakah terdapat kebocoran data pengguna sebelum penambalan diterapkan.
Investigasi NebuSec kali ini berhasil menembus infrastruktur awan asisten tersebut, berbeda dari kerentanan terdahulu pada bulan September yang sekadar memanfaatkan perangkat lunak berbahaya di komputer Mac pengguna demi membajak asisten secara lokal.