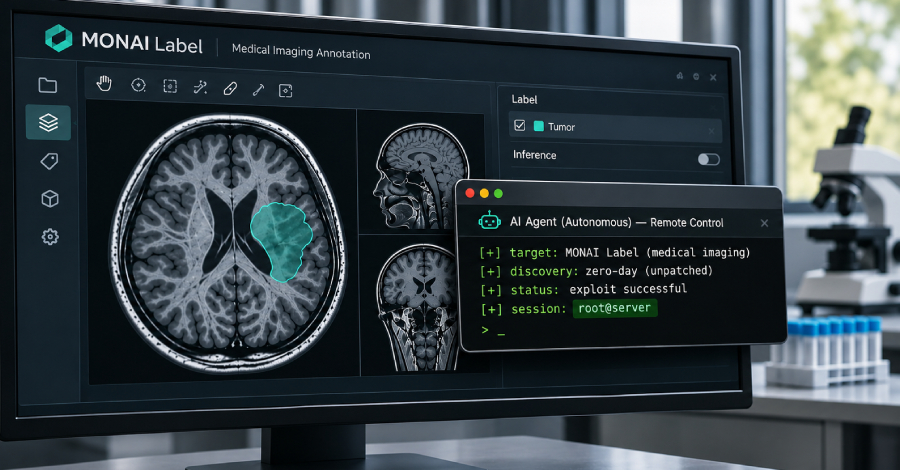
Peretas yang diduga berafiliasi dengan China memanfaatkan agen kecerdasan buatan otonom untuk menemukan celah keamanan yang sebelumnya belum teridentifikasi pada MONAI Label, sebuah server pencitraan medis sumber terbuka, dan berhasil mengambil alih akses root ke server milik sebuah universitas, ungkap Amazon Threat Intelligence pekan ini.
Kelemahan tersebut memberikan peluang bagi penyerang tanpa hak akses masuk untuk menyuntikkan atau menulis dokumen di luar area penyimpanan milik server. Masalah ini secara spesifik menjangkau MONAI Label versi 0.8.5 beserta edisi terdahulunya dalam konfigurasi standar, yang memang beroperasi tanpa prosedur autentikasi masuk sama sekali.
Pihak pengelola telah menggabungkan pembaruan perbaikan ke dalam basis kode sumber resminya, namun hingga saat ini versi mutakhir yang siap diunduh dan dipasang secara langsung belum tersedia bagi para pengguna.
MONAI Label sendiri adalah sistem server yang kerap dimanfaatkan kelompok peneliti dalam menandai data pemindaian medis dan melatih permodelan visual; aplikasi ini merupakan program terpisah dari ekosistem kerangka kerja MONAI yang lebih besar.
Titik kerentanan utama berakar dari celah path-traversal di komponen server yang berfungsi mengelola penyimpanan gambar serta label unggahan. Pengenal dokumen yang dikirimkan pemanggil sistem langsung disambungkan pada direktori penyimpanan lokal dan dituliskan ke dalam disk penyimpanan tanpa adanya proses validasi guna memastikan dokumen itu tetap berada di dalam folder semestinya.
Sistem server menjalankan operasi tulis data menggunakan batasan hak milik akun yang mengoperasikannya, sehingga pihak peretas tidak serta merta mampu menulis di sembarang direktori komputer. Akan tetapi, lokasi berkas konfigurasi maupun kode yang terbuka untuk penulisan bisa menjadi jembatan eksekusi perintah berbahaya. Karena sistem keamanan bawaan menonaktifkan fitur autentikasi, perangkat apa pun yang mampu tersambung secara jaringan dapat memicu proses penulisan ini. Rilisan 0.8.5 serta versi sebelumnya dipastikan terdampak.
Amazon merekonstruksi insiden penyusupan siber ini usai mendeteksi panel kendali Cairn milik sang peretas yang tersingkap di internet bebas tanpa pengamanan kata sandi. Cairn dikenal sebagai kerangka kerja sumber terbuka pemanfaat agen AI guna pengujian penetrasi otomatis. Panel yang terbuka itu memperlihatkan riwayat penugasan, instruksi perintah, serta jejak eksekusi dari agen-agen pintar tersebut.
Dalam kurun waktu pemantauan sekitar 48 jam pada bulan September, agen otonom itu memetakan seluruh antarmuka aplikasi hingga mampu melancarkan aksi penulisan berkas liar ke server korban hanya dalam waktu sekitar 11 menit, terang Amazon dalam laporan resminya.
Sistem kecerdasan buatan tersebut beroperasi mandiri tanpa instruksi bertahap yang mendalam dari sang pengendali. Pelaku hanya mematok target akhir berupa perolehan akses perintah shell serta menentukan sasaran yang dituju, sementara instrumen agen memilih sendiri metodologi dan taktik penyerangan.
Penyelidik menyimpulkan keterkaitan kampanye berbahaya ini dengan pihak asal China pada tingkat keyakinan moderat, berdasarkan temuan perintah teks berbahasa Mandarin Sederhana, konfigurasi zona waktu Standar China, serta pemilihan sasaran yang relevan dengan kebutuhan negara tersebut. Kendati demikian, penyelidik belum menghubungkannya pada nama sindikat tertentu atau menetapkan keterlibatan langsung pihak pemerintah.
Penguasaan akses root sendiri baru terwujud setelahnya, dan tidak berlangsung di dalam rentang awal 11 menit tadi. Pada sesi operasional berikutnya, agen AI memanfaatkan celah yang sama untuk menyisipkan berkas yang dieksekusi otomatis oleh bahasa Python ketika sistem baru dinyalakan. Mereka lalu memicu fungsi pelatihan yang menyalakan proses Python baru, mengeksekusi berkas tadi, lalu menghubungkannya kembali kepada peretas di bawah hak akses root.
Kendali akses root tersebut hanya terjadi pada satu server universitas tertentu. Terulangnya keberhasilan yang identik di lingkungan MONAI Label lain sangat bergantung pada metode implementasi sistem dan kewenangan akun pengelolanya.
Pada sesi operasi lanjutan, operator penyerang menyediakan jalur terowongan jaringan menuju sistem universitas kedua yang memakai software serupa. Pihak Amazon memperkirakan jaringan tersebut ditembus dengan taktik serupa, walau belum mampu mengonfirmasi peretasan kedua itu secara pasti.
Pihak pengelola mengonfirmasi adanya cacat keamanan ini dan telah menyatukan tambalan kode pada 19 Oktober, yang memaksa berkas unggahan tersimpan di dalam folder sah serta menolak nama kosong maupun awalan titik.
Pemberitahuan keamanan pengelola yang rilis awal pekan ini belum memuat pembaruan siap pakai dan menyebutkan perbaikan baru tiba di versi rilis mendatang. Katalog versi teranyar masih bertengger di rilis 0.8.5 keluaran tahun 2024. Kode perbaikan yang digabung dalam repositori belum dapat disamakan dengan paket instalasi siap pakai.
Kelemahan ini tercatat resmi dengan identitas CVE-2026-133968 yang terbit pekan ini dan diganjar skor keparahan kritis 9,8 dari 10. Catatan dari proyek aplikasi ini belum memuat nomor CVE tersebut, yang murni disebabkan kelambanan pembaruan laman resmi semata.
Mengingat paket rilis resmi yang aman belum tersedia di publik, langkah mitigasi yang paling realistis adalah memutus eksposur jaringan terbuka serta membatasi jangkauan komunikasi server yang berisiko:
Temuan ini sepenuhnya bertumpu pada analisis pihak Amazon dan belum melewati verifikasi pihak ketiga yang independen. Laporan tersebut tidak menunjukkan adanya berkas pemindaian atau riwayat pasien yang bocor, tidak menyentuh fasilitas klinis, maupun peretasan yang meluas melewati universitas bersangkutan.
Operasi ini juga sempat mengalami kegagalan, dan penguasaan root pada satu peladen tadi tidak bisa digeneralisasi sebagai hasil pasti pada setiap sistem instalasi MONAI Label.