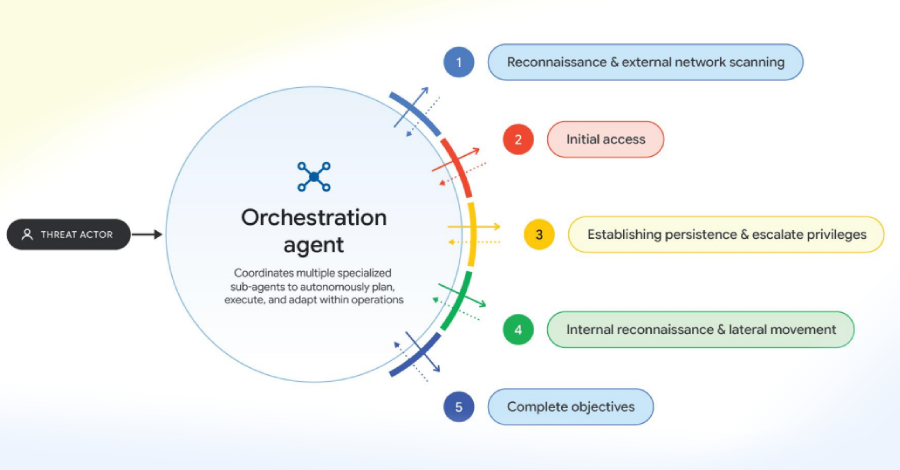
Google pada hari Senin membeberkan bahwa pemanfaatan kecerdasan buatan (AI) oleh aktor ancaman kini telah melampaui perintah manual sederhana menuju penerapan kerangka kerja ofensif multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, dan PentAGI guna melancarkan intrusi berlapis dengan kecepatan operasional yang jauh lebih tinggi.
Secara bersamaan, para pelaku kejahatan siber memanfaatkan kekuatan serta kecanggihan model bahasa besar (LLM) dan arsitektur agen cerdas untuk mengotomatiskan rekayasa balik pembaruan perangkat lunak melalui analisis diferensial, sehingga memungkinkan mereka mempersenjatai celah keamanan yang baru saja diumumkan secara sangat cepat, sebagaimana terpantau pada kasus kerentanan PaperCut NG/MF pada awal September ini.
Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dinilai sebagai sarana untuk "mengotomatiskan tahapan terpisah dan tugas-tugas operasional khusus selama intrusi berlangsung secara langsung," ungkap Google Threat Intelligence Group (GTIG) dalam sebuah laporan yang disampaikan kepada The Hacker News.
Raksasa teknologi ini menyatakan bahwa adopsi tersebut mencerminkan sebuah pergeseran paradigma ketika serangan siber kini berlangsung secepat laju mesin, yang memungkinkan operasi diperbesar skalanya secara masif dengan merangkaikan berbagai jalur serangan kendati mekanisme dasarnya tetap sama.
Sejumlah pelaku ancaman terpantau mulai bereksperimen dengan berbagai kerangka kerja serta instrumen pengendali ini, termasuk kelompok dengan motif finansial maupun entitas spionase siber yang dicurigai berafiliasi dengan negara China.
"Temuan pengamatan ini juga mencakup penggunaan perangkat serta layanan lainnya, seperti ZeroHollow, sebuah layanan inferensi yang dimanfaatkan untuk perancangan eksploitasi dan pengalihan LLM, serta Agent Zero, sebuah kerangka kerja agen open-source yang memiliki fitur eksekusi kode mandiri serta pembuatan perkakas dinamis," jelas pihak Google.
Wilayah penyalahgunaan krusial lainnya berfokus pada otomatisasi tugas-tugas berat seperti analisis celah keamanan dan persenjataan bukti konsep (POC) menggunakan alur kerja bertenaga LLM, yang memangkas drastis jeda waktu antara perilisan pembaruan dan eksploitasi aktif.
"Pelaku ancaman mungkin merasa lebih efisien memanfaatkan LLM untuk mempersenjatai kerentanan n-day yang telah diperbaiki secara kilat, karena mereka dapat memusatkan riset pada materi sumber terbatas: membandingkan ragam versi kode sumber (termasuk dari saluran pra-rilis atau pratinjau), serta meneliti catatan rilis, laporan riset keamanan, dan kode POC terkait cacat sistem tertentu," imbuh Google.
Bersamaan dengan itu, aktor ancaman turut membidik infrastruktur AI demi meraup keuntungan haram dari serangan LLMjacking dengan membobol kredensial LLM beserta sumber daya komputasi awan milik perusahaan korban, lalu menjual kembali akses tersebut via layanan proksi gelap seperti APIMart dan JetNight dengan tarif miring, yang dikenal sebagai LLM mixer.
Temuan ini membuktikan bahwa kehadiran kerangka kerja sumber terbuka kian memangkas batas keahlian teknis, memudahkan peretas mengintegrasikan eksploit baru, memperluas serangan secara mandiri, dan meluncurkan operasi phising yang sangat meyakinkan seraya memadatkan linimasa serangan.
Fenomena ini turut mencakup platform phising berbahasa Mandarin bernama Jieyou yang menyematkan asisten chatbot LLM agar pelanggan bisa mengonfigurasi panel phising dan mengubah templat yang ada melalui instruksi bahasa alami tanpa membutuhkan keahlian teknis tingkat tinggi.
"Perkembangan platform Jieyou menegaskan tren industri yang kian berkembang di mana penyedia PhaaS memanfaatkan LLM sebagai pelipat ganda kekuatan modular," papar Google. "Alih-alih mengedit muatan berbahaya secara manual, afiliasi berkemampuan rendah kini dapat memakai bahasa alami via chatbot guna menyesuaikan umpan tipuan serta antarmuka phising seketika."