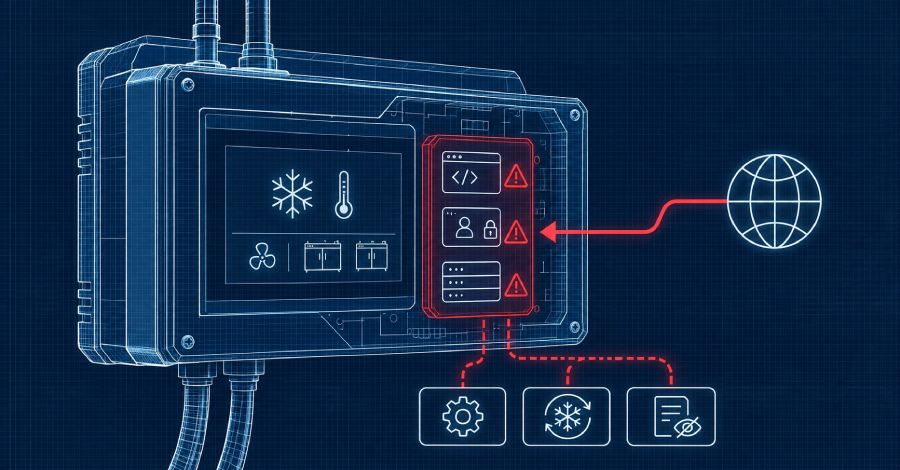
Sebanyak enam celah keamanan kritis pada perangkat pengontrol sistem pendingin Danfoss AK-SM800A dilaporkan dapat membuka celah bagi peretas jarak jauh untuk mengambil kendali sistem secara penuh tanpa harus melakukan proses masuk log terlebih dahulu. Temuan mengenai kerentanan zero-day ini diungkapkan oleh konsultan keamanan siber asal Belanda, Midnight Blue, pada awal pekan ini.
Hingga informasi ini dipublikasikan, belum ada tambalan resmi yang dirilis untuk menutup celah tersebut. Para peneliti keamanan siber yang mengidentifikasi kerentanan menegaskan bahwa rilis firmware terbaru yang tersedia bagi perangkat ini, yaitu versi 5.4.0, sama sekali belum memperbaiki berbagai masalah keamanan yang ditemukan.
Merespons situasi berisiko tinggi tersebut, sejumlah lembaga keamanan siber pemerintah dari Belgia, Irlandia, dan Jerman telah mengeluarkan peringatan keras pekan ini. Mereka secara serentak menginstruksikan seluruh pengelola operasional untuk segera mencabut antarmuka manajemen perangkat kontroler tersebut dari jaringan internet publik demi mencegah penyusupan.
Bagi perangkat pengontrol yang tetap terkoneksi secara langsung ke internet terbuka, tindakan standar seperti memperbarui firmware ke versi terkini, mengganti kata sandi bawaan pabrik, ataupun sekadar mengaktifkan fitur Strict mode dinilai tidak lagi cukup untuk memberikan perlindungan memadai, tegas badan keamanan siber Belgia dan Irlandia. Perlu dipahami bahwa Strict mode merupakan mekanisme proteksi autentikasi yang mewajibkan koneksi terenkripsi serta validasi token sesi pengguna; sayangnya, salah satu dari enam celah keamanan fatal yang baru ditemukan justru bersarang tepat di dalam komponen gateway yang bertugas menegakkan aturan keamanan tersebut.
Perangkat Danfoss AK-SM800A memiliki fungsi krusial untuk mengatur operasional lemari pendingin serta pembeku di pertokoan dan supermarket, di mana pihak penyedia jasa pemeliharaan teknis umumnya mengelolanya dari jarak jauh. Pengontrol tipe ini sebelumnya telah menjadi target serangan siber terkoordinasi di Prancis yang bermula sejak 11 Oktober, disusul gelombang serangan kedua berskala lebih luas di seluruh kawasan Eropa yang mulai terdeteksi pekan lalu. Berbagai insiden serangan tersebut memicu siklus pencairan es yang tidak terkendali sehingga merusak persediaan komoditas dingin dalam jumlah besar.
Badan keamanan teknologi informasi federal Jerman, BSI, menyatakan dalam sebuah pemberitahuan keamanan resmi bahwa model AK-SM800A memang terlibat langsung dalam serangkaian insiden sabotase terdahulu yang memanipulasi operasional unit pendingin di berbagai negara.
Meski demikian, pihak BSI menyatakan bahwa mereka belum mengantongi bukti riil mengenai adanya eksploitasi aktif yang menyasar enam kerentanan baru tersebut di lapangan. Selain itu, badan keamanan siber negara lain serta para peneliti independen juga belum mengaitkan langsung keenam celah tersebut dengan serangkaian insiden sabotase terdahulu.
Dalam proses analisis mendalam, tim peneliti melakukan pengujian komprehensif terhadap firmware versi 5.3.2 yang saat penelitian berlangsung merupakan rilis paling mutakhir. Hasil investigasi menyimpulkan bahwa seluruh versi peranti lunak hingga dan termasuk versi 5.3.2 tersebut dipastikan terdampak oleh kerentanan yang sama.
Hingga saat ini, belum ada identifikasi CVE resmi yang disematkan pada keenam kerentanan tersebut. Peneliti sengaja merahasiakan seluruh rincian teknis eksploitasi dari publik sementara mereka terus berkoordinasi secara tertutup dalam proses pengungkapan terkoordinasi bersama Danfoss, perusahaan manufaktur asal Denmark yang memproduksi perangkat pengontrol tersebut.
Pihak vendor sendiri secara resmi mencantumkan paket peranti lunak 5.4.0 bertanggal November sebagai rilis perangkat lunak paling mutakhir untuk unit AK-SM800A. Dalam dokumen catatan rilis 5.4.0 dan panduan pembaruan November, Danfoss menguraikan tahapan peningkatan sistem serta menambahkan regulasi pembuatan kata sandi yang jauh lebih ketat. Akan tetapi, kedua dokumen panduan resmi tersebut sama sekali tidak mencantumkan adanya perbaikan spesifik terkait kerentanan keamanan apa pun.
Dalam pernyataan lanjutan yang dikutip oleh media industri Cooling Post, para peneliti menegaskan kembali bahwa versi 5.4.0 terbukti tidak menambal kelemahan tersebut: “Hal itu sebenarnya memang tidak memungkinkan karena menurut catatan waktu berkas, firmware ini kemungkinan besar dibangun pada 29 Oktober, yakni sebelum gelombang serangan siber kedua terjadi dan jauh sebelum laporan kerentanan kami diserahkan.”
Lembaga keamanan siber Jerman pada awalnya sempat merilis siaran pers pekan ini yang mengklaim bahwa versi 5.4.0 tidak terdampak kerentanan. Namun demikian, pada hari yang sama, BSI segera meralat pernyataan tersebut melalui rilis koreksi resmi, di mana mereka menegaskan bahwa untuk saat ini belum dapat mengesampingkan kemungkinan bahwa versi 5.4.0 turut terpengaruh oleh celah berbahaya tersebut.
Sementara itu, pada laman pemberitahuan keamanan vendor Danfoss, belum ada rilis resmi mengenai enam kerentanan ini hingga hari ini, dan kepastian tanggal peluncuran perbaikan peranti lunak juga belum dipublikasikan kepada publik.
Peneliti Midnight Blue, Carlo Meijer, berhasil menemukan keenam celah keamanan tersebut hanya dalam waktu kurang dari satu jam melalui pemeriksaan manual, dengan memanfaatkan salinan firmware yang disediakan vendor secara terbuka untuk diunduh, lalu merincikannya dalam laporan teknis khusus.
Sebanyak lima dari enam celah keamanan tersebut terletak pada bagian penangan permintaan web yang tidak mensyaratkan autentikasi login pengguna, yang berjalan di dalam modul program berhak akses tertinggi atau root. Melalui salah satu celah tersebut, tim peneliti membuktikan kemampuan mengeksekusi kode berbahaya sebagai root pada versi peranti lunak terdahulu, yakni versi 3.3.0, dan mereka juga mengidentifikasi kecacatan kode identik pada rilis 5.3.2.
Fitur Strict mode sebenarnya dirancang untuk menutup hampir seluruh permukaan serangan antarmuka web kontroler dari jangkauan pihak yang belum terautentikasi, termasuk celah yang dimanfaatkan dalam simulasi serangan tersebut. Namun, celah keenam justru berada tepat pada program gateway yang bertugas memberlakukan Strict mode, yakni modul terpisah yang semestinya memblokir seluruh lalu lintas permintaan selain akses halaman login sebelum pengguna berhasil diverifikasi.
Ketika para peneliti menjalankan uji coba firmware 5.3.2 di dalam lingkungan emulator dengan kondisi Strict mode aktif, celah keenam tersebut secara langsung menyebabkan program gateway mengalami crash atau berhenti mendadak. Menurut peneliti, kondisi crash tersebut dapat ditingkatkan menjadi eksekusi kode arbitrer melalui upaya rekayasa teknis lanjutan, terutama karena gateway tersebut tidak dilengkapi mekanisme pertahanan dasar terhadap eksploitasi seperti proteksi stack canaries.
Dengan kemampuan mengeksekusi kode berbahaya pada tingkat akses root, penyerang dapat secara leluasa mengubah konfigurasi parameter pengontrol, memicu siklus pencairan bunga es paksa, sekaligus memanipulasi sistem pencatatan guna menyembunyikan rekam jejak aktivitas ilegal mereka.
Selain kelemahan kode, peneliti menemukan bahwa perangkat kontroler ini tidak menerapkan mekanisme boot aman atau secure boot. Ketiadaan proteksi integritas sistem ini memungkinkan penyerang menanamkan kode permanen yang tetap bertahan meski sistem telah dipulihkan ke pengaturan pabrik maupun diperbarui firmware-nya. Peretas bahkan memiliki kapasitas untuk melumpuhkan fungsi perangkat pengontrol sepenuhnya hingga unit pendingin tersebut terpaksa harus diganti dengan perangkat keras baru.
Para peneliti memperingatkan bahwa basis kode perangkat kemungkinan besar masih menyimpan lebih banyak kerentanan sejenis yang belum terungkap. Mereka pun secara terbuka menilai bahwa strategi penambalan kelemahan satu demi satu ataupun hanya mengandalkan aktivasi Strict mode merupakan “sebuah salah alokasi atas sumber daya keamanan dan personel yang terbatas.”
Langkah Penanganan yang Dapat Dilakukan Operator
Langkah memutus eksposur kontroler dari jaringan internet publik tidak boleh ditunda hingga patch resmi tersedia, dan tindakan isolasi ini mutlak diperlukan bahkan pada sistem yang telah menggunakan firmware mutakhir serta mengaktifkan Strict mode, tegas Pusat Keamanan Siber Belgia.
Petunjuk keamanan dari otoritas Belgia serta dokumen serupa yang dikeluarkan oleh lembaga keamanan siber Irlandia merekomendasikan serangkaian langkah mitigasi pencegahan praktis bagi para operator.
Lembaga keamanan Jerman turut menambahkan bahwa siapa pun pengelola yang mencurigai adanya indikasi peretasan pada infrastrukturnya wajib segera mengganti seluruh kredensial akses masuk log dan melakukan verifikasi menyeluruh untuk memastikan peralatan mesin yang terhubung ke kontroler masih beroperasi secara normal.
Namun, sebelum memutuskan aliran komunikasi data yang dikirimkan oleh kontroler kepada perusahaan penyedia jasa layanan pendingin teknis, para pengelola disarankan untuk terlebih dahulu meninjau secara teliti klausul kontrak kerja sama dan polis asuransi operasional mereka, demikian panduan dari otoritas Belgia. Pengelola selanjutnya diharapkan segera mengonfigurasi jalur akses jarak jauh yang terenkripsi dan terlindungi sehingga fungsi pemantauan rutin tetap dapat berjalan tanpa membuka celah bahaya.
Panduan pembaruan internal Danfoss sendiri secara eksplisit menyatakan bahwa kontroler AK-SM800A tidak boleh dibiarkan terhubung secara langsung sehingga dapat diakses dari jaringan internet terbuka, seraya menegaskan: “Rekomendasi ini berlaku untuk semua versi perangkat lunak, termasuk pada perangkat yang telah mengaktifkan Strict Mode.”
Pusat Keamanan Siber Nasional Irlandia juga menyarankan operator untuk terus menjalankan firmware resmi teranyar yang didukung pabrikan, memperbarui kata sandi standar, serta senantiasa mengaktifkan fitur Strict mode; meski begitu, otoritas kembali mengingatkan agar operator tidak hanya mengandalkan langkah-langkah proteksi mendasar tersebut semata.
Menanggapi situasi kerentanan perangkatnya, pihak Danfoss sebelumnya sempat memberikan konfirmasi kepada Cooling Post pada 12 Oktober bahwa sebagian besar unit yang terkena serangan sabotase di Prancis merupakan tipe model lawas yang sudah tidak menerima dukungan pembaruan, ataupun unit AK-SM800A terkini yang masih menjalankan peranti lunak kedaluwarsa.
Produsen peralatan pendingin tersebut sebelumnya tercatat pernah menambal serangkaian kelemahan keamanan pada seri AK-SM800A sepanjang tahun 2023 dan 2025, yang mencakup penanganan bug bypass autentikasi serta celah injeksi perintah. Namun, versi 5.3.2 yang diteliti oleh tim independen ini pada dasarnya merupakan rilis yang terbit lebih baru dibandingkan seluruh paket perbaikan keamanan terdahulu tersebut.