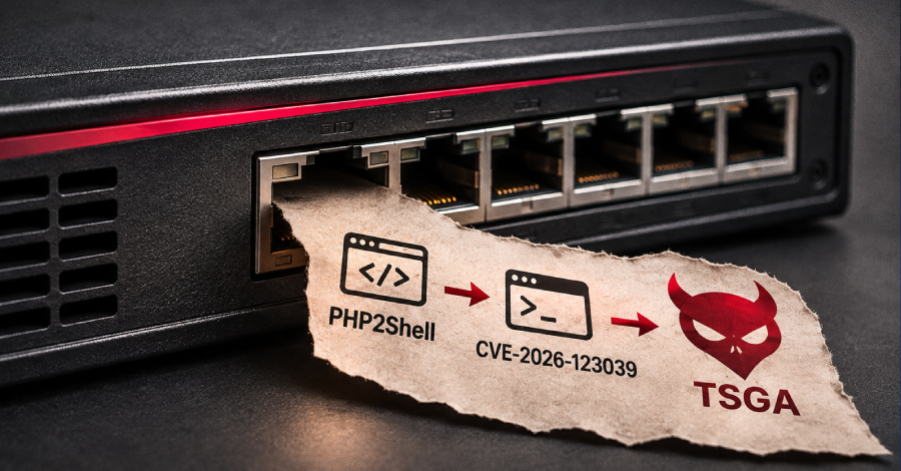
Aktor ancaman siber tak dikenal terpantau tengah membidik perangkat Check Point Security Gateway yang belum diperbarui guna memperoleh akses awal memanfaatkan kerentanan PHP2Shell, disusul celah eskalasi hak istimewa lokal yang belum pernah dilaporkan di Gaia OS demi menanamkan pintu belakang (backdoor) bernama TSGA.
Operasi berbahaya ini, sebagaimana diungkapkan oleh pihak Check Point, diawali pada 30 Oktober 2026 dengan menyasar berbagai organisasi di Israel. Gelombang susulan yang berskala lebih masif diluncurkan pada 2 November 2026, membidik lembaga di berbagai kawasan dunia serta sektor industri. Sejumlah entitas sasaran gelombang perdana juga harus menghadapi tindakan perusakan fatal, mencakup pemasangan program jahat penghapus data (wiper malware).
"PHP2Shell menyediakan pintu masuk permulaan, lalu dilanjutkan eskalasi privilege melalui antarmuka DynamicCLI, yang didaftarkan sebagai CVE-2026-123039," terang Check Point. "Pelaku selanjutnya menyusupkan PHP web shell, implan pintu belakang persisten TSGA, beserta elemen jaringan bawaannya yakni TSProxy."
"Komplotan penyerang lantas melompat dari perangkat gerbang jaringan menuju host VMware ESXi menggunakan jalur SSH, mengeksekusi wiper destroy_v6, serta meninggalkan dokumen bernada pesan politik bertajuk DREAM_ANNEXATION.txt selama fase operasi perusakan sistem," papar mereka lebih lanjut.
Celah CVE-2026-123039 (skor CVSS: 7.8) tergolong bug hilangnya otorisasi yang membuka peluang peningkatan hak menjadi root dalam proses DynamicCLI. Kerentanan ini memberi keleluasaan kepada siapa saja pengguna lokal terotentikasi untuk mengeksekusi perintah sekehendak hati cukup dengan melayangkan satu permintaan ke socket bersangkutan.
"Permasalahan ini berkarakter eskalasi hak istimewa lokal dan menuntut pelaku untuk telah memiliki kendali eksekusi kode lokal pada perangkat," kata Check Point, sembari memperjelas bahwa pihaknya "menemukan eksploitasi aktif terhadap kerentanan ini pada beberapa lusin pelanggan."
Kelemahan teknis tersebut berdampak pada rilis versi R82.20, R82.10, R82, R81.20, R81.10, serta R81 dari jajaran produk terdampak berikut –
"Pada akhir Oktober 2026, kurang lebih seminggu pasca perbaikan sistem dirilis, aktivitas mencurigakan yang bersumber dari 130.94.19[.]204 menyasar institusi-institusi Israel melalui portal Mobile Access rentan di Check Point Security Gateway," sebut Check Point.
"Berbagai temuan lapangan memperlihatkan indikasi pembobolan sukses, disertai manuver eksploitasi yang selaras dengan karakteristik PHP2Shell, terkait CVE-2026-109618 dan CVE-2026-109619."
Usai mengamankan pijakan pertama, gerombolan penyerang misterius ini dilaporkan melipatgandakan hak akses dari akun layanan portal menuju root via eksploitasi CVE-2026-123039. Mereka kemudian menyebarkan PHP web shell demi membangun kontrol jangka panjang, di mana web shell tersebut memfasilitasi eksekusi baris perintah sekaligus pengunggahan berkas.
Serangan gelombang 2 November 2026 tercatat menghantam ulang sebagian organisasi Israel sasaran gelombang pertama, berbarengan dengan organisasi lain di penjuru bumi tanpa memperlihatkan kecenderungan demografi maupun sektor tertentu, mencerminkan adanya motif oportunistik semata.
Akses yang diperoleh melalui web shell melapangkan jalan masuk bagi TSGA, implan pintu belakang pasif independen yang didukung komponen sekunder TSProxy. TSGA, disamarkan sebagai slot_CPconfigdaemon, diidentifikasi sebagai implan gateway Linux berkemampuan spesifik Check Point. Fungsinya meliputi akses jarak jauh terenkripsi, pencurian berkas konfigurasi, mekanisme persistensi cadangan serta snapshot, injeksi proses, sampai manipulasi catatan log biner firewall.
"Kode injeksi [TSProxy] menyuntikkan pustaka ke proses terpilih perangkat, mencegat fungsionalitas jaringan guna mengelola sambungan khusus milik penyerang sembari memastikan lalu lintas normal tetap berjalan," ungkap Check Point. "Metode ini memadukan backdoor persisten mandiri dengan rute masuk tersembunyi memanfaatkan layanan resmi bawaan."
Beberapa tindakan paska-eksploitasi lainnya yang terekam dirangkum di bawah ini –
Baik perangkat TSGA maupun TSProxy dinilai merupakan bagian komponen spesifik Check Point dari perangkat lunak PhiliKit yang sempat dilaporkan ESET pada Juni 2026. Peneliti mengaitkannya ke kelompok spionase siber terafiliasi Tiongkok, Armory Castle (dikenal juga sebagai UNC5221).
Faktor lain yang memperkuat potensi keterlibatan aktor selaras Tiongkok mencakup penerapan infrastruktur VPS LightNode, ditambah fakta konsentrasi aktivitas pemindaian yang memuncak di antara pukul 12 hingga 9 pagi UTC, bertepatan tepat dengan rentang jam kerja standar Tiongkok.
Kendati demikian, entitas keamanan siber tersebut menyatakan belum mengantongi bukti telak guna menyematkan rentetan serangan terbaru ini kepada kelompok ancaman itu atau grup asal Tiongkok lain, berlandaskan argumen-argumen berikut –
"Secara menyeluruh, kepingan bukti belum memungkinkan kami menyimpulkan hakikat sejati kampanye ini dengan keyakinan tinggi," tegas Check Point. "Terdapat beberapa kemungkinan skenario: aktor utama mengorkestrasi semua serangan, hanya berperan sebagai broker akses awal, atau terlibat aksi bendera palsu (false-flag). Ada dugaan pula bahwa operasi perusakan file sengaja dilancarkan hanya sebagai taktik pengalih perhatian."