N-able pada hari Kamis mengumumkan bahwa pihaknya tengah mengambil langkah pencegahan ekstra menyusul pengungkapan publik terkait rangkaian kerentanan baru yang dinamai 4EverAble2Shell serta Agent2Shell.
"Kami membatasi fitur-fitur dan integrasi tertentu pada N-central," ungkap pihak perusahaan dalam sebuah pembaruan informasi pada hari Kamis. "Langkah-langkah penanganan ini berpotensi memengaruhi beberapa fungsionalitas, namun kami yakin bahwa mengambil tindakan pencegahan tambahan selagi proses remediasi diselesaikan adalah tindakan yang tepat untuk melindungi para mitra beserta seluruh pelanggan mereka."
Tindakan-tindakan berikut ini telah diterapkan secara langsung pada lingkungan Hosted atau layanan yang dihosting oleh penyedia –
Pelanggan pada lingkungan Hosted juga sangat disarankan guna mematuhi panduan resmi N-able sebelumnya agar segera meningkatkan versi Agent serta Probe pada N-central versi 2026.4 HF1 ke atas, mengingat pembaruan sistem tersebut menghadirkan perubahan mendasar pada metode komunikasi antara Probe dan Agent.
"N-able N-central 2026.4 HF1 memperbarui komponen lawas dari Agent dan Probe, yang mengubah cara keduanya saling berkomunikasi," sebut perusahaan itu. "Oleh karena itu, meningkatkan versi Agent maupun Probe di server N-central Anda adalah sebuah KEHARUSAN mutlak demi memastikan seluruh perangkat yang dikelola tetap dapat berkomunikasi dan tertambal dengan baik."
Para pelanggan on-premises turut didesak untuk segera memperbarui versi Agent dan Probe mereka sekaligus memastikan bahwa akses Legacy API telah dinonaktifkan di lingkungan sistem, apabila opsi tersebut sebelumnya sempat diaktifkan.
"Tim internal kami secara aktif terus menilai laporan pengungkapan baru ini, mengembangkan langkah remediasi tambahan, serta berupaya keras memulihkan kembali fungsionalitas yang terdampak secara aman," jelas N-able. "Melindungi mitra dan pelanggan mereka tetap menjadi prioritas paling utama bagi kami, dan kami akan terus mengambil langkah antisipatif jika memang diperlukan."
Perkembangan ini mencuat saat seorang peneliti keamanan independen bernama Sean Bales mengungkap dua kelompok celah keamanan baru berlabel 4EverAble2Shell dan Agent2Shell yang mampu menyasar versi paling mutakhir dari platform N-central serta memungkinkan penyerang mengeksekusi kode berbahaya arbitrer dengan hak akses root dan memperoleh akses tingkat SYSTEM pada sistem Windows di bawah kondisi operasional tertentu.
Berbagai laporan intelijen ancaman siber memperlihatkan bahwa 4EverAble2Shell kini telah bergeser melampaui fase pemindaian awal menuju upaya eksploitasi aktif, di mana para aktor ancaman memanfaatkannya demi memasang malware penambang mata uang kripto pada server-server yang rentan.
Serangan-serangan tersebut terpantau menggabungkan kerentanan kritis Apache Axis berkategori genting, yang dilacak sebagai CVE-2026-90436 (dengan skor CVSS mencapai 9.8), bersama kelemahan eskalasi hak istimewa N-central terpisah guna meraup kendali penuh tingkat root.
"Rantai eksploitasi tanpa autentikasi pada N-able N-central, yang dipublikasikan dengan sebutan 4EverAble2Shell, dilaporkan memungkinkan penyerang jarak jauh mengeksekusi perintah sistem operasi arbitrer menggunakan hak istimewa root," demikian konfirmasi Previdian, yang memantau celah tersebut di bawah kode VULN-2026-0009.
"Rantai serangan ini mengeksploitasi instansiasi kelas yang tidak aman selama pemrosesan kesalahan SOAP pada komponen bawaan Apache Axis. Permintaan yang dirancang khusus memicu kelas JLine pilihan peretas memproses masukan jahat, yang kemudian menghasilkan eksekusi perintah sebagai akun layanan nable."
Dalam rangkaian skema eksploitasi mendalam yang dipaparkan perusahaan intelijen ancaman tersebut, para peretas terpantau berupaya mengunduh serta mengeksekusi skrip shell ("jup.sh") dari server kendali pelaku beralamat "157.20.241[.]16," sembari mengirimkan kembali informasi diagnostik sistem dan keluaran perintah ke server penyerang.
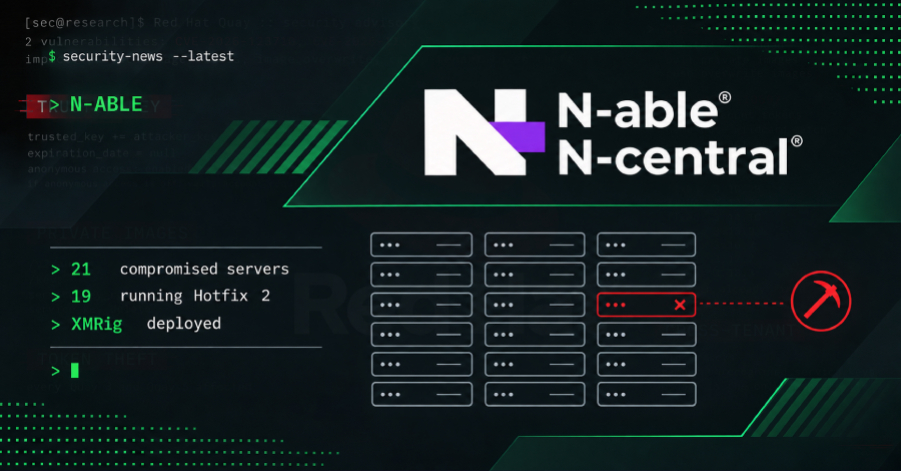
Perusahaan keamanan siber Huntback pun membeberkan bahwa alamat IP yang sama tengah mempersenjatai kelemahan 4EverAble2Shell tersebut, dengan menyebarkan penambang kripto Monero XMRig pada 21 server N-central melalui skrip shell yang telah disebutkan tadi –
Program penambang tersebut dirancang khusus hanya menguras separuh dari total inti CPU yang tersedia, kemungkinan besar sebagai siasat agar aktivitasnya tidak mudah terdeteksi. Server-server N-central yang sukses disusupi ini terkonsentrasi di wilayah Amerika Serikat, Afrika Selatan, Kanada, Inggris, Jerman, Prancis, dan Swedia.
"Penambang kripto adalah satu-satunya muatan muatan berbahaya yang kami lihat, tetapi eskalasi hak istimewa ini menyerahkan kendali root kepada operator pada host yang mengelola titik akhir pelanggan Anda," tegas pihak Huntback. "Perlakukan serangan ini sebagai kompromi sistem total secara menyeluruh, bukan sekadar tugas pembersihan biasa. Menerapkan Hotfix 2 saja sama sekali tidak cukup: 19 dari seluruh korban di sini tercatat telah menjalankannya."