Tim operasional keamanan dihadapkan pada tumpukan peringatan, catatan log, dan platform pemantauan digital yang melimpah. Namun, saat insiden serangan siber berlangsung, satu pertanyaan mendasar kerap memerlukan waktu terlalu lama untuk diselesaikan: siapa atau sistem apa yang sesungguhnya memicu tindakan mencurigakan tersebut, serta lingkup data apa saja yang dapat mereka jangkau?
Aktivitas masuk yang tidak wajar bisa berasal dari akun staf internal, panggilan API aneh dari akun mesin otomatis, atau agen kecerdasan buatan (AI) yang mengakses sistem sensitif menggunakan hak akses lama. Perangkat pendeteksi seperti SIEM atau EDR mungkin mampu menangkap kejanggalan aktivitas tersebut secara cepat. Namun, tanpa mengetahui entitas resmi di balik pemilik identitas itu, hak istimewa yang dimilikinya, serta infrastruktur kritis yang sanggup disentuhnya, SOC kehilangan mata rantai informasi krusial dari keseluruhan kronologi insiden. Ketiadaan konteks mendalam ini dapat mengubah insiden biasa menjadi malapetaka keamanan skala besar.
Ikuti sesi webinar bersama pakar industri ini guna memahami bagaimana wawasan identitas secara langsung dapat memacu personel SOC menelusuri ancaman secara lebih gesit, mengukur tingkat risiko sebenarnya, serta meluncurkan tindakan penanganan dengan penuh kepastian.
Kesenjangan Antara Manajemen Identitas dan Operasional Keamanan
Inilah tantangan mendasarnya: unit Identity and Access Management (IAM) memegang visibilitas mengenai siapa yang berhak mengakses aset tertentu, sedangkan divisi Security Operations Center (SOC) bertugas memantau anomali jaringan dan menumpas bahaya. Kendati demikian, kedua divisi fungsional ini kerap menggunakan piranti kerja terpisah, mengelola data yang berbeda, serta memegang prioritas berlainan.
Ketika sinyal bahaya berbunyi, analis SOC mungkin memahami insiden teknis yang terjadi, namun kesulitan mencerna implikasi strategis di baliknya. Bayangkan apabila sebuah akun layanan sistem berhasil diretas. Analis mendeteksi aktivitas janggal pada sistem, tetapi deretan pertanyaan pelik langsung mengemuka mengenai kepemilikan dan batas hak akses akun tersebut. Kepastian jawaban sangat fundamental; memblokir entitas yang salah berisiko melumpuhkan operasional bisnis, sedangkan lamban bertindak memberi keleluasaan bagi penyusup. Kondisi ini kian menantang seiring lonjakan identitas mesin serta kehadiran agen otonom AI dalam aktivitas bisnis harian.
Lonjakan Entitas Identitas, Akses Meluas, Risiko Meningkat
Pola perlindungan data konvensional umumnya dibangun untuk mengawasi akun pengguna manusia, perangkat keras komputer, dan lalu lintas jaringan semata. Kini, korporasi semakin bergantung pada akun mesin layanan, kunci otentikasi API, otomatisasi beban kerja, hingga agen kecerdasan buatan mandiri yang mengeksekusi perintah tanpa arahan langsung manusia. Identitas non-manusia ini kerap dibekali hak privilege tingkat tinggi menuju repositori data utama dan sistem paling rahasia.
Apabila kredensial tersebut bocor, mendeteksi gelagat aneh hanyalah babak pembuka. Tim siber dituntut memetakan kewenangan akun, rute relasi data, hingga estimasi dampak kerusakan sistemik yang dapat timbul. Di sinilah wawasan identitas merevolusi proses investigasi. Alih-alih memandang notifikasi secara terisolasi, analis keamanan dapat menghubungkan jejak anomali ke akar entitas pemiliknya, memproyeksikan manuver peretas di jaringan, serta menentukan taktik respons yang akurat tanpa mengganggu kelangsungan layanan bisnis.
Efektivitas Penanganan Insiden pada SOC Modern
Misi utama integrasi ini adalah membekali analis keamanan dengan konteks data esensial ketika serangan berlangsung, bukan memperbanyak volume alarm peringatan. Organisasi perlu mengintegrasikan wawasan intelijen identitas ke dalam sinyal notifikasi SIEM serta EDR yang ada. Mengetahui adanya anomali tentu bermanfaat, tetapi memahami persis sistem yang terancam serta metode definitif untuk melumpuhkannya memiliki nilai strategis yang jauh lebih tinggi.
Strategi Menutup Celah Antardivisi
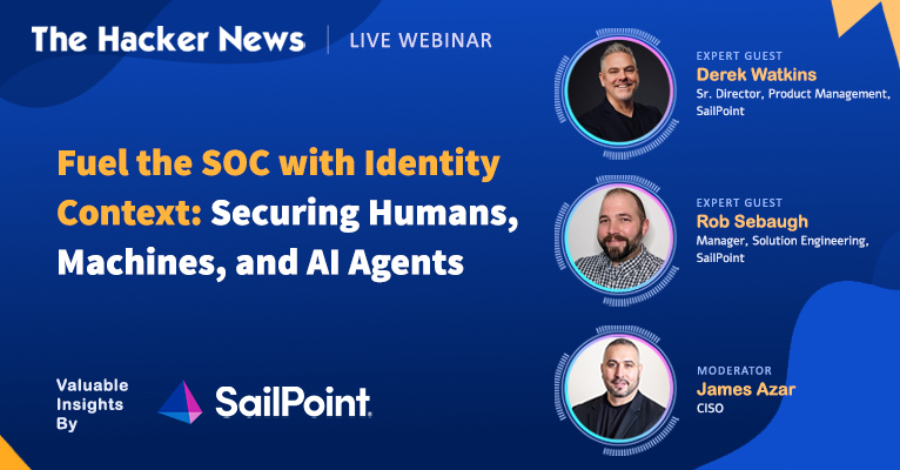
Dalam webinar mendatang bertajuk Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents, para praktisi pertahanan siber akan membedah strategi konkret menyatukan kapabilitas tim IAM dengan operasional SOC. Berangkat dari implementasi langsung di level korporasi global, pemaparan ini mengulas langkah memperkaya peringatan keamanan dengan konteks identitas, menelusuri pergerakan lateral penyusup, menaksir radius potensi kehancuran, serta mengoptimalkan mitigasi ancaman tanpa mengorbankan stabilitas ekosistem produksi. Sesi ini turut menjabarkan standardisasi metrik terpadu, alur eskalasi, hingga buku taktik respons yang seragam. Segera daftarkan diri Anda pada webinar gratis ini untuk mengoptimalkan wawasan identitas demi pertahanan siber yang lebih tangkas.