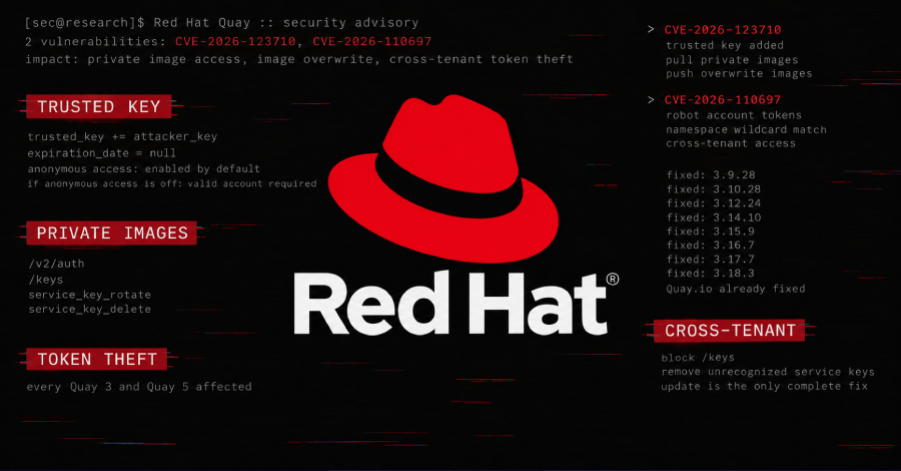
Sebuah kelemahan keamanan berkategori kritis pada Red Hat Quay memungkinkan peretas yang memiliki akses ke registri Quay untuk membaca sekaligus menimpa image kontainer privat di seluruh repositori yang ada.
Secara bawaan, Quay membiarkan akses anonim aktif, sehingga penyerang bahkan tidak membutuhkan akun untuk beraksi. Saat akses anonim dimatikan, pengguna yang mengantongi akun sah masih tetap dapat mengeksploitasi bug tersebut, demikian pernyataan Red Hat kemarin. Sebagai langkah penanganan, perusahaan telah meluncurkan pembaruan terpadu untuk delapan cabang rilis Quay 3.
Celah keamanan ini resmi diidentifikasi sebagai CVE-2026-123710 dengan skor keparahan CVSS mencapai 9.8.
Sistem Quay mengandalkan serangkaian kunci tepercaya guna menandatangani token akses digital yang mengesahkan izin push dan pull kontainer image. Celah fatal ini memberi peluang bagi pelaku untuk menyisipkan kunci buatan mereka sendiri ke dalam kelompok kunci yang dipercayai Quay, tanpa batasan tanggal kedaluwarsa. Setelah kunci tertanam, Quay menerima token apa pun yang ditandatangani memakai kunci ilegal tersebut untuk repositori mana pun.
Bermodalkan token tersebut, pelaku dapat mengambil kontainer image privat beserta seluruh rahasia maupun kredensial yang tersimpan di dalamnya. Penyerang juga dapat mengunggah atau menimpa image asli, di mana modifikasi berbahaya otomatis tersebar ke mesin dan sistem yang mengunduh image tersebut.
Kunci asing ini tetap bertahan aktif meski sistem mengalami reboot berulang kali hingga administrator mencabutnya secara manual. Kunci tersebut bahkan dapat disalahgunakan guna melenyapkan kunci resmi milik instans Quay aktif, sehingga seluruh proses penarikan dan pengunggahan normal terhenti akibat galat otentikasi.
Secara teknis, server kunci Quay memverifikasi apakah instruksi penggantian kunci membawa token valid bertanda tangan kunci tepercaya dengan kesesuaian audience dan penerbit. Namun, sistem gagal meneliti apakah token tersebut diterbitkan khusus untuk keperluan rotasi kunci. Akibatnya, token anonim dari endpoint /v2/auth milik Quay langsung lolos: Quay menandatanganinya memakai kunci tepercaya, sementara pemanggil bebas menentukan audience sesuai kehendak sendiri.
Bersamaan dengan itu, kelemahan kritis kedua bernomor CVE-2026-110697 dengan skor CVSS 9.9 turut diumumkan. Bug ini mengizinkan pengguna Quay yang memiliki wewenang membuat namespace untuk merampas token akun robot milik tenant lain, lalu menyalahgunakannya guna melihat, mengirimkan, hingga menimpa berkas image tenant korban.
Kerapuhan kedua ini bersarang pada baris kode yang menampilkan daftar akun robot. Algoritma menyusun pola SQL LIKE berdasarkan nama namespace tanpa meloloskan karakter wildcard, padahal tanda garis bawah (underscore) berfungsi mencocokkan karakter tunggal apa saja.
Alhasil, penamaan namespace yang disisipi karakter garis bawah dapat mencocokkan namespace tenant lain, lalu memunculkan daftar akun robot korban beserta token yang telah didekripsi tanpa memerlukan interaksi korban.
Jika namespace penyerang dihapus, akun robot milik korban yang terkait ikut terhapus permanen, memutus koneksi sistem otomatis. Pada infrastruktur terintegrasi OpenShift, token robot curian dapat dipakai menyusupkan image berbahaya ke alur CI/CD pipelines.
Kedua celah ditemukan oleh Dave O’Connor dari Red Hat. Logika penanganan yang memicu CVE-2026-123710 bahkan telah ada sejak commit publik perdana Quay.
Red Hat mencatat versi instalasi Quay 3 maupun Quay 5 terpapar oleh kedua celah ini. Pada CVE-2026-123710, instalasi mandiri, deployment Quay Operator pada OpenShift, hingga registri mirror OpenShift dinyatakan terdampak. Semua instans Quay yang sanggup dijangkau klien tidak tepercaya berstatus bahaya, termasuk pada registri jaringan internal.
Catatan CVE resmi untuk CVE-2026-123710 masih mencantumkan paket software Quay sebagai sistem terdampak tanpa perbaikan permanen di rinciannya.
“Menonaktifkan akses anonim tidak serta-merta melindungi Anda,” tegas Red Hat. Kunci buatan peretas yang terpasang tetap berfungsi meski pengguna mereset kata sandi dan token akun robot.
Terkait CVE-2026-110697, delapan rilis telah menerima tambalan, Quay.io sudah ditambal, meski delapan lembar penasihat teknis resmi belum menyertakan nomor CVE tersebut.
Mitigasi sementara mencakup pembatasan pembuatan namespace berkarakter garis bawah, merotasi token robot pada namespace terkait, serta mengawasi pola lalu lintas push/pull yang mencurigakan.
Tambalan upstream kini menambahkan validasi rotasi, mewajibkan masa kedaluwarsa kunci baru, mencabut manipulasi audience pada token, serta memperbaiki fungsi penelusuran akun robot.