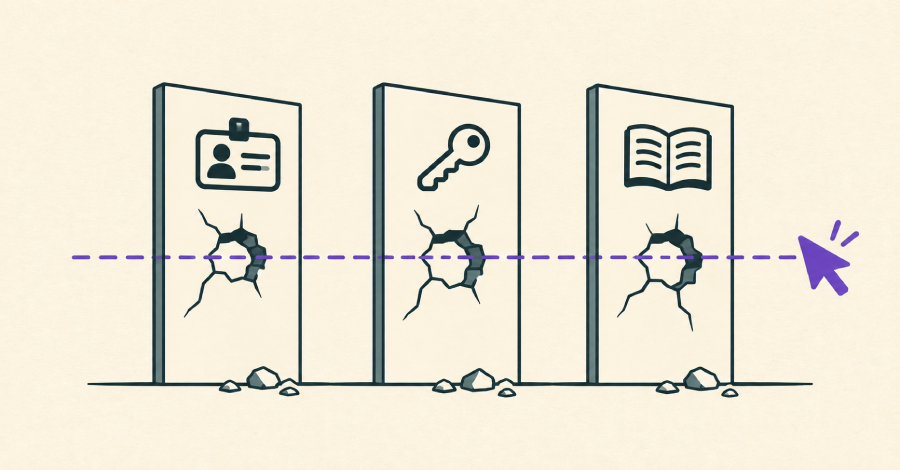
Ada tiga prinsip mendasar yang selalu kami tekankan kepada para pelanggan terkait pengamanan agen kecerdasan buatan: sistem tersebut wajib memiliki identitas mandiri, mengantongi hak akses yang dibatasi secara ketat sesuai tugas spesifik yang diberikan, serta menyediakan jejak audit yang benar-benar terpisah dari tindakan manusia. Prinsip-prinsip tersebut juga menjadi pedoman utama kami di Token. Namun, suatu ketika, kami justru mengembangkan sebuah agen otomatis yang secara bawaan melanggar ketiga fondasi pertahanan krusial tersebut secara bersamaan.
Eksperimen yang tidak biasa ini mendorong kami untuk memikirkan kembali strategi perlindungan yang tepat terhadap agen-agen semacam itu. Ketika sebuah agen peramban beroperasi secara langsung di dalam sesi pengguna yang telah terautentikasi, aplikasi tujuan sering kali hanya mendeteksi keberadaan sang pengguna asli tanpa mampu melihat agen tersebut, pendelegasian wewenang yang terjadi, maupun batasan ruang lingkup tugas yang semestinya dikerjakan. Melalui rekayasa agen yang menabrak seluruh batas keamanan tersebut, Token memetik wawasan mendalam mengenai bagaimana organisasi seharusnya memanfaatkan tata kelola identitas demi meraih kendali penuh, khususnya di tengah pemanfaatan agen cerdas yang kian meluas. Standar industri memang tengah digodok secara bertahap, namun tetap ada sejumlah langkah taktis yang dapat segera diterapkan oleh tim keamanan siber mulai hari ini.
Sosok Agen yang Seharusnya Masuk Daftar Hitam
Entitas otonom yang kami kembangkan ini kami beri identitas Rehearsal. Mandat utamanya adalah menyelesaikan berbagai pertanyaan di dalam platform Token melalui tindakan nyata ketimbang sekadar memberikan instruksi verbal. Sistem ini secara mandiri membuka tab pada peramban web, mengatur parameter filter pencarian, hingga mengisi kolom-kolom formulir digital.
Jika ditinjau dari sudut pandang perlindungan sistem, Rehearsal merepresentasikan agen antarmuka pengguna tipikal yang dieksekusi secara lokal pada peramban milik user. Karakteristik operasional inilah yang membuatnya sangat fungsional dan bermanfaat. Kendati demikian, mekanisme kerja ini secara otomatis membuat sang agen meminjam sesi aktif pengguna dan secara tidak langsung mewarisi seluruh kapabilitas serta jangkauan hak akses yang dimiliki orang tersebut tanpa terkecuali.
Selain itu, bagi peladen yang menopang situs web tersebut, setiap klik yang dilakukan oleh sang agen sama sekali tidak dapat dibedakan dari interaksi pengguna manusia yang sebenarnya, mengingat tidak ada parameter apa pun di dalam kuki sesi yang mampu mengindikasikan identitas pengemudi sesi yang sesungguhnya.
Peluang Baru dari Penguasaan Kedua Ujung Sistem
Mengingat Token mengendalikan perangkat lunak agen sekaligus aplikasi yang menjadi wadah operasinya, kami dapat menutup celah-celah kerentanan tersebut langsung dari sisi internal. Sebagai contoh nyata, Token mampu mengidentifikasi siapa yang tengah mengendalikan sesi aktif karena Rehearsal secara konsisten mengirimkan informasi pengemudi sesi tersebut.
Kami menemukan sejumlah praktik terbaik yang dapat diimplementasikan saat Anda memegang kendali penuh atas agen kecerdasan buatan itu sendiri:
Mekanisme penanganan ini berjalan sangat efektif untuk agen internal kami semata, namun keberhasilannya semata-mata bergantung pada akses istimewa yang mustahil dimiliki oleh agen buatan pihak luar.
Siapa yang Memikul Beban Perbaikan bagi Ranah Publik?
Kami memiliki kemewahan untuk membekali Rehearsal dengan atribut aktor yang jelas, batasan cakupan kerja, serta pemetaan struktur halaman karena kamilah yang merancang kodenya dari awal. Sebaliknya, agen peramban pihak ketiga yang menavigasi aplikasi CRM atau konsol komputasi awan Anda sama sekali tidak memiliki kelengkapan tersebut. Aplikasi target tidak mampu mendeteksi keberadaannya, sementara agen itu sendiri tidak memahami elemen mana yang memuat data rahasia atau tombol mana yang berpotensi menghapus data permanen. Sesi aktif itu sendiri sepenuhnya mengusung identitas tunggal pengguna manusia.
Solusi jangka panjang yang diperlukan adalah menyediakan jalur khusus bagi agen, yang benar-benar terisolasi dari interaksi manusia biasa. Ekosistem situs web memang telah mulai merintis jalur-jalur khusus ini, sayangnya perancangannya belum menyentuh pendekatan yang menyeluruh.
Peramban web sesungguhnya dapat menandai momen ketika agennya mengambil alih kendali dan membatasi geraknya secara mandiri. Fitur penjelajahan otomatis pada Google Chrome, sebagai contoh, telah mewajibkan konfirmasi manusia sebelum mengeksekusi operasi berisiko tinggi seperti transaksi finansial atau pengiriman surel massal, membatasi operasional agen hanya pada situs yang relevan dengan tugas, serta melabeli riwayat kunjungan agen pada rekam jejak pengguna. Sementara itu, Microsoft memberikan keleluasaan bagi administrator untuk mengaktifkan fungsi penjelajahan agen per situs serta menjeda aktivitasnya sesaat sebelum kata sandi atau data kartu kredit dimasukkan ke formulir.
Di sisi lain, aplikasi web dapat memublikasikan daftar fungsinya sebagai perkakas terstruktur. WebMCP, sebuah draf spesifikasi yang tengah disusun bersama oleh Google dan Microsoft di dalam kelompok komunitas W3C, memungkinkan sebuah situs mengekspos aksi-aksi spesifik yang dapat dieksekusi langsung oleh agen sembari melabeli setiap fungsi sebagai operasi baca saja atau tindakan berdampak permanen. Dengan skema ini, sang agen tidak perlu lagi menebak-nebak fungsi di balik sebuah tombol interaktif.
Agen digital juga dapat membubuhkan tanda tangan kriptografi pada permintaannya. Draf Web Bot Auth, yang tengah digodok dalam kelompok kerja IETF, dirancang agar situs web dapat memvalidasi identitas spesifik agen yang melayangkan permintaan HTTP.
Elemen yang masih hilang hingga kini adalah lapisan penghubung yang mampu mengintegrasikan seluruh komponen tersebut. Masing-masing jalur mengantongi informasi parsial yang tidak diketahui oleh jalur lain, dan tidak ada mekanisme pertukaran data di antara mereka. Peramban memahami bahwa agen sedang beroperasi, namun baik Chrome maupun Edge belum merumuskan cara mengomunikasikan konteks tersebut ke aplikasi target. Fitur WebMCP tetap berjalan di dalam sesi pengguna dengan hak akses penuh pengguna, sehingga protokol ini sendiri tidak serta-merta mempersempit jangkauan agen. Di saat yang sama, Web Bot Auth sanggup mengenali nama agen, namun draf resminya menegaskan bahwa protokol ini tidak mencakup aspek pendelegasian wewenang, sehingga identitas manusia di balik agen tersebut tetap terabaikan.
Kondisi ini menyebabkan aplikasi sasaran hanya mengantongi potongan-potongan konteks yang terfragmentasi, alih-alih memperoleh data komprehensif yang dapat dijadikan dasar tindakan pengamanan.
Perlu disadari bahwa adopsi agen cerdas berkembang jauh lebih pesat dibandingkan perumusan standar keamanannya. Sekadar ramah terhadap agen tentu belum memadai. Setiap jalur komunikasi yang dibangun untuk agen semestinya menyertakan identitas agen, tautan yang dapat diverifikasi ke pengguna manusia yang diwakilinya, serta batasan wewenang yang lebih sempit daripada wewenang pengguna tersebut. Kombinasi ketiga indikator inilah yang memberikan konteks minimum bagi aplikasi untuk mengambil keputusan otorisasi yang akurat. Tanpa fondasi ini, kehadiran jalur yang lebih cepat hanyalah jalan pintas menuju penyalahgunaan hak istimewa.
Langkah Nyata Tim Keamanan Sebelum Standar Resmi Terwujud
Duduk berpangku tangan menanti rampungnya standardisasi global bukanlah opsi yang bijak. Anda wajib segera memulai proses inventarisasi dan deteksi terhadap peramban agen maupun ekstensi terkait, termasuk mengidentifikasi siapa saja pengguna yang sesinya dipinjam oleh otomasi tersebut. Kendati Anda tidak selalu bisa memastikan siapa yang mengeklik elemen antarmuka, Anda tetap memegang kendali untuk menentukan interaksi mana yang mutlak memerlukan intervensi manusia melalui mekanisme verifikasi tambahan, seperti verifikasi passkey.
Hingga tiba saatnya peramban dan aplikasi mampu menyalurkan identitas agen, delegasi manusia, serta batasan cakupan kerja secara terpadu, organisasi bisnis wajib memperlakukan setiap agen yang menumpang pada sesi manusia sebagai bentuk akses terdelegasi yang harus ditemukan, dibatasi ruang geraknya, dan diaudit secara ketat tanpa kompromi.