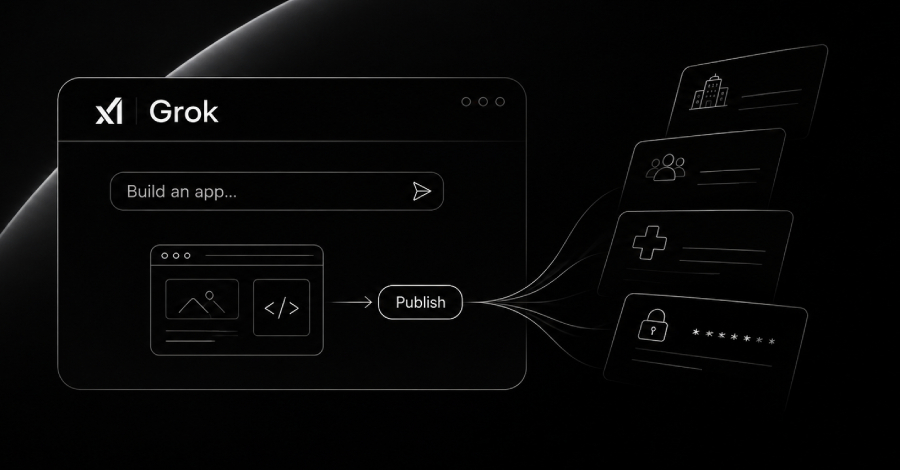
Dari total 37.571 aplikasi rancangan Grok yang ditemukan firma keamanan siber Claroc di internet, sebanyak 35.578 aplikasi dapat diakses bebas tanpa autentikasi masuk, ungkap para peneliti kemarin.
Koleksi aplikasi terbuka tersebut mencakup 24 aplikasi yang dikembangkan staf platform jejaring sosial X dan SpaceXSI, korporasi induk pembuat asisten kecerdasan buatan Grok. Sebagian besar aplikasi yang dapat diakses publik berupa permainan interaktif, halaman pendaratan web, serta kalkulator sederhana, namun diperkirakan sekitar 1 dari 10 aplikasi memuat data internal bisnis maupun informasi sensitif pribadi.
Aplikasi buatan staf internal tersebut antara lain memuat dokumen orientasi kerja rahasia divisi penjualan baru, peta persebaran wilayah kerja komersial berisi 594 akun klien, hingga proposal penawaran ruang iklan platform X kepada salah satu badan pemerintah federal Amerika Serikat berlabel rahasia. SpaceXSI, yang sebelumnya bermerek dagang xAI, telah menghapus seluruh 24 aplikasi milik staf internalnya, kendati tidak mengambil tindakan pencabutan terhadap aplikasi milik para pengguna lainnya di luar staf mereka.
Selain aplikasi buatan staf internal, tumpukan aplikasi terbuka ini menampung rincian data internal kepunyaan setidaknya 30 organisasi eksternal lain dari sektor konstruksi, ketenagalistrikan, pelayanan medis, hingga industri pertahanan. Dari organisasi terdampak, 26 instansi mempunyai basis karyawan di atas 1.000 staf, dan 6 perusahaan internasional terdaftar di peringkat Fortune 500.
Berdasarkan analisis pakar keamanan siber di laporan resminya, terdapat setidaknya 2% dari keseluruhan aplikasi tanpa perlindungan tersebut yang mengangkut material rahasia berklasifikasi risiko tinggi hingga sangat kritikal.
Materi terekspos mencakup basis data grup rumah sakit berisi direktori pencarian rincian 3.500 karyawan, dokumen evaluasi ruang perawatan intensif pasien tunggal, papan giliran tugas kerja dinas pemadam kebakaran, serta catatan jam kerja kontraktor yang skrip kodenya menyimpan kata sandi pegawai dalam teks mentah tanpa enkripsi.
Model AI Grok memiliki kecakapan membangun aplikasi fungsional berlandaskan instruksi singkat di ruang percakapan obrolan, kemampuan yang resmi dihadirkan bagi semua paket langganan Grok sejak 19 Agustus. Antarmuka pembangun aplikasi lewat ruang obrolan ini memakai nama Grok Build bersama perangkat koding berbasis konsol terminal terpisah, yang riwayat repositorinya diumumkan ke publik pada 14 Juli.
Tiap aplikasi yang diunggah secara publik memperoleh subdomain tersendiri pada basis tautan grok.me, di mana pembuat dapat mengatur pihak yang memiliki izin masuk ke aplikasinya.
Tidak ada aplikasi yang terbuka untuk publik sebelum pengguna menekan tombol Publish. Di versi akun premium berbayar yang digunakan tim peneliti saat pengujian, tahapan berikutnya memperlihatkan tiga konfigurasi akses: “Anyone with the link”, “Invited users”, serta opsi “Only you”. Opsi “Anyone with the link” telah terpilih secara baku sedari awal.
Konfigurasi awal tersebut krusial karena alamat unik program web tak akan pernah dapat dirahasiakan sepenuhnya. Begitu aplikasi dibuka, komputer pengguna mengajukan kueri pencarian subdomain ke peladen DNS. Penyedia layanan passive DNS terus mencatat riwayat pencarian tersebut, sehingga siapa pun dapat menyisir kumpulan catatan DNS dengan kueri khusus.
Secara sistemik, Grok merekomendasikan struktur 4 padanan kata acak sebagai identitas penamaan aplikasi, dan sekitar separuh penamaan yang ditemukan mengadopsi struktur tersebut. Walaupun sukar ditebak manual, pertahanan tersebut tidak berguna apabila alamat aplikasi sudah tersimpan di katalog data pencarian bebas.
Fitur perancang aplikasi ChatGPT turut meletakkan tiap kreasi di bawah subdomain khusus. Kendati demikian, sewaktu tim peneliti membagikan aplikasi di sana, pengaturannya secara baku dikunci pada opsi “Only me” sampai sang pemilik merombaknya manual, sehingga alamat web aplikasi ChatGPT yang tertangkap pangkalan data DNS tetap mengarahkan pengunjung ke laman terlindung.
Para analis keamanan melacak penamaan aplikasi Grok menggunakan metode pelacakan subdomain umum, lalu memuat halaman awal setiap aplikasi sekali saja tanpa autentikasi akun.
Guna mengetahui tingkat proteksi tambahan independen oleh sistem Grok, kelompok peneliti merekayasa 2 unit aplikasi percontohan berisi data rekaan fiktif, lalu menerbitkan keduanya dengan opsi akses baku “Anyone with the link”.
Program eksperimen pertama berupa daftar kontak mendapatkan sarana basis data tanpa sistem verifikasi akun. Tanpa proses masuk, analis sanggup menyisipkan baris catatan data baru menggunakan peramban mode penyamaran, dan baris data seketika tampil di hadapan pengguna internet berikutnya.
Program eksperimen kedua berupa modul data klien untuk tim pemasaran beranggotakan 4 orang, yang otomatis dilengkapi tombol masuk oleh Grok: “Continue with Google” dan “Continue with X”. Namun skrip kode buatan Grok mendaftarkan setiap pengguna yang masuk sebagai bagian anggota tim terlebih dahulu sebelum memastikan hak akses mereka, sehingga proses validasi sistem selalu dianggap berhasil.
Sebuah akun Google asing tanpa undangan dan bukan milik pencipta aplikasi berhasil menembus sistem, melihat data seluruh konsumen, mengedit satu baris catatan, dan menghapus entri riwayat lainnya.
Rangkaian simulasi dijalankan murni oleh peneliti pada aplikasi ciptaan sendiri. Peneliti tidak menguji aplikasi terbuka milik organisasi lain untuk memeriksa perubahan data.
Periset melaporkan bahaya ini ke SpaceXSI pada hari Minggu lewat kontak file security.txt, termasuk laporan awal 2 aplikasi staf. Selanjutnya, 22 temuan aplikasi staf lainnya disampaikan hari Senin.
Sampai laporan dirilis kemarin, perusahaan belum memberikan tanggapan balasan resmi ke kontak peneliti, walau terpantau melayani pertanyaan klarifikasi jurnalis mengenai isu riset tersebut.
Pihak korporasi berdalih aplikasi Grok terlindungi privat hingga pembuat memutuskan membagikannya. Publikasi membutuhkan rangkaian proses, termasuk memilih antara “Only you” atau “Anyone with the link,” serta menyetujui pernyataan hukum. Pada akun pegawai internal, konfigurasi telah ditetapkan ke “Only you” secara baku.
Kendati demikian, 24 aplikasi susunan karyawan perusahaan itu sendiri maupun pekerja platform X terbukti tetap terbuka bebas bagi publik, tegas para peneliti.
Lewat telaah tersebut, penyelidik keamanan meminta manajemen perusahaan menetapkan opsi baku ke “Only you” serta menyediakan fitur pembatas isolasi akses aplikasi terbatas pada domain surat elektronik internal korporasi terkait.
Jawaban resmi perusahaan tidak menyebutkan kesediaan memperingatkan pemilik aplikasi terbuka lainnya. Oleh sebab itu, peneliti berinisiatif menghubungi instansi terdampak lewat surat elektronik, dengan 3 entitas dikirimi pemberitahuan sebelum riset terbit. Seluruh alamat web dan judul aplikasi disamarkan dari publikasi demi keamanan.
Pada 18 Oktober lalu, kelompok peneliti yang sama merilis investigasi mengenai agen cerdas Muse milik Meta, di mana tautan yang dibagikan dapat ditemukan lewat passive DNS. Menanggapi itu, Meta sempat mematikan sarana berbagi, lalu merilis pembaruan pada 22 Oktober dengan tautan baru bagi konten yang dibagikan.
Cara Memeriksa Aplikasi Grok Milik Organisasi Anda
Claroc merekomendasikan langkah evaluasi berkala berikut:
Dalam percobaan peneliti, menyetel perizinan aplikasi ke “Only you” manjur memunculkan galat kode 401 bagi orang luar baik pada antarmuka maupun isi data, sementara pencabutan status publikasi mampu melenyapkan aplikasi dari internet dalam hitungan detik.