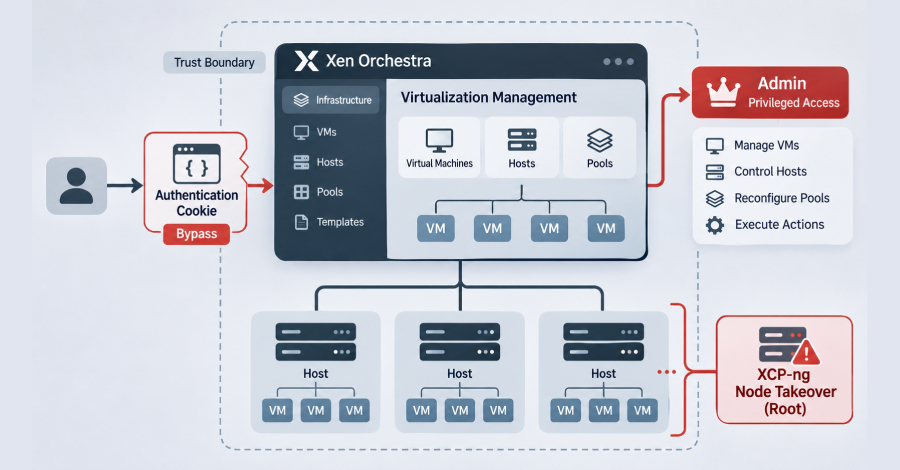
Perusahaan perangkat lunak asal Prancis, Vates VMS, telah mengeluarkan peringatan darurat terkait celah keamanan kritis pada Xen Orchestra yang dilaporkan tengah dieksploitasi secara aktif di lapangan.
Celah bypass autentikasi tersebut saat ini belum mengantongi tanda pengenal CVE resmi, namun telah terdaftar dalam sistem pelacakan internal sebagai VSA-2026-062.
"Penguraian kuki REST mengubah authenticationToken=j:%7B%7D menjadi {}," ungkap Vates VMS dalam pengumuman resminya. "Autentikasi REST kemudian mengoper objek tersebut langsung ke penyedia token XO tanpa meminta format string."
"Koleksi token memperlakukan {} sebagai pencarian tanpa filter lalu menyerahkan token pertamanya; sistem memverifikasi hak milik dari token tersebut selama belum kedaluwarsa. Rute terotentikasi /rest/v0/users/me/authentication_tokens selanjutnya membagikan ID token login yang bisa dipakai kembali."
Secara sederhana, kerentanan berbahaya ini memampukan peretas menembus barikade autentikasi lewat pengiriman kuki yang direkayasa khusus guna mengeksekusi operasi bermartabat izin "Admin", hingga akhirnya memicu pengeksekusian kode arbitrer pada pool terkelola serta pengambilalihan node XCP-ng seutuhnya sebagai root.
Vates VMS menyatakan bahwa serangan aktif ini terdeteksi dilancarkan oleh aktor ancaman siber melalui alamat IP serta domain TOR berikut –
Hingga kini belum dapat dipastikan kapan serangan perdana berlangsung maupun status eksploitasinya sebagai zero-day.
Indikator kompromi (IoC) lainnya dirincikan pada daftar di bawah ini –
Kerentanan telah sukses ditangani dalam Xen Orchestra 6.9.1 dan 6.10.0 untuk jalur stabil serta rilis mutakhir, juga xo-server 5.211.2 dan 5.213.1. Apabila pembaruan mendesak belum dapat diterapkan, langkah mitigasi darurat berikut sangat disarankan –
Filip Magic (@mad31k) bersama Christoffer Olsen dari TDC NET Security dinobatkan sebagai pihak yang berhasil menemukan sekaligus melaporkan celah keamanan ini.