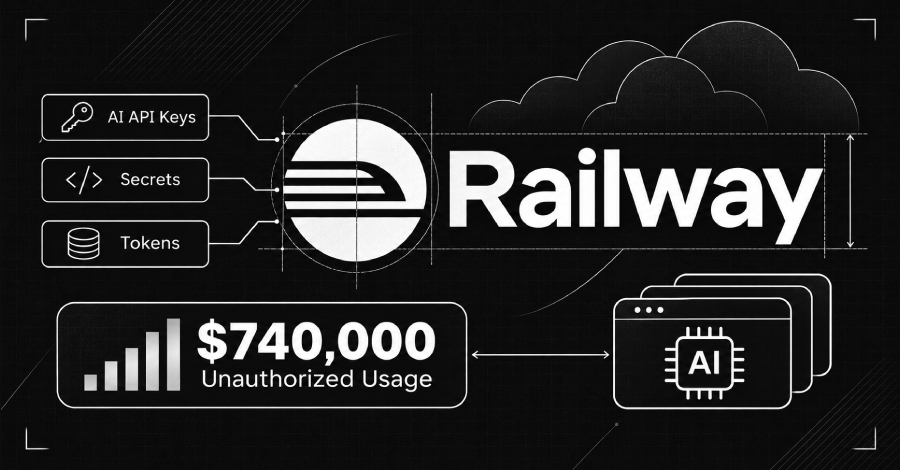
Kunci penyedia kecerdasan buatan (AI) milik pelanggan yang disimpan di Railway berhasil dicuri melalui peretasan sistem pada Oktober lalu dan dimanfaatkan untuk memicu lonjakan tagihan tanpa izin senilai sekitar 740.000 dolar AS. Pernyataan resmi ini disampaikan langsung oleh pihak penyedia platform-as-a-service tersebut kemarin. Manajemen perusahaan juga telah berkomitmen untuk menanggung seluruh biaya tagihan yang membengkak tersebut apabila pihak vendor AI menolak memberikan pengembalian dana kepada para pelanggan.
Sebagai penyedia layanan komputasi awan terkelola, perusahaan bertugas membangun serta menjalankan beragam aplikasi pelanggan dan menyimpan data rahasia mereka, seperti kunci API serta kredensial basis data penting, dalam wujud variabel lingkungan. Pelaku peretasan dilaporkan berhasil mendekripsi variabel rahasia pada maksimal 1,85 persen workspace atau setara dengan sekitar 100.000 lingkungan kerja, dengan fokus kueri basis data yang secara khusus mengincar kunci-kunci akses milik penyedia AI.
Sebelumnya, dalam pembaruan informasi insiden yang dirilis pada 26 Oktober, pihak perusahaan sempat memberitahukan kepada konsumen yang menanyakan kompensasi biaya AI tidak sah bahwa Railway tidak memiliki kemampuan untuk mengganti kerugian dana akibat aktivitas pemakaian kunci API yang telah terkompromi. Pada waktu itu, manajemen menyarankan para pengguna terdampak untuk menghubungi langsung pihak vendor penyedia AI terkait sembari menawarkan bantuan guna meneruskan permohonan tersebut ke tingkat yang lebih tinggi.
Berdasarkan catatan lengkap laporan insiden internal yang diungkap perusahaan, paket data yang berhasil didekripsi oleh peretas juga mencakup token akun tertaut kepunyaan 1.852 pelanggan, seperti kunci agen model BYOK (bring your own key) dan token otentikasi GitHub OAuth. Seluruh token rahasia tersebut telah disetel ulang seketika, setiap pelanggan terdampak sudah dihubungi melalui pemberitahuan resmi, dan hasil penelusuran membuktikan tidak ditemukan adanya riwayat masuk mencurigakan ke akun pelanggan memakai kredensial curian itu.
Selain menyasar kunci AI, salah satu kueri basis data yang dijalankan penyerang juga berhasil mencocokkan kredensial akun layanan komputasi awan, basis data internal, hingga kredensial integrasi penyedia pembayaran. Kendati demikian, hasil penyelidikan forensik digital menunjukkan bahwa tidak ada basis data milik pelanggan yang diakses secara ilegal oleh peretas, serta sama sekali tidak ditemukan indikasi bahwa repositori kode sumber kepunyaan pengguna sempat diunduh atau disalin keluar jaringan.
Selain aksi tersebut, pelaku penyusupan juga tercatat membaca arsip riwayat dari 353 proses build sistem yang tersimpan, termasuk seluruh variabel sensitif dan rahasia aplikasi yang disertakan selama proses pembangunan perangkat lunak berlangsung.
Catatan log sistem internal Railway hanya mampu memperlihatkan lingkungan mana saja yang sempat terbuka bagi penyerang, tetapi tidak mencatat rincian variabel mana saja yang telah terpapar, sehingga angka sekitar 100.000 workspace tersebut merupakan estimasi batas maksimal dari dampak insiden ini. Perusahaan secara proaktif telah mengirimkan surat elektronik kepada seluruh pemilik akun yang dikategorikan menghadapi risiko keamanan paling tinggi.
Setiap berkas data yang sempat diduplikasi atau disalin oleh penyusup tanpa sempat didekripsi saat penyerangan terjadi kini dipastikan tidak akan bisa lagi didekripsi di masa mendatang, mengingat kredensial operasional yang dieksploitasi oleh pelaku telah dimatikan dan dicabut sepenuhnya oleh teknisi Railway.
Langkah dan Panduan Penting bagi Pelanggan Railway
Kebijakan terkait pengembalian dana atas biaya penggunaan tidak sah sangat bergantung pada ketentuan masing-masing penyedia model AI, sebagaimana dirinci lebih lanjut di dalam laporan insiden resmi yang dikeluarkan oleh Railway:
Para pelanggan diminta untuk segera melaporkan seluruh tagihan biaya tidak wajar yang tidak pernah mereka lakukan melalui formulir pelaporan tagihan resmi. Pada formulir pengaduan tersebut, perusahaan menuliskan bahwa pihak pengelola platform pada dasarnya tidak bertanggung jawab atas penggunaan kunci-kunci rahasia tersebut, namun tetap mengambil langkah proaktif menyelidiki aksi pencurian data dan terus berkoordinasi secara intensif dengan seluruh mitra penyedia AI.
Laporan insiden tersebut tidak menjelaskan metode kalkulasi terperinci di balik estimasi kerugian 740.000 dolar AS itu maupun cakupan rentang periode waktu terjadinya pembengkakan biaya pemakaian. Selain itu, baik lembar pengumuman maupun formulir pengaduan tidak menetapkan batas maksimal nilai klaim ganti rugi, tenggat batas akhir pengajuan kompensasi, ataupun aturan apakah pelanggan diwajibkan melunasi tagihan yang disengketakan terlebih dahulu selama investigasi klaim berlangsung.
Pihak penyedia platform sangat mengimbau pengguna untuk segera membatalkan validitas dan mengganti seluruh variabel rahasia yang pernah disimpan di dalam sistem sebelum tanggal 21 Oktober. Kunci akses harus segera dicabut atau diperbarui langsung melalui dasbor platform vendor pembuatnya masing-masing, sebab pengisian laporan sengketa tagihan di Railway tidak secara otomatis mematikan fungsi kunci API yang telah terkompromi.
Pengguna platform juga sangat dianjurkan untuk menghapus jalur akses jaringan publik menuju kluster basis data mereka, memeriksa rekaman log audit keamanan pada akun GitHub beserta daftar aplikasi pihak ketiga yang memiliki hak akses, serta memeriksa log audit pada registry penampung image aplikasi seperti Docker Hub. Sebagian besar arahan teknis ini sebelumnya telah disosialisasikan dalam pengumuman awal bulan Oktober dan dokumen analisis komprehensif yang diunggah keesokan harinya.
Sebagai bentuk pencegahan ekstra, Railway juga menyerahkan seluruh data kunci rahasia milik pelanggan yang terdaftar pada sistem mereka kepada sejumlah penyedia layanan terkait, sehingga instruksi rotasi dan perombakan kunci keamanan akhirnya diteruskan hingga mencakup lebih dari 100.000 pemilik akun. Peringatan pencabutan kunci dari pihak vendor AI pada dasarnya tidak selalu menandakan bahwa kredensial spesifik milik pengguna tersebut telah berhasil dibobol peretas.
Kronologi Peretasan Sistem Infrastruktur Railway
Serangan siber berskala besar ini berakar dari sistem internal pemrosesan build milik perusahaan, merujuk pada temuan mendalam di laporan insiden. Pada tanggal 20 Oktober pukul 07:28 UTC, aktor peretas memanfaatkan celah keamanan baru yang belum pernah teridentifikasi sebelumnya untuk membobol sebagian isolasi sistem berkas di sekeliling kontainer build, lalu leluasa membaca sejumlah berkas sistem di dalam mesin virtual host.
Aktivitas ilegal tersebut memberikan akses kredensial berharga yang biasa dipakai peladen build untuk mengunggah citra kontainer matang serta menyambungkan komunikasi ke beberapa infrastruktur internal Railway. Teknisi siaga perusahaan baru menerima sinyal panggilan darurat pada pukul 13:58 UTC, sekitar enam setengah jam pasca eksploitasi pertama dimulai, setelah sistem deteksi otomatis mencatat adanya panggilan aneh yang mencurigakan ke arah layanan repositori registry.
Meskipun kredensial tersebut sejatinya hanya dirancang khusus untuk memfasilitasi aktivitas pembentukan aplikasi, sistem internal Temporal milik platform yang mengelola tahapan proses build justru menerimanya sebagai entitas klien tepercaya. Melalui pemanfaatan kredensial tersebut, penyusup mampu membuka arsip rekam jejak pembangunan proyek milik pelanggan lain yang tersimpan rapi di sistem.
Kredensial serupa ternyata juga memiliki kemampuan otorisasi untuk mengambil snapshot cadangan kode program. Kondisi ini memberikan peretas salinan penuh monorepo internal Railway, yakni basis kode sumber utama yang menjadi fondasi peluncuran sebagian besar layanan platform. Manajemen mengakui bahwa salinan kode tersebut menyingkap arsitektur operasional platform, sehingga mempermudah penyerang menemukan celah berikutnya dan bergerak sangat lincah antarsistem internal.
Setelah membedah struktur kode sumber itu, peretas menemukan kesalahan konfigurasi pada integrasi OpenID Connect (OIDC) di salah satu infrastruktur komputasi awan Railway. Padahal sambungan integrasi ini merupakan mekanisme utama sistem peluncuran untuk meminta kredensial awan berdurasi singkat. Pada 21 Oktober pukul 03:26 UTC, penyerang memanfaatkan celah kesalahan konfigurasi tersebut untuk menerbitkan sebuah kredensial akses baru.
Berbekal kredensial awan tersebut, pelaku menyusup lebih jauh dan mengekstrak dua kredensial bernilai tinggi lainnya dari ekosistem komputasi awan. Kredensial pertama mampu membaca variabel-variabel terenkripsi di dalam basis data produksi saat dijalankan dari jaringan privat internal, sedangkan kredensial kedua merupakan kunci otentikasi SSH.
Kunci akses SSH tersebut berhasil membuka gerbang mesin peladen yang bertugas memproses orkestrasi beban kerja bagi seluruh armada infrastruktur perusahaan. Mesin orkestrasi tersebut ternyata menyimpan kredensial khusus yang memiliki otoritas membuka enkripsi variabel milik konsumen, sebuah kemampuan teknis yang mutlak dibutuhkan mesin guna menjalankan beban kerja aplikasi pengguna.
Setiap variabel rahasia di dalam lingkungan kerja pada dasarnya telah diacak memakai kunci unik milik masing-masing lingkungan, di mana seluruh kumpulan kunci tersebut dilindungi kembali oleh kunci induk utama yang diamankan di dalam Key Management Service (KMS) milik penyedia cloud.
Antara pukul 04:07 hingga 05:21 UTC pada 21 Oktober, penyerang menyedot tumpukan variabel terenkripsi dari basis data dengan memfilter kata kunci yang merujuk pada API vendor AI terkemuka. Dengan memadukan kredensial mesin orkestrasi dan layanan KMS, peretas memecahkan enkripsi sebagian data antara pukul 04:42 hingga 05:14 UTC, serta melanjutkannya kembali pada rentang pukul 06:36 hingga 07:15 UTC.
Langkah mitigasi pengusiran berhasil menyingkirkan eksistensi penyerang seutuhnya dari seluruh jaringan infrastruktur Railway tepat pada pukul 09:24 UTC di hari yang sama.
Rincian linimasa terkini ini sedikit mengoreksi rilis laporan sementara bertanggal 22 Oktober, yang semula menduga aksi peretasan berawal pada pukul 13:58 UTC tanggal 20 Oktober dan menduga proses pembukaan dekripsi baru terjadi setelah jam 05:27 UTC.
Sebagai bentuk pembenahan menyeluruh, kini setiap siklus build dieksekusi di dalam mesin virtual independen berumur pendek, yang berlapis di atas skema isolasi kontainer lama. Kredensial kerjanya juga dibatasi secara ketat sehingga hanya memiliki hak untuk mengirim satu image kontainer spesifik ke registry penampungan milik internal.
Hanya dalam kurun satu jam setelah tim pengembang menambal lubang pelarian isolasi awal, tim penguji ketahanan keamanan internal berhasil merancang skema eksploitasi kedua dengan memodifikasi pola serangan serupa. Temuan cepat ini menjadi alasan mendasar mengapa manajemen langsung memutuskan memindahkan seluruh alur kerja pengguna ke sistem build generasi baru secara serentak.
Seluruh celah keamanan dan titik rentan yang sempat dieksploitasi oleh pelaku kini telah ditutup rapat, tegas perusahaan. Manajemen Railway juga telah resmi melayangkan pengaduan kriminal ke unit IC3 milik FBI serta menggandeng firma investigasi forensik digital independen yang hingga kini masih terus melakukan penelusuran fakta mendalam.
Pihak perusahaan sementara ini membagikan indikator kompromi (IoC) secara terbatas kepada kalangan terpercaya, dan baru akan memublikasikannya secara luas ke komunitas publik setelah memperoleh persetujuan resmi dari otoritas penegak hukum yang menangani kasus ini.
Analisis internal menduga kuat bahwa kumpulan kunci API curian tersebut disalurkan ke berbagai layanan perantara pihak ketiga yang menjual kembali akses model AI secara ilegal untuk kepentingan distilasi model. Walau demikian, perusahaan belum dapat memastikan apakah pihak penyerang sendiri yang mengoperasikan sindikat layanan perantara tersebut, serta belum mengumumkan identitas pelaku di balik serangan ini.
Dalam tinjauan riset bertajuk Black October yang dirilis firma keamanan Wiz, kasus peretasan Railway dikelompokkan ke dalam rangkaian insiden peretasan yang diumumkan sepanjang bulan Oktober oleh setidaknya sembilan penyedia platform pengembang AI, termasuk kasus kebocoran OpenCode beberapa waktu sebelumnya.
Seluruh laporan keamanan yang diungkap ke publik memperlihatkan kecenderungan serupa di mana aktor ancaman secara agresif berburu variabel lingkungan tersembunyi, terutama token yang menyediakan akses langsung ke infrastruktur AI komersial, ungkap para analis Wiz. Tidak ada satu celah umum maupun ketergantungan paket perangkat lunak tunggal yang menghubungkan insiden-insiden pembobolan tersebut secara langsung.