Sebuah backdoor ditemukan tersembunyi di dalam web server milik Control Web Panel (CWP), panel gratis untuk mengelola hosting Linux, menurut laporan peneliti QiAnXin XLab pekan ini.
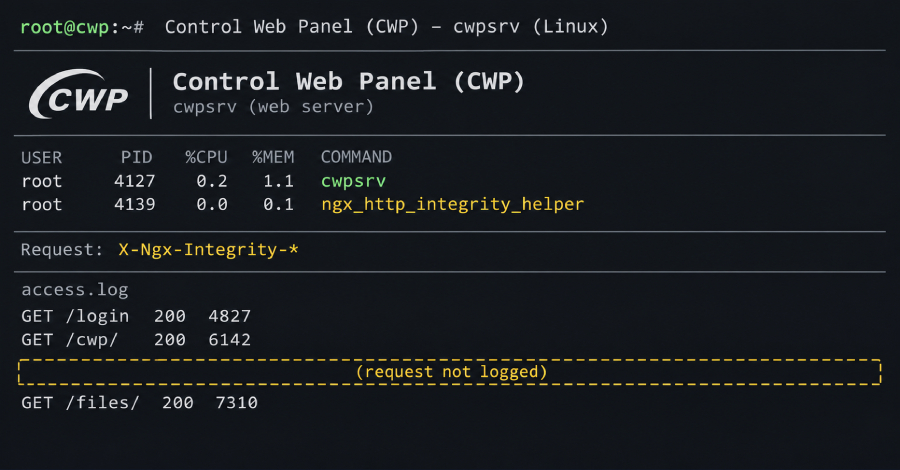
Web server yang telah disusupi ini menjalankan berbagai perintah kiriman penyerang melalui permintaan web, di mana seluruh permintaan tersebut tidak pernah tercatat di log akses. Pemasangannya memerlukan hak akses root, sehingga pelaku dipastikan sudah menguasai server sasaran.
Para peneliti menamai ancaman ini cwpdoor dan berhasil mengamankan program pemasangnya, sebuah skrip shell berkedok pembaruan versi, pada 29 Juni. Pemasang ini hanya menyasar dua versi web server tersebut, yaitu cwpsrv 1.15.10 dan 1.24.0. Peneliti belum mengetahui pasti cara peretas memperoleh hak akses root yang dibutuhkan penginstal.
Pada 30 September, arsip berisi salinan backdoor diunggah ke VirusTotal dari Brasil. Peneliti menyebut hal tersebut mengindikasikan bahwa "korban nyata sudah ada di luar sana." Namun, mereka tidak menyebutkan jumlah pasti server yang terdampak.
Berdasarkan analisis teknis peneliti, backdoor ini adalah cwpsrv orisinal yang dikompilasi ulang dengan kode tambahan. Perangkat lunak ini bertindak normal sampai menerima permintaan berisi stempel waktu serta tanda tangan valid pada header khusus berawalan X-Ngx-Integrity. Setelahnya, sistem mengeksekusi instruksi dari permintaan tersebut.
Saat penginstal menimpa berkas cwpsrv, tanggal berkas dikembalikan ke waktu awal, sehingga pemeriksaan menggunakan ls dan stat memperlihatkannya seolah tidak dimodifikasi. Sewaktu diperiksa para peneliti, berkas berbahaya ini mengantongi nol deteksi dari total 63 mesin di VirusTotal.
Memeriksa Keberadaan Backdoor pada Server
XLab membagikan tiga langkah pemeriksaan:
Dalam contoh yang diuji peneliti, pemeriksaan soket berhasil mendeteksi backdoor pada server yang daftar porta terbukanya terlihat normal.
Peneliti juga telah mempublikasikan indikator-indikator kompromi ini:
Membersihkan Server yang Terinfeksi
Jika server terbukti terinfeksi, pihak peneliti merekomendasikan tiga tindakan penanganan:
Arsip yang dikirim dari Brasil tersebut rupanya juga memuat malware Ebury, backdoor OpenSSH sekaligus pencuri kredensial yang beroperasi setidaknya sejak 2009. Peneliti belum memastikan keterkaitan keduanya, serta menduga pelaku berbeda mungkin menanamkannya pada satu server yang sama.