Sistem otentikasi login di balik aplikasi seluler milik dua produsen kendaraan bermotor ternama dilaporkan dapat diambil alih secara menyeluruh. Berdasarkan temuan dua peneliti keamanan siber independen, kerentanan fatal ini memungkinkan mereka menyusup ke seluruh akun pelanggan, membuka kunci pintu kendaraan, hingga menghidupkan mesin mobil terhubung milik konsumen yang menjadi target.
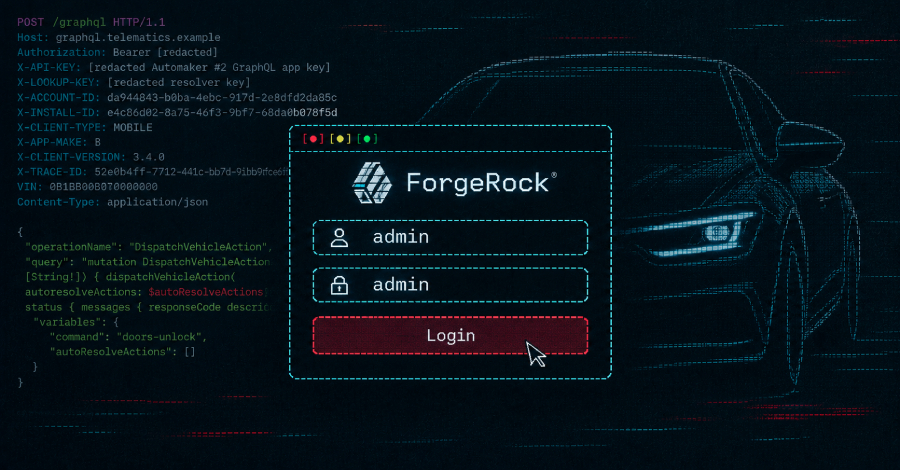
Kedua aplikasi mobile tersebut mengandalkan mekanisme masuk pengguna melalui platform manajemen identitas ForgeRock, yang saat ini berada di bawah naungan Ping Identity. Di dalam rangkaian peladen tersebut, tim peneliti berhasil menemukan konsol administrasi yang ternyata masih menggunakan kredensial bawaan pabrik dan belum diubah sama sekali oleh pengelola.
Eksperimen eksploitasi penuh hanya dipraktikkan pada armada pribadi serta kendaraan milik pengemudi yang telah memberikan izin resmi di wilayah Amerika Serikat sepanjang Februari 2026. Beruntung, kedua infrastruktur peladen bermasalah itu langsung diperbaiki secara menyeluruh sekitar dua jam pasca laporan celah keamanan resmi diserahkan kepada pihak pengembang.
Shubham Shah bersama Sam Curry mempublikasikan rincian analisis teknis temuan mereka pada akhir pekan lalu. Keduanya mengawali pengujian dari aplikasi seluler: kedua jenama mobil tersebut ternyata memproses otorisasi akun melalui ekosistem yang persis sama, yang beroperasi dalam dua komponen inti, yakni modul autentikasi login serta komponen OpenIDM untuk menyimpan direktori data pelanggan.
Perangkat lunak OpenIDM membawa konsol administrasi internal bawaan yang dioperasikan melalui perkakas Apache Felix. Panduan keamanan resmi yang diterbitkan ForgeRock sebenarnya telah menginstruksikan para pengelola infrastruktur untuk menonaktifkan konsol tersebut atau memproteksinya sebelum sistem dirilis ke publik, karena konsol itu menyimpan berkas kredensial secara mandiri dari ekosistem lainnya. Namun di peladen kedua pabrikan ini, modul tersebut dibiarkan aktif serta masih memanfaatkan kombinasi bawaan pabrik yang terdokumentasi luas, yakni kata sandi admin dengan nama pengguna admin.
Meskipun gerbang konsol tersebut secara teoritis telah disembunyikan dari akses publik internet, sistem pelindung tepi atau edge server yang menjaga laman web serta aplikasi Java di bagian belakang memproses format URL yang sama dengan interpretasi yang berbeda. Berbekal manipulasi karakter pengkodean garis miring ganda serta variasi karakter tambahan tertentu, para peneliti sanggup mengelabui sistem edge sehingga permintaan dianggap sebagai lalu lintas berkas statis biasa tanpa ancaman, sedangkan peladen di belakangnya membacanya sebagai jalur legal menuju konsol kendali, hingga kata sandi bawaan sukses membuka akses.
Setelah berhasil menembus dasbor konsol, para peneliti memanfaatkan fitur penjadwal bawaan sistem guna mengeksekusi serangkaian skrip kustom berbahaya yang langsung menjalankan perintah kode internal di dalam peladen manajemen identitas. Berkat mekanisme tersebut, keduanya sukses mengantongi akses antarmuka baris perintah langsung pada unit komputer peladen yang memuat seluruh basis data nasabah bagi portal otentikasi kedua produsen mobil.
Meskipun basis data pelanggan itu diproteksi di balik jaringan isolasi yang serupa dengan konsol admin, kode buatan peneliti sanggup menyusup langsung dari sisi dalam arsitektur server. Menggunakan privilese tersebut, mereka memodifikasi alamat surat elektronik serta kata sandi profil target tertentu, masuk ke dalam sistem seluler sebagai pelanggan sah melalui antarmuka reguler aplikasi resmi, lalu memperoleh rangkaian token otentikasi yang identik dengan kepunyaan aplikasi asli.
Kumpulan token digital itulah yang secara efektif bertindak sebagai kunci fisik mobil para pemilik kendaraan. Dengan memanfaatkan fitur instruksi kendali kendaraan yang melekat pada profil sasaran, peneliti berhasil membuka kait pintu mobil dan menyalakan mesin kendaraan eksperimen saat pemilik aslinya tengah berdiri mengawasi tepat di samping mobil, sebelum akhirnya mematikan mesin kembali serta mengunci kendaraan tersebut.
Para peneliti bertindak sangat berhati-hati mengenai sejauh mana demonstrasi pengujian mereka diperlihatkan kepada publik. Kendati mereka mengonfirmasi sanggup membuka sesi aktif login untuk profil pemilik manapun di dalam peladen terdampak, mereka menegaskan hanya mengeksekusi instruksi telematika langsung pada unit mobil pribadi atau mobil sewaan yang telah memperoleh izin tertulis di Amerika Serikat.
Di samping laporan gabungan tersebut, Shubham Shah mempublikasikan temuan skema eksploitasi kedua yang secara spesifik menyasar infrastruktur kedua jenama otomotif itu di Australia. Pada sistem di benua tersebut, pintu masuk yang dimanfaatkan peneliti ternyata berbeda: detail kredensial administratif untuk peladen identitas ditemukan tertinggal tanpa proteksi di dalam kode sumber aplikasi seluler publik, yang semula ditujukan bagi kepentingan server uji coba internal. Jika kedua skema celah keamanan tersebut digabungkan, para peneliti menegaskan bahwa mereka memiliki kapabilitas untuk melayangkan instruksi pembuka kunci dan perintah penyalaan mesin jarak jauh kepada armada kendaraan milik kedua merek tersebut di negara Australia, Amerika Serikat, hingga Kanada.
Vektor serangan ini bekerja tanpa meninggalkan jejak visual bagi pemilik asli mobil. Tindakan pengubahan data surel dan kata sandi di peladen tidak menyebabkan sesi pengguna pada ponsel pemilik asli otomatis keluar, bahkan peneliti bisa mengalihkan rute pemberitahuan peringatan masuk langsung ke ponsel penguji. Setelah sesi pengujian berhasil diselesaikan, para peneliti mengembalikan data alamat surel asli korban ke dalam sistem.
Kelemahan fatal yang melanda kedua jenama ini sejatinya berpangkal dari kelalaian manajemen operasional dalam mengonfigurasi perangkat ForgeRock, dan bukan merupakan kelemahan bawaan nol hari pada piranti lunak, sehingga peristiwa ini tidak menerbitkan kode identifikasi kerentanan umum seperti nomor CVE. Dasbor konsol beserta kata sandi bawaannya telah dipublikasikan secara terbuka selama bertahun-tahun, dan panduan penguatan sistem dari penyedia solusi telah memperingatkan teknisi agar segera menghapus antarmuka konsol tersebut atau memperbarui kata sandinya.
Kedua peneliti independen ini tercatat telah memiliki rekam jejak panjang dalam investigasi keamanan siber telematika, di mana mereka umumnya memilih menganalisis kelemahan pada ekosistem web backend yang menopang aplikasi mobile daripada meretas unit mobil secara mekanis. Melalui riset sebelumnya, mereka pernah membuktikan kemampuan peretasan akses kendali jarak jauh pada produk kendaraan milik pabrikan Honda, Kia, hingga Subaru. Penyelidikan mereka pada tahun 2023 yang mencakup 16 produsen otomotif global menyingkap bahwa kelemahan konfigurasi web serupa telah menjadi fenomena umum di industri otomotif dunia.