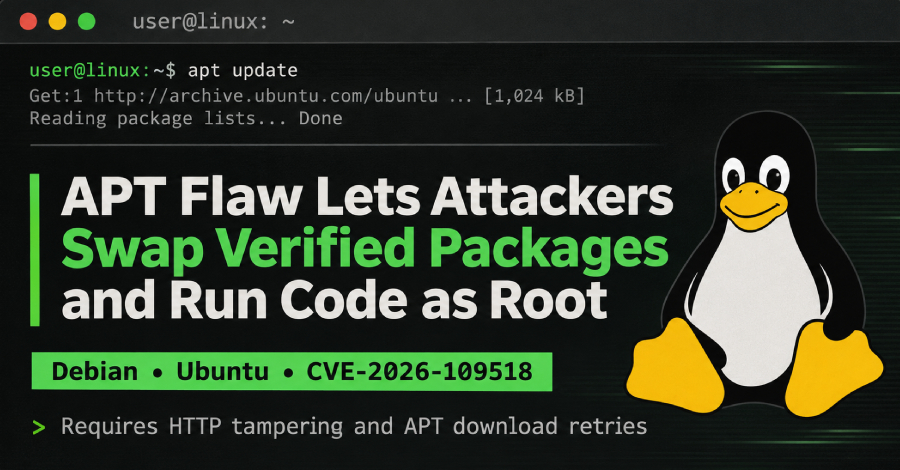
Sebuah kerentanan pada pengelola paket APT milik Debian dan Ubuntu memungkinkan pelaku yang mampu memanipulasi pengunduhan mengganti paket terverifikasi menggunakan versi berbahaya milik mereka.
Kode berbahaya tersebut selanjutnya akan beroperasi di bawah izin root, berdasarkan laporan keamanan resmi yang diedarkan Debian, Ubuntu, serta para pengembang APT pada 4 November. Operasi peretasan ini mensyaratkan mekanisme pengulangan unduhan otomatis saat transmisi data gagal, konfigurasi standar yang mulai aktif sejak rilis Debian 12 maupun Ubuntu 22.04.
Debian sudah meluncurkan versi pembaruan guna mengatasi bug berkode CVE-2026-109518 ini. Tim pengembang APT yang melabeli celah ini berstatus kritis menyatakan bahwa patch pengaman bagi Ubuntu serta layanan langganan Ubuntu Pro tengah diluncurkan bertahap. Bahkan, pengguna sistem Ubuntu 14.04 yang terdaftar di Ubuntu Pro sudah bisa memperoleh pembaruan tersebut.
Distribusi lama semacam Debian 11 serta Ubuntu 20.04 secara bawaan tidak terdampak masalah tersebut, demikian konfirmasi Ubuntu. Kendati demikian, berbagai skrip buatan pengguna berpotensi mengaktifkan opsi unduh ulang bernama Acquire::Retries pada rilis-rilis terdahulu itu, sebagaimana diterangkan tim pengembang APT.
Cabang pengujian Debian terpantau masih mempergunakan versi rentan 3.3.5 per pukul 14.58 UTC pada 4 November. Khusus Debian 11 yang masa dukungan jangka panjangnya resmi berakhir 31 Agustus, pengembang APT menghadirkan pembaruan penambal bernomor versi 2.2.5.
Ubuntu menetapkan tingkat bahaya kerentanan ini pada prioritas tinggi berdasar skor CVSS 4.0 di angka 7,7. Ubuntu menambahkan bahwa varian distro turunan Debian dan Ubuntu ikut terpapar dampak, kendati mereka tidak merincikan nama spesifiknya.
Pihak Ubuntu mendistribusikan berkas kompilasi baru sistem pengelola paket tersebut untuk empat varian versinya menuju repositori arsip keamanan pada 4 November pukul 14.25 UTC.
Hingga waktu menunjukkan pukul 15.46 UTC, Ubuntu tercatat masih memasukkan seluruh delapan varian rilis yang dipantaunya, mulai edisi 14.04 LTS sampai versi 26.10, dalam kategori rentan terhadap serangan.
Penyerang bisa berupa entitas apa saja yang sanggup mengotak-atik aliran data HTTP antara perangkat dan server repositori, termasuk pengelola proxy atau mirror jahat, ungkap Ubuntu. Aksi eksploitasi terpicu saat perangkat memasang paket piranti lunak. Pelaku memanfaatkan pengalihan HTTP serta simulasi kendala server umum untuk memicu APT mengulang proses unduh berkas, jelas para pengembang APT.
Peneliti Max Justicz merupakan pihak yang menemukan isu keamanan ini. Tidak ada satu pun dari tiga berkas laporan mitigasi yang merinci serangan aktif atau menawarkan solusi alternatif bagi komputer yang belum bisa diperbarui. Berkas laporan mengulas skenario serangan via protokol HTTP dan tidak menjelaskan potensi bahaya terhadap repositori yang memakai HTTPS.