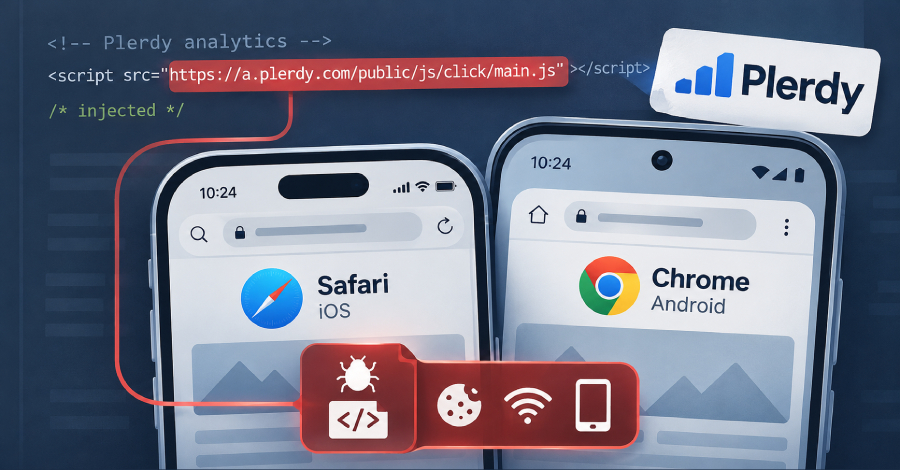
Kelompok peretas yang terafiliasi dengan Rusia dan dikenal luas sebagai APT29 dilaporkan mendalangi serangkaian kampanye watering hole berskala masif yang menargetkan pengguna sistem operasi iOS serta Android. Penetrasi siber ini dijalankan melalui situs-situs web yang telah disusupi, penggunaan domain palsu, serta serangan rantai pasok terhadap penyedia layanan analitik web asal Ukraina bernama Plerdy SEO Tracker.
"Kode JavaScript berbahaya yang telah disuntikkan bertugas mengumpulkan berbagai atribut peramban serta spesifikasi perangkat target," jelas peneliti keamanan siber Sekoia, Amaury-Jacques Garçon dan Félix Aime, dalam pemaparan laporan teknis yang dibagikan kepada The Hacker News. "Setelah pemindaian selesai, infrastruktur pengiriman akan mengeksekusi rangkaian rantai eksploit N-day khusus yang disesuaikan secara spesifik untuk platform iOS atau Android."
Target utama dari rangkaian serangan digital ini adalah mengirimkan muatan berbahaya yang mampu mencuri kumpulan berkas cookie peramban web, serta pada sejumlah skenario tertentu, merampas kata sandi jaringan Wi-Fi hingga menyedot seluruh data privat yang tersimpan di dalam perangkat ponsel cerdas. Aktivitas siber berisiko tinggi ini diberi nama sandi Poisoned Source dan pertama kali berhasil terendus oleh perusahaan keamanan siber asal Prancis tersebut pada pertengahan bulan Oktober 2026.
Salah satu karakteristik mendasar yang sangat menonjol dari kampanye siber tersebut adalah pemanfaatan tiga vektor infeksi yang berbeda –
Sejumlah domain dan situs web resmi yang berhasil disusupi oleh penyerang mencakup portal milik asosiasi perdagangan industri terkemuka yang mewadahi perusahaan-perusahaan asal Amerika Serikat di sektor industri kimia, situs resmi sebuah partai politik berhaluan sayap kanan di Eropa, hingga laman daring yang terhubung langsung dengan pihak militer Bulgaria. Muncul indikasi kuat bahwa operasi serangan watering hole ini sengaja dirancang sedemikian rupa untuk menjerat individu-individu profil tinggi tertentu daripada sekadar melancarkan agresi daring secara umum dan luas.
"Masih belum dapat dipastikan secara gamblang apakah para peretas memang berniat memburu pengunjung portal-portal web tertentu tersebut, atau mereka sebenarnya berupaya meretas sebanyak mungkin gawai seluler yang belum diperbarui tambalan keamanannya, guna mengekstrak informasi massal sebelum kemudian menyeleksi serta menyalahgunakan data yang bernilai penting," ungkap pihak Sekoia.
"Meski demikian, sebagian besar situs yang terpapar sangat berpotensi memancing kunjungan dari figur-figur penting bernilai strategis tinggi dalam konstelasi perang Rusia-Ukraina. Skema serangan rantai pasok berbahaya ini menyebar luas dengan menunggangi entitas bernilai tinggi, seperti portal ketentaraan, satuan pasukan khusus militer, serta produsen peralatan persenjataan seperti teknologi balistik dan drone UAV."
Metode apa pun yang digunakan oleh penyerang pada akhirnya akan berujung pada pengiriman satu payload identik: sebuah pemuat skrip JavaScript yang memetakan jenis perangkat keras dan peramban milik pengguna, lalu menyuntikkan perangkat perusak tingkat berikutnya yang relevan. Bagi para pengunjung yang memakai ekosistem iOS, proses ini akan memicu kit eksploitasi DarkSword untuk memanen cookie penjelajahan hingga merampas isi data gawai secara menyeluruh.
Sementara pada gawai Android, perangkat perusak dipersiapkan secara teknis untuk menyedot berkas data Google Chrome dan kata sandi Wi-Fi tanpa perlu menanamkan mekanisme presistensi jangka panjang di dalam sistem. Tidak kurang dari tiga jenis rantai eksploitasi yang berbeda telah teridentifikasi dalam insiden ini –
Dalam ketiga skenario infeksi tersebut, semua informasi berharga yang berhasil digondol akan langsung diteruskan ke titik akhir alamat "ad.starx-net[.]com:8881/telemetry/v12". Rantai serangan terhadap platform Android ini turut menyertakan protokol pemeriksaan otomatis untuk memastikan apakah gawai yang diincar merupakan ponsel flagship Samsung Galaxy S25 Ultra, dengan cara meneliti kode identitas perangkatnya (seperti SM-S938B). Begitu perangkat yang terhubung terbukti cocok dengan tipe tersebut, proses peretasan akan langsung dihentikan seketika.
Perangkat perusak AndroSnitch mendapatkan penamaannya karena memiliki kemiripan struktur fungsional dengan ANDROSNATCH, yaitu sebuah muatan pencuri cookie peramban Chrome yang sempat didokumentasikan oleh pihak Google pada bulan Agustus 2024 silam sehubungan dengan dugaan kampanye watering hole milik APT29, yang menyerang para pengunjung situs web kepresidenan Mongolia dengan mengeksploitasi celah kerentanan Chrome bernomor CVE-2024-5274 dan CVE-2024-4671.
"Operasi siber ini semakin menegaskan fakta berlanjutnya pemanfaatan kembali kerangka kerja eksploitasi perangkat seluler milik Vendor Pengawasan Komersial (CSV), seperti salah satunya DarkSword, oleh kelompok-kelompok spionase bentukan negara," papar Sekoia. "Pengadopsian paket rangkaian rantai eksploit N-day semacam ini secara drastis memangkas biaya operasional dan meringankan ambang batas teknis yang dibutuhkan untuk mengeksekusi spionase gawai seluler tingkat lanjut."
Evolusi Kit Eksploitasi Coruna dan DarkSword
Penemuan kasus ini terungkap hanya berselang beberapa pekan setelah entitas peneliti iVerify dan Report URI membeberkan detail varian P7 dari DarkSword yang disebarkan melalui teknik serangan half-click bersandarkan infrastruktur periklanan daring. Dalam salah satu kasus temuannya, paket eksploitasi tersebut disebarkan lewat iklan manipulatif di Instagram bertemakan perhelatan Piala Dunia dan dialirkan secara langsung dari domain periklanan "ad-track[.]live."
Rute penyusupan alternatif lainnya merupakan bagian tak terpisahkan dari operasi kriminal yang dinamai kampanye DeadTag, di mana sindikat penyerang membeli domain-domain kedaluwarsa bekas tag pelacak analitik dan jaringan iklan lama yang secara otomatis masih dimuat oleh ribuan portal situs internet. Taktik ini dijalankan demi mengalirkan injeksi kode JavaScript berbahaya langsung kepada pengguna iPhone dan mengeksekusi instruksi peretas secara senyap tanpa disadari.
"Skrip tersebut bertugas menyaring siapa saja yang mampir ke laman," tutur juru bicara Report URI. "Mesin pencari, alat pemindai keamanan sistem, peramban otomatis, serta entitas apa pun yang terindikasi sebagai bot otomatis tidak akan menerima apa-apa."
Setelah lolos verifikasi, skrip berbahaya akan segera menghubungi peladen utama milik penyerang yang memiliki otoritas untuk menentukan ke mana pengunjung asli tersebut akan dialihkan. Jalur eksploitasi iPhone yang memanfaatkan sistem DeadTag ini akan mengarah ke peranti kit eksploitasi Coruna untuk gawai Apple generasi lama yang mengoperasikan iOS 13 hingga 17.2.1, serta kit DarkSword versi P7 untuk pengguna perangkat berplatform iOS 18.4 sampai dengan 18.7.
"Ini sama sekali bukan laman pancingan phishing atau unduhan aplikasi palsu, melainkan kedua kit tersebut menyerang celah keamanan peramban itu sendiri secara langsung," tegas perwakilan Report URI, Scott Helme. "Hanya dengan mengakses laman tersebut, gawai Anda sudah cukup untuk disusupi dan dibobol. Tidak ada tombol yang perlu ditekan, Anda tidak diminta mengklik tautan apa pun, tanpa instalasi berkas, serta tanpa peringatan sistem. Apabila iPhone tersebut menjalankan versi iOS yang rentan, kit ini akan langsung menembus isolasi keamanan peramban dan mengunduh spyware secara instan."
Adapun variasi skema lainnya mengalihkan target ke laman tipuan pengalihan Google, pendaftaran situs judi dan kasino penipuan, tautan iklan pencarian otomotif atau dokter gigi, serta survei palsu berhadiah iming-iming pemenang. Lebih dari 660 domain kedaluwarsa yang didaftarkan ulang telah terintegrasi ke dalam jaringan distribusi DeadTag.
Berdasarkan data analisis yang diterbitkan oleh laboratorium Zimperium zLabs, operasi siber yang memanfaatkan kit eksploitasi Coruna serta DarkSword kian berkembang pesat, di mana tercatat setidaknya ada 608 domain yang aktif menyebarkan rumpun kode Coruna hingga Oktober 2026.
Kendati kit Coruna mulanya dikembangkan oleh aktor negara demi misi intelijen yang terarah, insiden kebocoran kode pasca pengungkapan perdananya membuat toolkit berbahaya ini beredar bebas dan dapat dipakai oleh berbagai sindikat kriminal lain untuk kepentingan serangan mereka sendiri.
Di banyak insiden, situs penjerat ditemukan memberi instruksi gamblang kepada korban agar segera keluar dari peramban internal aplikasi media sosial atau peramban sekunder lainnya, lalu membuka tautan secara langsung di peramban bawaan Safari guna memicu rangkaian rantai eksploitasi bekerja sempurna sesuai platform sistem operasinya.
"Target yang terdeteksi memakai sistem operasi iOS 17.2.1 atau varian terdahulu akan disuntik dengan kerangka kerja warisan Coruna (yang memperlihatkan kesamaan muatan JavaScript tingkat bita di berbagai konfigurasi yang berhasil dianalisis)," jelas analis keamanan Santiago Rodriguez. "Sebaliknya, gawai yang menggunakan versi iOS lebih mutakhir akan dieksekusi menggunakan rantai eksploitasi turunan kit DarkSword."
"Cakupan jejak distribusi infeksi yang berhasil kami teliti membentang mulai dari portal kencan online, platform bot asisten kecerdasan buatan, promosi investasi kripto, layanan streaming hiburan, hingga penyusupan ke sejumlah situs web resmi melalui penyematan bingkai iframe tersembunyi."