Pakar keamanan siber baru-baru ini mengumumkan temuan terkait rangkaian infeksi yang dinilai sangat mutakhir yang membidik berbagai lembaga pemerintahan di wilayah Asia.
Aktivitas kejahatan digital yang dipaparkan oleh pihak Kaspersky pekan ini terfokus pada sistem operasi Windows 10 yang dimodifikasi secara khusus dan dipakai secara eksklusif oleh lembaga pemerintah di Asia, serta melibatkan pemasangan kerangka kerja pemuat assembly .NET yang belum pernah tercatat sebelumnya, dengan kode nama NetamLoader.
Hingga saat ini aksi serangan siber tersebut belum dapat dikaitkan dengan kelompok penyerang maupun entitas peretas tertentu yang telah teridentifikasi. Selain itu, belum bisa dipastikan juga apakah intrusi berbahaya ini berhasil menyusup ke lebih dari satu sistem serta memungkinkan pelaku kejahatan mencuri informasi rahasia bernilai penting.
Perusahaan keamanan siber asal Rusia itu menjelaskan bahwa artefak mencurigakan ini pertama kali terpantau pada paruh awal tahun 2026. File tersebut tersimpan di dalam arsip cabinet Windows (CAB) yang ditaruh pada sebuah direktori khusus yang umumnya dipakai untuk menyimpan paket pembaruan sistem operasi Windows.
Muncul dugaan kuat bahwa skema operasi jahat ini melibatkan serangan rantai pasok (supply chain attack), yang mana para peretas terlebih dahulu meretas vendor pihak ketiga tepercaya demi membuka jalur masuk ke para pelanggan hilir yang memanfaatkan layanan maupun aplikasi piranti lunak miliknya.
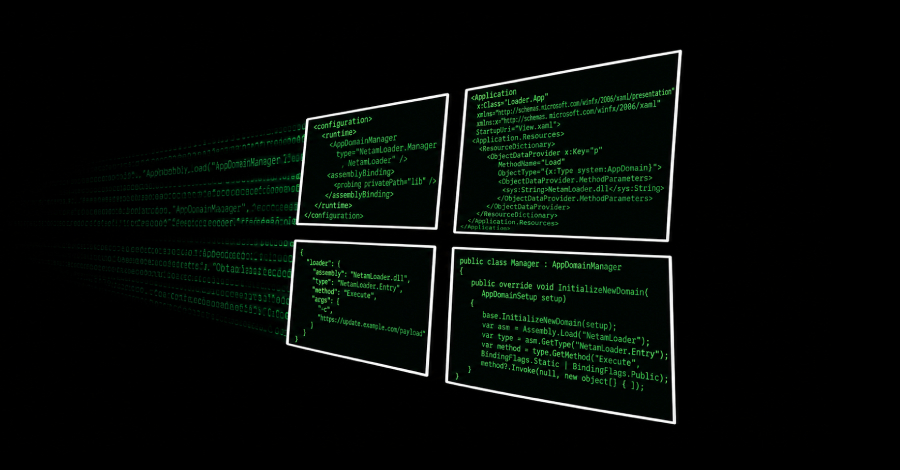
Sampel yang ditemukan tersebut memuat berkas berekstensi .config yang menggunakan metode injeksi AppDomainManager guna mengeksekusi assembly .NET berbahaya. Teknik injeksi AppDomainManager adalah metode peretasan yang dimanfaatkan guna memuat payload berbahaya dengan cara membajak mekanisme AppDomainManager milik .NET Framework ketika program berbasis .NET mulai dijalankan.
Dengan kata lain, mekanisme operasi ini mengeksploitasi tahap inisialisasi domain aplikasi di .NET Framework guna menjalankan perintah kode secara bebas. Hasil akhirnya serupa dengan teknik sideloading DLL, yakni menyisipkan eksekusi kode jahat langsung di dalam proses aplikasi resmi agar tidak terdeteksi oleh perangkat keamanan sistem.
Berdasarkan data Kaspersky, arsip CAB yang memuat berkas .config tersebut diletakkan pada direktori sistem C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24, dengan seluruh isi arsip yang kemudian diekstraksi lalu disalin ke jalur C:WindowsSoftwareDistributionDownloadInstall.
Metode pengiriman utama dari arsip CAB itu sampai saat ini belum berhasil diketahui secara pasti. Di dalam bundel arsip tersebut ditemukan tujuh berkas terpisah, yang mana empat di antaranya merupakan modul resmi dari Patch My PC, sebuah peranti lunak manajemen endpoint.
Seluruh berkas yang ditemukan tidak menyimpan skrip berbahaya sama sekali, kecuali komponen yang diberi nama Resources.resx. Alur rantai infeksi malware ini kemudian berjalan melalui skema kerja bertahap yang terbagi dalam dua fase utama.
Penjelasan ringkas mengenai muatan berbahaya (payload) tersebut diuraikan sebagai berikut.
"Apabila respons yang valid diterima dari server C2, perulangan berhenti sejenak selama 5-6 menit sebelum mengirim permintaan berikutnya; jika tidak, sistem akan menjeda selama 22-28 jam, sembari memeriksa tiap 10 menit untuk mengetahui apakah durasi waktu yang ditetapkan telah habis," papar pihak Kaspersky.
Informasi telemetri yang dihimpun oleh Kaspersky menunjukkan adanya satu entitas korban di kawasan Asia, dengan perangkat NetamLoader yang dirancang untuk membidik build Windows 10 yang dimodifikasi khusus kebutuhan instansi pemerintah. Kendati nama negara Asia yang menjadi sasaran tidak diungkap, banyak petunjuk mengarah kuat ke China, mengingat Microsoft merilis edisi istimewa bernama Windows 10 China Government Edition khusus bagi badan pemerintahan serta perusahaan milik negara China.
Pada awal Agustus lalu, kantor berita Bloomberg mewartakan bahwa Kementerian Keamanan Negara China telah menginstruksikan beberapa badan pemerintah untuk menyetop pemakaian edisi Government Edition tersebut dan beralih ke distro Linux buatan lokal sebagai bagian dari rencana mengurangi ketergantungan pada produk teknologi asing.
"Instruksi dari Beijing didasari oleh kekhawatiran terkait aspek keamanan data," tulis Bloomberg mengutip pihak-pihak yang mengetahui persoalan tersebut. Tidak ada detail keterangan tambahan yang disampaikan pada saat laporan tersebut dipublikasikan.
"Di tengah dinamika iklim geopolitik saat ini, semakin banyak negara mulai merancang platform perangkat lunak inti mandiri, mencakup sistem operasi, basis data, middleware, hingga layanan komputasi awan, yang mana sistem operasi sering kali dijadikan prioritas paling utama," simpul pihak Kaspersky.
"Keuntungannya adalah tiap-tiap negara memiliki kendali penuh atas rancangan, pengoperasian, serta peningkatan sistem operasinya sendiri, sehingga memiliki kedaulatan mutlak di sepanjang rangkaian proses. Namun di sisi lain, ini bermakna negara bersangkutan harus memproteksi keseluruhan ekosistem masif tersebut sendirian. Upaya membawa pengoperasian dan pemeliharaan sistem seperti itu ke tahap matang memerlukan proses waktu yang sangat panjang."