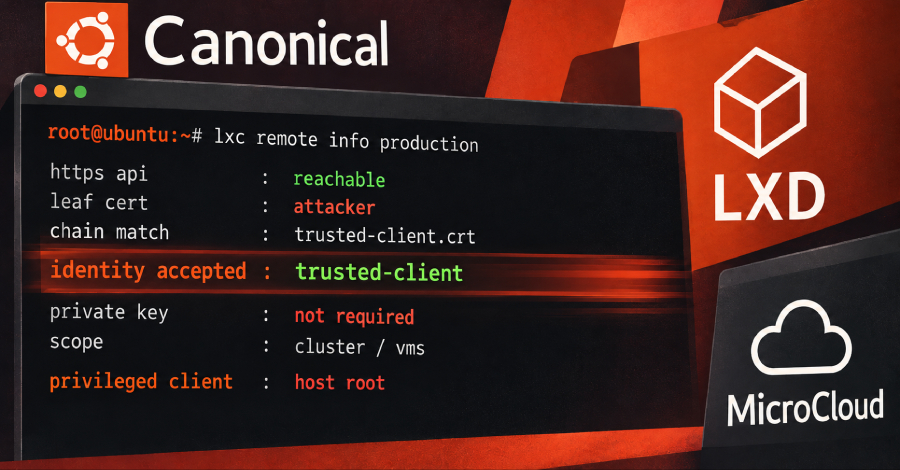
Sebuah kelemahan kritis yang ditemukan pada Canonical LXD dan MicroCloud memungkinkan pelaku ancaman menyusup sebagai klien terpercaya tanpa perlu memiliki private key milik klien tersebut. Untuk melancarkan aksi ini, pihak peretas hanya memerlukan akses jaringan ke antarmuka HTTPS API serta sertifikat publik milik klien yang sah.
Ketika berhasil membobol sistem, pihak penyerang dapat bertindak layaknya klien sah itu sendiri, lengkap dengan wewenang mengelola kluster beserta mesin-mesin virtual di dalamnya. Jika profil akun yang dipalsukan memiliki izin istimewa, peretas bisa memperoleh "root access to the host machine," demikian penjelasan resmi yang disampaikan oleh Canonical.
Kelemahan keamanan berisiko tinggi ini diklasifikasikan dengan tanda pengenal CVE-2026-112816 dan membawa skor keparahan maksimal CVSS 10.0. Canonical kini telah meluncurkan pembaruan perangkat lunak untuk menuntaskan masalah tersebut pada kedua produk terdampak.
Mekanisme Terjadinya Celah Keamanan
LXD bersama MicroCloud memfasilitasi pengguna jarak jauh dalam mengakses API mereka melalui metode autentikasi mutual TLS. Dalam skema pengamanan ini, sebuah sertifikat wajib dihadirkan oleh klien untuk memvalidasi identitas aslinya. Server memercayai klien tersebut apabila sertifikatnya telah tercatat dalam trust store, yaitu daftar identitas resmi yang diakui oleh sistem server.
Kelemahan fatal ini bersumber dari tata cara server saat memverifikasi sertifikat bersangkutan. Server memeriksa setiap rantai sertifikat yang dikirimkan oleh klien ke dalam trust store. Padahal, koneksi TLS standar sebenarnya hanya memastikan kepemilikan private key atas sertifikat lapis pertama dalam rantai tersebut, yang dikenal sebagai leaf certificate. Sisa rantai berikutnya hanyalah data tambahan yang bebas dilampirkan oleh klien.
Dengan demikian, pelaku kejahatan dapat mengambil sertifikat publik milik klien terpercaya yang sifatnya memang tidak rahasia. Penyerang lalu menyisipkannya tepat di belakang sertifikat miliknya sendiri pada rantai autentikasi, sehingga server menganggap koneksi itu sah berasal dari sang klien asli.
Siapa Saja yang Terdampak Kerentanan Ini
Upaya eksploitasi celah ini setidaknya membutuhkan dua prasyarat utama: terhubungnya rute jaringan menuju HTTPS API dan kepemilikan sertifikat publik dari klien yang sebelumnya telah diakui oleh server target.
Instalasi server LXD mandiri secara bawaan tidak langsung mengekspos API tersebut ke jaringan publik. Layanan ini hanya mendengarkan instruksi pada soket lokal, kecuali pengelola sistem sengaja membuka network API lewat penyesuaian konfigurasi core.https_address.
Sementara itu, platform MicroCloud yang mengintegrasikan sejumlah mesin berbasis LXD ke dalam satu lingkungan kluster terpadu memiliki celah khusus. Canonical mengungkapkan bahwa penyerang yang mampu menyadap sertifikat publik suatu anggota sewaktu bergabung ke kluster dapat langsung masuk sebagai anggota tersebut.
Catatan CVE memperinci versi terdampak mencakup LXD rilis 4.0.14, 5.0.10, 5.21.8, serta 6.9, khususnya versi-versi sebelum paket tambalan keamanan dihadirkan. Pihak Canonical membagikan rincian versi snap perbaikan resmi:
Masalah keamanan ini mulanya bukan ditemukan di lingkungan internal Canonical. Pengembang proyek Incus, yang merupakan proyek fork komunitas dari LXD, pertama kali melaporkannya, lalu Canonical mengonfirmasi dampaknya pada LXD. Tim Incus telah menutup celah yang sama pada peluncuran versi 7.6.0.
Paket arsip bawaan LXD milik Ubuntu tercatat tidak terimbas atau bahkan tidak didistribusikan langsung, sehingga rilis pembaruan resmi disalurkan lewat format paket snap.
Sampai saat ini, belum ada bukti publik bahwa kerentanan bersangkutan telah dieksploitasi dalam operasi penyerangan nyata. Berdasarkan analisis CISA Amerika Serikat tertanggal 30 Oktober pada catatan CVE, tidak ada riwayat eksploitasi aktif; kerentanan ini belum dimasukkan dalam daftar Known Exploited Vulnerabilities, dan tidak ada materi exploit fungsional yang beredar.
Pengguna diinstruksikan segera memperbarui instalasi LXD dan MicroCloud ke rilis mutakhir. Bagi sistem yang mengandalkan paket snap, pembaruan dapat dijalankan dengan perintah sudo snap refresh lxd serta sudo snap refresh microcloud.
Canonical mengingatkan bahwa saat buletin keamanan diterbitkan, pembaruan rilis titik LXD sedang beralih dari candidate channel ke stable channel, sehingga pengguna disarankan memverifikasi nomor versi yang terpasang alih-alih menganggap proses pembaruan telah otomatis selesai.
Peringatan Canonical tidak menyertakan langkah perbaikan sementara khusus untuk LXD. Berhubung skenario penyerangan mutlak membutuhkan akses jaringan ke API, memperketat izin akses dapat menekan risiko sebelum instalasi tambalan dilakukan. Tim Incus juga menegaskan ketiadaan solusi utak-atik konfigurasi dan menyarankan pemutusan akses jaringan ke listener.
Para pengguna Incus sangat dianjurkan segera berpindah ke versi 7.6.0 yang membenahi masalah ini bersamaan dengan perbaikan atas 17 persoalan keamanan lainnya.