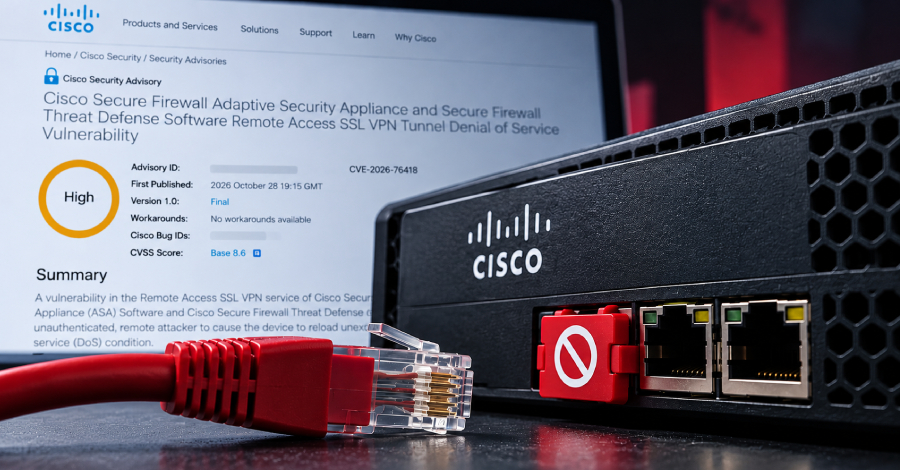
Cisco telah meluncurkan pembaruan keamanan resmi untuk menangani kerentanan berbahaya tingkat tinggi yang menyerang Perangkat Lunak Secure Firewall Adaptive Security Appliance (ASA) serta Perangkat Lunak Secure Firewall Threat Defense (FTD), yang dipastikan telah dieksploitasi secara luas di dunia nyata.
Celah keamanan yang diidentifikasi sebagai CVE-2026-76418 ini mengantongi skor keparahan 8.6 pada skala evaluasi CVSS. Apabila eksploitasi berhasil dilakukan, pelaku ancaman jarak jauh tanpa autentikasi dapat memicu perangkat terdampak melakukan pemuatan ulang secara tiba-tiba, sehingga menyebabkan gangguan berupa kondisi penolakan layanan atau denial-of-service (DoS).
Berdasarkan penjelasan Cisco, akar masalah utama dari ancaman ini bertumpu pada layanan Remote Access SSL VPN yang beroperasi di dalam perangkat lunak ASA serta FTD.
"Kerentanan ini dipicu oleh kesalahan logika saat proses autentikasi sekunder dikonfigurasi pada grup terowongan," jelas pihak vendor dalam pernyataan resmi hari Rabu. "Penyerang mampu menyalahgunakan kelemahan ini melalui pengiriman paket permintaan khusus saat terhubung ke SSL remote access VPN. Keberhasilan aksi ini berpotensi memicu perangkat terdampak memuat ulang sistem seketika, menghadirkan kondisi DoS."
Raksasa produsen perangkat jaringan tersebut mengaku pertama kali mendeteksi eksploitasi aktif celah ini pada Oktober 2026, tetapi enggan merinci tanggal dimulainya gelombang serangan, dalang di balik operasi, maupun skala serangannya.
Perbaikan tambalan sistem saat ini telah disediakan secara penuh melalui beberapa rilis versi perangkat lunak Cisco berikut ini.
Perusahaan menambahkan keterangan bahwa risiko kerentanan ini hanya akan membahayakan perangkat keras Cisco apabila parameter dan kondisi teknis tertentu terpenuhi secara langsung.
"Jika tunnel-group-list enable diaktifkan, periksalah seluruh grup terowongan yang ada, termasuk kelompok standar DefaultWEBVPNGroup, terhadap konfigurasi secondary-authentication-server-group," papar keterangan Cisco.
"Apabila parameter tunnel-group-list enable tidak tersedia atau telah ditiadakan melalui eksekusi perintah no tunnel-group-list enable, telitilah grup standar DefaultWEBVPNGroup untuk atribut secondary-authentication-server-group karena menonaktifkan daftar kelompok terowongan tidak menghilangkan celah bila kelompok standar tersebut memanfaatkan autentikasi sekunder."
Guna menghadirkan mitigasi sementara, vendor mengimbau para pengguna agar segera menonaktifkan daftar grup terowongan bilamana grup DefaultWEBVPNGroup tidak menggunakan mekanisme autentikasi sekunder, atau segera mencabut autentikasi sekunder dari seluruh daftar kelompok buatan pengguna maupun kelompok dasar DefaultWEBVPNGroup.
"Pada Cisco Secure FTD Software, tinjau ulang kebijakan remote access VPN yang diterapkan beserta konfigurasi berjalan perangkat melalui Cisco Secure FMC Software atau Cisco Secure FDM," tambah Cisco. "Akses masuk VPN yang sah sama sekali tidak dibutuhkan oleh peretas untuk mencapai jalur eksekusi yang rentan."
Pengumuman ini diungkapkan bersamaan dengan laporan investigasi Cisco mengenai kelompok peretas canggih atau advanced persistent threat (APT) berlabel UAT-11473, yang mempersenjatai celah CVE-2026-20127—kerentanan bypass autentikasi pada instans Cisco SD-WAN Catalyst Controller—guna menembus sistem target secara ilegal.
Aktivitas kejahatan siber yang menyasar sektor industri antariksa serta layanan satelit, bidang riset kebijakan publik, dan teknologi pertahanan dirgantara ini diperkirakan berbagi infrastruktur dengan jaringan tertutup Silent Train milik Volt Typhoon.
"Aktor UAT-11473 lantas memasang kerangka kerja perangkat lunak berbahaya kustom berjuluk 'KeyDrift' yang memuat beragam komponen [seperti PolyFlame dan LittleFilch], ditujukan mengumpulkan material kunci rahasia, berperan sebagai pintu belakang atau backdoor, sekaligus host command-and-control (C2) perantara," ungkap Cisco Talos.
"Kerangka kerja ini dirancang mengamankan akses persisten jangka panjang dan melakukan pencurian otomatis material kunci sensitif. KeyDrift beroperasi di dalam proses bidang kendali SD-WAN, sanggup menyadap lalu lintas kendali terdekripsi, mengekstrak metadata sesi kontrol dan kunci data-plane, serta menyiapkan atau mentransmisikan data jarahan memakai catatan terenkripsi."