Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada hari Rabu resmi memasukkan kerentanan keamanan sistem Broadcom VMware ESX ke dalam katalog Known Exploited Vulnerabilities (KEV), menyusul laporan investigasi CrowdStrike mengenai eksploitasi oleh kelompok spionase siber asal Tiongkok berjuluk Warp Panda yang menyerang sektor hukum di AS.
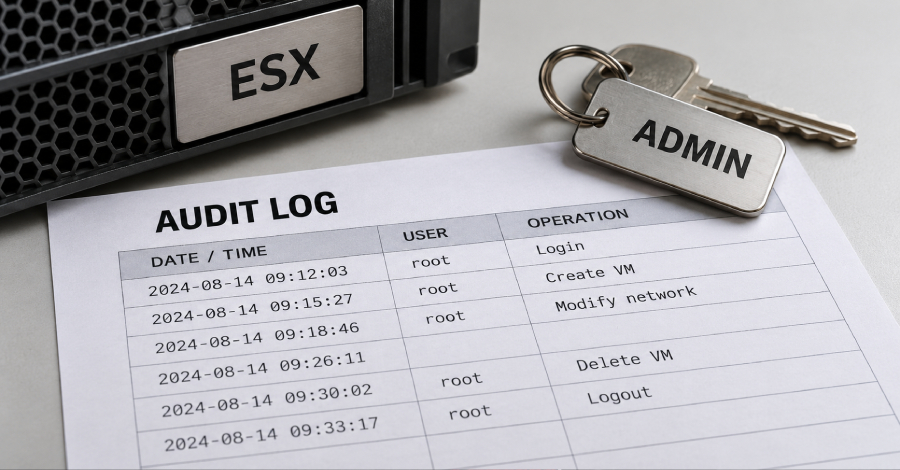
Celah keamanan yang diidentifikasi sebagai CVE-2026-41709 (skor CVSS: 2,7) ini merupakan kelemahan pencatatan log yang memungkinkan aktor berbahaya berhak akses administrator mengeksekusi operasi tertentu tanpa tercatat pada riwayat audit sistem.
Melalui pengumuman resmi pada Juli 2026, pihak Broadcom menegaskan bahwa permasalahan teknis tersebut sudah sepenuhnya diperbaiki pada sejumlah rilis pembaruan perangkat lunak berikut ini –
Langkah tegas ini merupakan tindak lanjut atas publikasi 2026 Legal Threat Landscape Report garapan CrowdStrike, yang membongkar taktik Warp Panda dalam memanfaatkan celah zero-day CVE-2026-41709 pada awal tahun 2026 demi mempersempit visibilitas rekam jejak audit pertahanan.
Kelompok peretas Warp Panda "mengeksploitasi perangkat edge yang langsung terhubung ke jaringan internet dengan senjata zero-day serta malware kustom demi menjaga akses tersembunyi berjangka panjang," demikian rincian dokumen yang dibagikan kepada The Hacker News, seraya menambahkan bahwa sang musuh "secara aktif mengakali sistem pendeteksian lewat manipulasi log audit, pengumpulan token sesi cloud, hingga registrasi perangkat multi-factor authentication (MFA) liar."
Sindikat ini, yang juga diidentifikasi melalui label Armory Castle (sebelumnya UNC5221), Clay Typhoon, serta VerdantBamboo, memiliki rekam jejak panjang dalam mempersenjatai kerentanan zero-day pada infrastruktur Citrix NetScaler dan Ivanti Connect Secure.
Pada awal bulan ini, firma intelijen Mandiant milik Google turut mengaitkan peretas tersebut dengan pemanfaatan zero-day pada validasi origin BeyondTrust Remote Support (CVE-2026-102764, skor CVSS: 9,3) untuk menyusupkan malware SAWFLY dan BARECLAW.
Strategi penyerangan Warp Panda diawali dengan meretas perangkat edge publik guna membangun akses mula, sebelum beralih mengeksploitasi lingkungan VMware vCenter untuk memasang perangkat lunak berbahaya seperti BRICKSTORM dan SharpStorm demi mempertahankan koneksi rahasia tanpa dicurigai pengelola.
Pada beberapa skenario intrusi, komplotan ini membidik ekosistem komputasi awan demi mengekstraksi token sesi pengguna untuk menyusup ke lingkungan Microsoft 365 tanpa memicu alarm kredensial keamanan. Sedikitnya pada satu insiden, aktor Warp Panda tercatat mendaftarkan perangkat MFA tambahan ke akun korban agar koneksi tetap bertahan meski kata sandi diubah.
"Warp Panda mencerminkan ancaman spionase siber persisten dan terarah dari Tiongkok terhadap berbagai entitas strategis AS, termasuk sektor industri hukum," papar CrowdStrike.
"Tingginya akumulasi rekaman komunikasi rahasia klien, berkas merger dan akuisisi, skenario litigasi yang sedang berjalan, serta akses multi-klien menjadikan sektor hukum sasaran bernilai tinggi bagi peretas negara yang memburu data intelijen krusial," lanjutnya.
Menanggapi eksploitasi aktif atas CVE-2026-41709, seluruh jajaran Federal Civilian Executive Branch (FCEB) diimbau untuk segera menerapkan pembaruan sistem paling lambat 11 November 2026.