Para peneliti keamanan siber kini menyoroti sebuah pola rekayasa sosial yang berulang dalam ratusan insiden penyerangan digital, di mana para pelaku ancaman memanfaatkan fitur obrolan eksternal pada platform Microsoft Teams guna melancarkan penipuan penyamaran atau mendistribusikan program jahat malware.
"Sebuah pola perilaku peretas yang konsisten telah muncul di seluruh rangkaian insiden ini: penggunaan tenant sekali pakai yang serupa, nama tampilan ‘IT Support (Internal)’ yang sama, peranti lunak akses jarak jauh yang identik, dan semakin sering, domain muatan berbahaya yang sama," ungkap Arctic Wolf Labs melalui sebuah laporan yang dibagikan kepada The Hacker News.
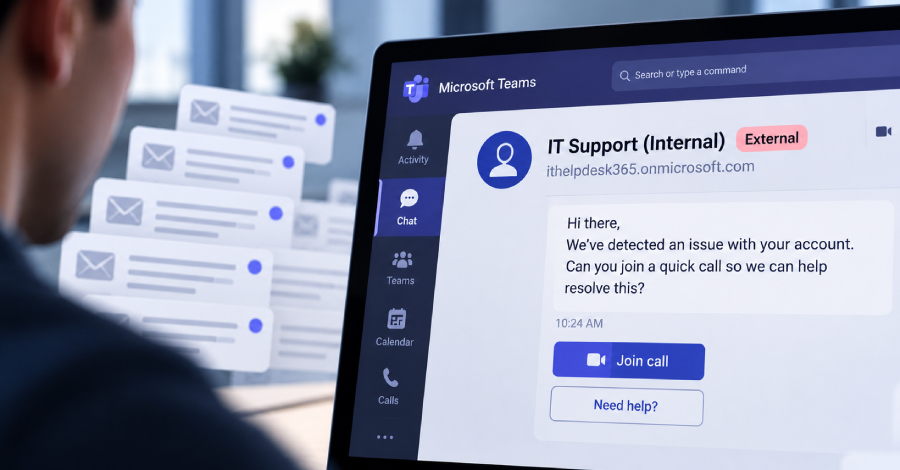
Rentetan serangan tersebut secara konsisten mengaplikasikan nama tampilan bertema divisi teknologi informasi atau nama depan yang terdengar ramah guna mengelabui peringatan pengguna eksternal yang terpasang di Microsoft Teams. Seluruh pesan mencurigakan ini dikirimkan melalui identitas Teams yang dirancang menggunakan tenant Microsoft 365 yang baru saja dibuat atau diperoleh secara ilegal.
Hampir 30 hingga 40 persen dari keseluruhan kasus yang diperiksa oleh perusahaan keamanan siber tersebut memanfaatkan domain *.onmicrosoft[.]com, yaitu domain fallback permanen yang dibuat otomatis oleh pihak Microsoft saat suatu tenant Microsoft 365 didaftarkan. Alamat-alamat domain ini menyamar sebagai infrastruktur resmi departemen IT, sengaja memilih kosakata bernuansa help desk atau meja bantuan teknis sebagai nama tenant demi meningkatkan tingkat kepercayaan para korbannya.
Sebagaimana yang kerap terpantau pada berbagai kasus terdahulu, sesi obrolan Teams semacam ini selalu didahului oleh aksi mail bombing, yakni situasi ketika kotak masuk surat elektronik milik korban dibanjiri oleh ratusan surel konfirmasi buletin berita atau langganan dalam kurun waktu yang sangat singkat. Pendekatan semacam ini secara sengaja disusun untuk memicu rasa urgensi palsu, sehingga kedatangan pesan dukungan IT Teams beberapa saat setelahnya tampak masuk akal untuk membantu menyelesaikan masalah tersebut.
Beberapa variasi nama tampilan palsu yang berhasil diidentifikasi oleh pihak Arctic Wolf di berbagai kasus yang berbeda mencakup penyamaran sebagai staf teknis internal.
Pada modifikasi terbarunya, para pelaku ancaman juga terlihat menyematkan domain organisasi target atau nama perusahaan korban ke dalam nama tampilan mereka agar pesan yang dikirimkan terkesan jauh lebih autentik serta resmi.
"Kami pun mencermati adanya pergeseran strategi ke arah penggunaan top-level domain berbayar untuk proses pembuatan tenant," terang Arctic Wolf. "Dari seluruh domain berbayar yang kami lacak dalam jenis penipuan ini selama beberapa bulan terakhir, sekitar 50 persen identitas tiruan memilih memakai TLD .top, kira-kira 40 persen menggunakan ekstensi standar .com, dan sedikit di atas lima persen memanfaatkan domain multi-level seperti .com.pl, .com.vn, serta .com.br."
Aktivitas kejahatan siber ini sejalan dengan karakteristik kelompok STAC4749, yang memiliki rekam jejak panjang dalam merancang domain cloud bertema IT memakai TLD .top serta memanfaatkan nama akun karyawan yang sangat meyakinkan agar profil mereka tampak asli. Rentetan serangan siber berbahaya ini bahkan berujung pada penyebaran ransomware Chaos, berdasarkan data temuan dari Sophos.
Serangan-serangan terarah ini secara spesifik menargetkan organisasi perkantoran yang mengaktifkan perizinan akses komunikasi eksternal. Skenario pembobolan ini juga memadukan unsur vishing untuk memanipulasi korban agar bersedia memberikan kendali keyboard jarak jauh melalui peranti lunak pemantauan serta manajemen jarak jauh resmi semacam Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, dan LogMeIn.
Izin akses jarak jauh yang berhasil dikuasai tersebut lantas disalahgunakan untuk melancarkan pengintaian sistem, mengirimkan muatan berbahaya tambahan layaknya backdoor GoGRPC, memfasilitasi pergerakan lateral menuju pengontrol domain, dan menyematkan utilitas RMM cadangan seperti Level demi redundansi, sebelum akhirnya mengekstraksi data sensitif dan mengeksekusi biner ransomware pemeras.
"Pada sebagian kecil kasus, peretas terpantau memanfaatkan fitur catatan Microsoft," tutur Arctic Wolf. "Para penyerang pada umumnya menghindari menempelkan tautan URL secara langsung ke obrolan Teams karena bisa memicu pemindaian Safe Links atau ZAP, melainkan memilih bernavigasi langsung menuju muatan berbahaya tersebut secara mandiri selama sesi kendali jarak jauh aktif. Maka dari itu, telemetri identitas serta endpoint menjadi area pengawasan yang sangat mendasar di samping pemindaian konten pesan."
Dalam sebuah kasus yang ditemukan langsung oleh vendor pertahanan siber tersebut, sang peretas diketahui menginstruksikan pengguna untuk menjalankan perintah PowerShell guna mengunduh sebuah berkas lalu membukanya. Baris perintah PowerShell itu dirancang untuk menyedot berkas penginstal MSI dari media penyimpanan Microsoft Azure Blob Storage.
Ketika korban mengeksekusi penginstal tersebut, sistem akan memicu skrip PowerShell yang bertugas mengekstrak dan mengeksekusi implan Python berbahaya yang tersimpan di dalamnya. Pintu belakang tersebut kemudian menjalankan transaksi installer MSI lain yang mengirimkan kueri LDAP ke Active Directory guna menghimpun seluruh objek data komputer dan pengguna, sebelum mengirimkan seluruh informasi ke peladen eksternal.
"Obrolan eksternal Microsoft Teams telah berkembang menjadi vektor akses awal yang sangat ampuh karena mengeksploitasi rasa percaya alih-alih celah kerentanan peranti lunak," papar Arctic Wolf.
"Di seluruh aktivitas yang kami telaah, pelaku menggabungkan bom email, peniruan staf IT support yang amat meyakinkan, tenant dan domain yang baru terdaftar, serta manipulasi psikologis cepat guna menjerat korban dari percakapan santai menjadi penyerahan akses remote, peluncuran muatan berbahaya, dan kompromi jaringan yang lebih masif."