Sejumlah penyerang siber dilaporkan telah menyusup ke dalam paket agent-framework milik Microsoft untuk menyebarkan modul pencuri kredensial, berdasarkan laporan investigasi gabungan dari Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity, serta Wiz milik Google.
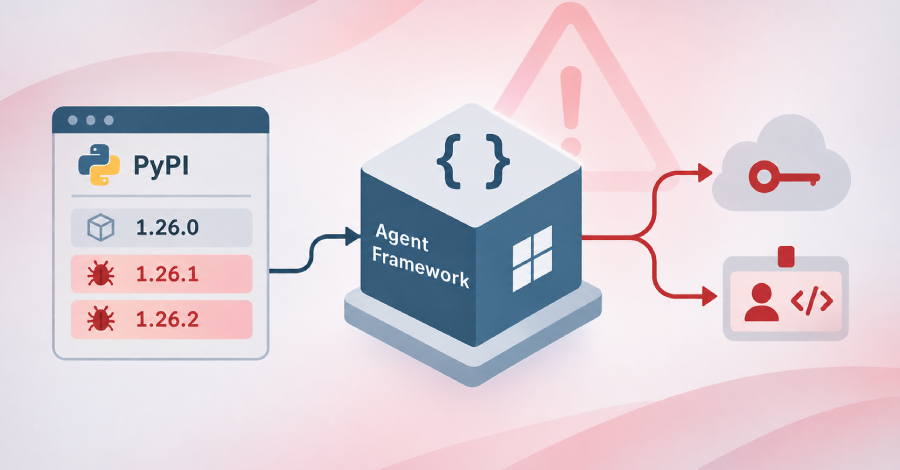
Varian berbahaya berlabel versi 1.26.1 dan 1.26.2 diunggah dengan selang waktu 33 menit pada 17 November 2026, yang dirancang khusus untuk mengaktifkan skrip pencuri data setiap kali Python dijalankan. Saat laporan ini disusun, kedua versi tersebut telah dikarantina dari repositori Python Package Index (PyPI). Hingga kini belum diketahui secara pasti bagaimana pelaku berhasil memperoleh akses publikasi resmi tersebut.
Paket agent-framework sendiri bertindak sebagai meta-package untuk Microsoft Agent Framework, yakni kerangka kerja sumber terbuka yang dipakai membangun serta mengorkestrasi agen kecerdasan buatan (AI) berbasis Python.
"Kedua versi tersebut memasang hook startup Python yang diam-diam menghimpun kredensial, informasi lingkungan, dan token identitas cloud, lalu mengirimkannya ke endpoint webhook[.]site," ungkap pihak Socket dalam laporan resminya.
Segera setelah salah satu paket berbahaya terpasang, sistem akan menempatkan berkas .pth di direktori induk site-packages yang dieksekusi otomatis tiap interpreter aktif, sehingga malware terus berjalan di lingkungan terdampak meski paketnya tidak diimpor secara langsung.
"Setiap wheel menyisipkan sebuah file .pth ke dalam site-packages," sebut perwakilan Endor Labs. "Python mengeksekusi baris impor di dalam file .pth setiap kali interpreter dimulai, sehingga program pencuri berjalan pada peluncuran Python apa pun di lingkungan yang terkena dampak, termasuk pip itu sendiri, terlepas dari apakah ada yang mengimpor Agent Framework."
Adapun rincian nama berkas .pth tersebut adalah sebagai berikut –
Berkas bernama "agent_framework_meta.pth" memuat sebuah pernyataan impor tunggal yang mengarah ke "agent_framework_meta," yang kemudian mengeksekusi muatan pencuri data. Perangkat lunak jahat ini sanggup menyedot rincian informasi sensitif sebagai berikut –
"Selain membaca kredensial yang tersimpan di disk, kode ini meminta platform menerbitkan yang baru," tutur SafeDep. "Melakukan rotasi rahasia tersimpan tidak akan mengatasinya."
"Dalam pipeline Azure DevOps, SYSTEM_ACCESSTOKEN dan SYSTEM_OIDCREQUESTURI cukup untuk meminta token federasi bagi api://AzureADTokenExchange. Pada komputasi Azure, ia meminta token akses ke endpoint identitas terkelola untuk tiap sumber daya ini. Ia memakai IDENTITY_ENDPOINT atau MSI_ENDPOINT pada App Service dan Functions, serta 169.254.169[.]254 di tempat lain. Ia juga menarik metadata instans."
Perlu dicatat bahwa Azure Instance Metadata Service (IMDS) merupakan layanan web RESTful yang beroperasi melalui alamat IP lokal ("169.254.169[.]254"), yang menyediakan rincian mesin virtual, wilayah, tag, serta token identitas.
Seluruh rekapan data yang dikumpulkan dirangkum ke dalam berkas JSON, dipadatkan memakai zlib, dienkode Base64, lalu ditransmisikan lewat permintaan HTTPS POST ke alamat baku ("webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb").
Sementara itu, edisi 1.26.2 mengimpor modul tingkat atas baru bernama af_runtime_diag.py, mengambil token OIDC GitHub Actions, dan memperluas pola penelusuran variabel lingkungan yang terkait dengan kredensial rahasia.
Mengingat pustaka ini diunduh sekitar 190.000 kali per bulan, para pengembang disarankan melakukan langkah-langkah mitigasi berikut –
"Paket agent-framework berbahaya ini memperlihatkan bagaimana penyerang menargetkan ekosistem pengembang AI dan pipeline CI di baliknya," jelas analis OX Security. "Meskipun langsung menyasar paket resmi Microsoft, tampak peretas menemukan celah membajak alur pembuatan wheel demi menyisipkan logika berbahaya di dalamnya."
Insiden agent-framework menandai kasus pembajakan paket PyPI kedua yang terkait dengan Microsoft pada tahun ini. Pada Mei 2026, kelompok peretas TeamPCP merilis tiga varian berbahaya durabletask, klien Python untuk kerangka kerja eksekusi alur kerja Durable Task milik Microsoft, guna menyebarkan worm Mini Shai-Hulud.