Rangkaian kata sandi serta kunci API rahasia yang dimasukkan para pengembang perangkat lunak ke dalam instruksi terminal saat disetujui pada Claude Code kini tergeletak bebas di repositori publik GitHub, di mana setiap orang dapat membacanya secara terbuka.
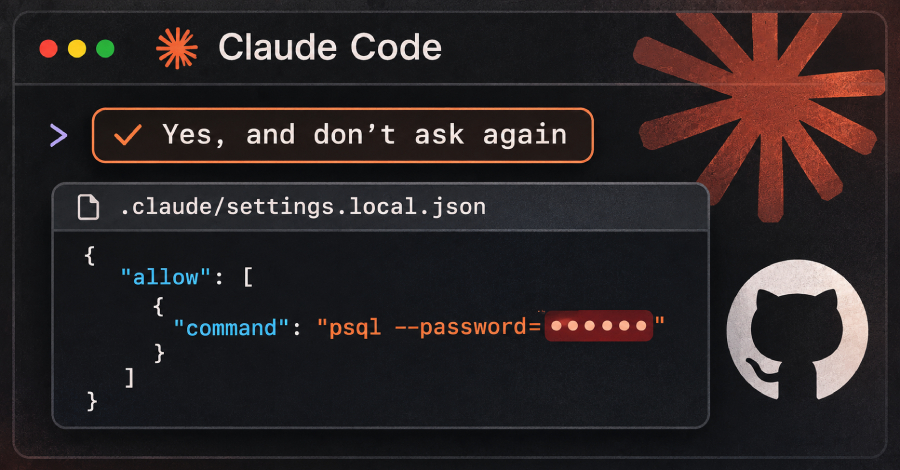
Ketika seorang pemrogram mengeklik pilihan bertuliskan "Yes, and don't ask again," asisten pemrograman kecerdasan buatan rancangan Anthropic ini dapat merekam seluruh instruksi konsol kata demi kata secara utuh, termasuk parameter data kredensial rahasia di dalamnya, langsung ke berkas konfigurasi setelan proyek.
Firma keamanan perangkat lunak Apiiro menyatakan kemarin bahwa sebanyak 1.122 salinan publik dari berkas konfigurasi lokal tersebut memuat sekurang-kurangnya satu data rahasia aktif atau pasif, meskipun pihaknya tidak menguji apakah data rahasia itu masih dapat dipergunakan secara operasional. Salah satu korporasi yang dihubungi oleh tim peneliti pada awal pekan ini mengonfirmasi bahwa kunci akses milik mereka yang terekspos memang sebelumnya berstatus aktif.
Nama dokumen pengaturan yang menjadi sumber masalah tersebut adalah .claude/settings.local.json. Menghapus berkas itu begitu saja dari direktori proyek tidak serta-merta melenyapkan insiden kebocoran informasi sensitif, mengingat rekaman versi lama masih tersimpan di riwayat commit git serta di berbagai percabangan atau fork repositori terkait. Anjuran utama dari para peneliti keamanan adalah melakukan rotasi kredensial terlebih dahulu: gantilah seluruh kata sandi, token otentikasi, maupun kunci akses digital yang sempat tercatat di dalam berkas tersebut, lalu bersihkan seluruh berkasnya secara menyeluruh.
Bagaimana Data Rahasia Dapat Tertulis di Dalam Berkas
Secara pengaturan baku pabrikan, Claude Code senantiasa meminta konfirmasi izin eksplisit kepada pengguna sebelum mengeksekusi sebagian besar perintah baris shell terminal. Apabila pengguna menekan opsi persetujuan "Yes, and don't ask again," sistem secara otomatis menyimpan klausul perizinan permanen di dalam berkas .claude/settings.local.json di lingkungan repositori proyek, sebagaimana dipaparkan di dokumentasi hak akses resminya. Rangkaian instruksi shell serupa di kemudian hari akan langsung dijalankan secara otomatis tanpa memunculkan permintaan izin konfirmasi pada sesi-sesi kerja berikutnya.
Klausul perizinan tersebut hanya membatasi apa yang disodorkan pada jendela prompt interaktif saat itu. Terkadang perintah yang tercatat berbentuk pola umum berupa ekspresi reguler seperti npm test *, namun tak jarang berupa satu instruksi baris perintah yang sangat persis dan spesifik. Bilamana perintah tersebut merupakan instruksi spesifik yang panjang, seluruh kata sandi maupun token otentikasi yang diketikkan ke dalam baris perintah tersebut akan ikut terekam secara mentah dalam format teks biasa tanpa enkripsi.
Di dalam puluhan dokumen yang terbuka untuk publik, para peneliti keamanan mendapati sederet instruksi baris konsol yang masih menyimpan data rahasia secara utuh di dalamnya, dan mereka sukses mereplikasi kecacatan perilaku sistem tersebut pada model Opus 5.5 dan Fable 5.1.
Claude Code sejatinya mencoba mengamankan dokumen tersebut agar tidak terunggah ke dalam sistem kendali versi git. Pada momentum pertama kali peranti lunak ini membuat berkas di repositori git, sistem menyisipkan nama berkas tersebut ke dalam konfigurasi git excludes global milik pengguna lokal, sebagaimana tertera di panduan konfigurasinya. Perangkat git di komputer kerja tersebut selanjutnya mengabaikan berkas itu di seluruh repositori yang dikelola secara lokal.
Akan tetapi, mekanisme proteksi isolasi tersebut hanya tersimpan di berkas pengaturan git personal milik satu pemrogram pada satu perangkat komputer tertentu. Proteksi ini sama sekali tidak berfungsi untuk dokumen yang terlanjur terunggah ke dalam riwayat komit sebelumnya, ungkap peneliti keamanan. Claude Code sama sekali tidak pernah menyematkan nama berkas tersebut ke dalam dokumen .gitignore internal kepunyaan proyek terkait, sehingga proteksi pelindung itu tidak ikut terbawa saat proyek didistribusikan ke komputer lain.
Dari penelusuran terhadap 1.105 repositori publik yang dipelajari secara mendalam oleh para peneliti, ditemukan 539 repositori di mana riwayat komit mencantumkan akun asisten Claude sebagai rekan penulis (co-author) saat mengubah dokumen tersebut. Para peneliti menyimpulkan bahwa asisten Claude sendiri yang kerap melakukan tindakan komit berkas itu secara mandiri ke repositori.
Temuan Penyelidikan Komprehensif Apiiro
Hasil penelusuran komprehensif tim Apiiro pada repositori publik GitHub menemukan 104.185 salinan dokumen konfigurasi lokal tersebut yang tersebar di 103.617 repositori, demikian rincian paparan analisis mereka. Sekitar 1,1 persen di antaranya, atau setara dengan 1.122 salinan dokumen, memuat setidaknya satu kredensial rahasia. Secara kumulatif, seluruh dokumen tersebut menampung hingga 1.379 data rahasia unik yang berlainan.
Sebuah nilai ditetapkan sebagai rahasia apabila cocok dengan struktur kunci API yang sudah dikenal luas, atau saat sebuah kata sandi dan token berada persis di sebelah alamat peladen publik. Mekanisme peninjau berbasis kecerdasan buatan juga diwajibkan untuk memvalidasi temuan ini. Peneliti tidak membeberkan kepastian apakah telah ada pihak tak bertanggung jawab yang menyalahgunakan seluruh rahasia terbuka tersebut.
Lebih dari sepertiga total data rahasia yang terungkap memberikan akses langsung ke basis data produksi, termasuk 379 kata sandi pangkalan data vital. Komponen rahasia lainnya meliputi 43 kredensial login SSH untuk mengakses peladen publik secara langsung, 42 token hak akses untuk platform GitHub, GitLab, serta npm, ditambah 23 kunci akses infrastruktur cloud AWS.
Di antara pemilik berkas-berkas yang bocor ini terdapat 63 entitas organisasi terdaftar, yang mayoritasnya merupakan korporasi pengembang perangkat lunak dari berbagai skala usaha. Kasus yang dinilai paling riskan mencakup tereksposnya kunci akses cloud tingkat administrator kepunyaan salah satu vendor penyedia basis data ternama, serta kata sandi kepemilikan utama atas repositori pangkalan data rekam medis pasien, papar para peneliti.
Hingga hari Senin lalu, setiap salinan berkas yang memuat data rahasia itu terpantau masih bertengger di cabang utama (default branch) repositorinya, dan pada separuh dari repositori tersebut, dokumen rahasia ini bahkan telah dibiarkan terbuka selama minimal 217 hari.
Riwayat komit lama memperlihatkan adanya tambahan 734 data rahasia lain di 509 repositori yang saat ini sudah tidak lagi tampak pada salinan dokumen versi terbaru, sebagian besar karena berkas fisiknya telah dihapus oleh pengembang. Percabangan proyek turut melipatgandakan sebaran ancaman: sebanyak 211 cabang salinan (fork) dari 74 repositori terbukti membawa data kredensial rahasia serupa yang identik dengan repositori induk aslinya.
Kebocoran data kredensial ini juga didapati menyusup ke dalam 298 salinan berkas konfigurasi bersama .claude/settings.json dari total 76.011 salinan yang sengaja dikomit oleh tim rekayasa perangkat lunak, terutama tertanam di baris aturan perizinan eksekusi. Bila digabungkan secara keseluruhan bersama riwayat versi lampau dan log riwayat percakapan agen yang tersimpan, total kebocoran menyentuh angka 2.539 rahasia di 1.994 repositori.
Dari perbandingan terhadap panduan 16 sistem agen pemrograman kecerdasan buatan berbeda yang dikaji oleh peneliti, Claude Code tercatat sebagai satu-satunya sistem yang terbukti menyimpan seluruh baris instruksi yang disetujui secara mentah langsung ke dokumen konfigurasi proyek secara bawaan.
Salinan dokumen konfigurasi lokal yang tidak pernah terunggah ke platform publik GitHub pun tetap menyimpan ancaman nyata, jelas para peneliti. Dokumen tersebut berwujud berkas teks format JSON biasa di dalam folder kerja proyek, yang sewaktu-waktu dapat tidak sengaja terbungkus ke dalam paket npm, citra kontainer Docker, arsip terkompresi zip, atau folder penyimpanan komputasi awan yang tersinkronisasi otomatis.
Perangkat lunak jahat di masa terdahulu telah terbukti sengaja memburu berkas kredensial di perangkat komputer milik pengembang. Pada September 2025 silam, perangkat perusak worm Shai-Hulud tercatat menjalankan pemindai kredensial TruffleHog pada komputer kerja yang berhasil disusupi, dan mesin pemindai tersebut berhasil mengidentifikasi lebih dari separuh berkas yang diperiksa sebagai kredensial rahasia bernilai tinggi.
Perangkat pemindai data rahasia konvensional kerap kali gagal mendeteksi keberadaan berkas-berkas konfigurasi ini. Para peneliti mencoba menguji utilitas gitleaks serta TruffleHog pada seluruh salinan dokumen tanpa mengaktifkan tahapan verifikasi daring dari perkakas tersebut. Dari 1.122 dokumen berisi rahasia, gitleaks mendeteksi 564 berkas dan TruffleHog mengenali 643 berkas, sementara 215 berkas lainnya gagal diidentifikasi oleh kedua peranti pemindai tersebut secara bersamaan.
Sebagian besar kegagalan deteksi itu disebabkan oleh pengetikan kata sandi secara manual di dalam rantai perintah terminal. Utilitas pemindai otomatis umumnya hanya menelusuri susunan format kunci unik yang baku, sementara kata sandi yang disisipkan setelah instruksi seperti PGPASSWORD=, sshpass -p , atau mysql -p tampak seperti deretan kosakata biasa di tengah baris instruksi terminal standar.
Laporan Permasalahan Sebelumnya
Komunitas pengguna aktif Claude Code sesungguhnya telah berkali-kali menyuarakan kelemahan mekanisme ini di masa lalu. Sebuah laporan cacat celah sistem yang didaftarkan pada 11 Agustus 2025 telah menguraikan bahwa instruksi terminal yang disetujui bersama token serta kunci API disimpan secara kata demi kata pada berkas settings.local.json.
Namun demikian, program bot pemilah otomatis menutup tiket keluhan keamanan tersebut dengan status "not planned" pada tanggal 3 Januari, setelah dibiarkan terbengkalai tanpa aktivitas interaksi pengembang selama kurun waktu 60 hari berturut-turut.
Hingga saat ini, keempat laporan teknis terkait yang diinventarisasi oleh tim peneliti telah secara keseluruhan ditutup paksa oleh bot penilai yang sama, dengan kasus penutupan teranyar terjadi kemarin lusa. Tidak ada satu pun dari laporan keamanan pengguna tersebut yang memperoleh jawaban balasan resmi dari pihak pengembang Anthropic, demikian pungkas para peneliti.