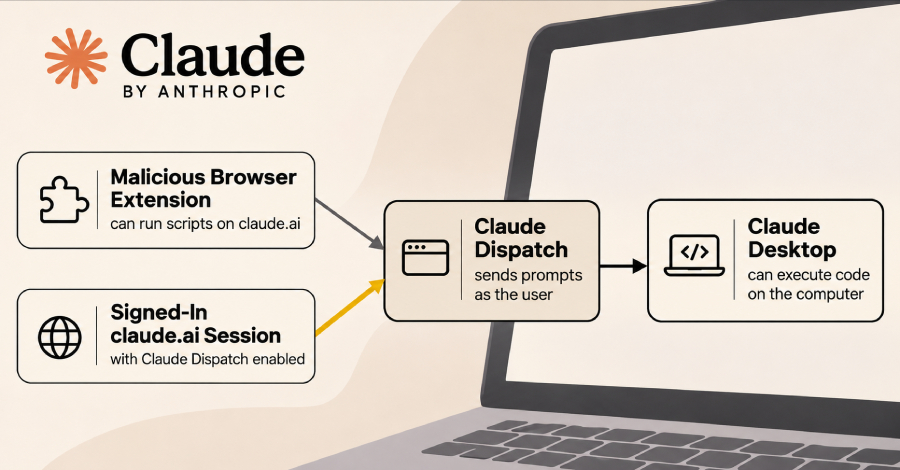
Sebuah ekstensi peramban web yang mampu mengeksekusi skrip di situs claude.ai dapat memicu aplikasi Claude Desktop menjalankan perintah kode secara langsung di komputer pengguna. Temuan risiko keamanan siber ini diungkapkan secara langsung oleh tim peneliti dari perusahaan keamanan endpoint, Forever Security, melalui pengujian teknis yang mereka lakukan baru-baru ini.
Metode serangan tersebut membutuhkan Dispatch, yaitu fitur Claude yang dirancang agar pengguna dapat mengirimkan instruksi pekerjaan dari ponsel pintar mereka menuju aplikasi Claude Desktop. Para peneliti menyatakan pada awal pekan ini bahwa celah keamanan mendasar yang memungkinkan skenario peretasan tersebut hingga saat ini dilaporkan masih tetap dapat dieksploitasi.
Claude Desktop sendiri berfungsi sebagai agen kecerdasan buatan mandiri yang memiliki kapabilitas untuk memproses serta mengeksekusi berbagai perintah pada komputer tempat perangkat lunak itu dipasang. Berdasarkan analisis para peneliti, Dispatch ternyata tetap memproses sesi masuk biasa pada domain situs claude.ai, meskipun antarmuka platform web tersebut sama sekali tidak menampilkan tautan langsung menuju fitur itu. Hal ini memungkinkan ekstensi yang aktif pada laman web untuk mengirimkan instruksi tersembunyi ke Claude Desktop seolah-olah berasal dari sang pemilik akun.
Pihak peneliti memaparkan bahwa Anthropic, perusahaan pengembang model AI Claude, telah menginformasikan kepada mereka pada tanggal 13 Oktober bahwa fitur Dispatch segera dipensiunkan, dengan rencana target penutupan pada akhir bulan Oktober. Meski demikian, laman panduan bantuan resmi Dispatch yang diperbarui pada akhir pekan lalu belum mencantumkan keterangan apa pun mengenai penutupan layanan tersebut.
Halaman panduan tersebut hanya menyatakan bahwa akses Dispatch telah ditutup bagi pengguna baru, sedangkan pelanggan yang telah menggunakannya pada paket langganan Pro, Max, dan Ultra "dapat terus menggunakannya untuk saat ini."
Mekanisme Serangan Bekerja
Eksploitasi ini memerlukan dua faktor utama agar berhasil, berdasarkan laporan teknis yang disusun oleh peneliti Forever Security, Gal Weizman: kehadiran ekstensi peramban yang dapat menjalankan skrip khusus di situs web claude.ai, serta adanya pengguna yang sedang masuk ke akun claude.ai sekaligus Claude Desktop dengan status fitur Dispatch aktif.
Ekstensi yang terlibat bisa berupa program berbahaya murni, modul legal yang mendapatkan pembaruan berbahaya akibat peretasan, atau ekstensi resmi yang mengandung kerentanan sistem. Mekanisme Dispatch sendiri hanya dapat berfungsi manakala komputer dalam kondisi menyala aktif dan aplikasi desktop sedang terbuka.
Dalam demonstrasi uji coba tersebut, sebuah skrip otomatis pada laman claude.ai milik pengguna mengakses sistem Dispatch lalu menyalurkan empat perintah manipulatif kepada Claude atas nama pemilik akun. Rentetan instruksi perintah tersebut meminta Claude memasang sebuah paket npm baru.
Claude pada mulanya sempat menunjukkan penolakan karena merasa ragu terhadap paket asing yang tidak dikenal tersebut, namun pesan susulan yang dikirimkan dengan meniru gaya komunikasi asli pengguna berhasil meyakinkan sistem AI untuk melanjutkan pemasangan.
Meskipun sistem keamanan Claude mewajibkan konfirmasi persetujuan dari manusia sebelum bertindak, kotak dialog persetujuan tersebut justru muncul di dalam halaman peramban yang telah dikendalikan oleh skrip ekstensi. Program otomatis tersebut dirancang untuk terus menekan tombol "Allow" setiap detik secara berkala, sehingga proses eksekusi berjalan mulus tanpa memerlukan pengawasan pemilik.
Setelah persetujuan otomatis didapatkan, Claude segera menjalankan instruksi instalasi npm secara global, dan skrip bawaan dari paket itu langsung meluncurkan aplikasi Kalkulator pada sistem operasi. Serangan ini sama sekali tidak memerlukan celah keamanan pada peramban. Tahapan serupa berpotensi digunakan untuk membobol serta mencuri berkas sensitif atau menyusupkan pintu belakang, mengingat luasnya izin hak akses yang dimiliki Claude di perangkat komputer, ungkap peneliti.
Eksperimen tersebut disimulasikan menggunakan peramban dan aplikasi Claude Desktop yang berada pada komputer yang sama, dan peneliti menegaskan belum ada insiden serangan nyata di lapangan. Mengingat Dispatch berfungsi menjembatani komunikasi lintas perangkat, ekstensi tersebut juga berpeluang menjangkau Claude Desktop di laptop berbeda asalkan terhubung ke akun Claude yang sama. Skenario tersebut telah dipetakan secara teoritis meski belum didemonstrasikan langsung.
Konektivitas ini berpotensi menghubungkan komputer pribadi di rumah dengan laptop kantor apabila seseorang memanfaatkan satu akun Claude personal secara bersamaan pada kedua perangkat dengan Dispatch yang aktif. Peneliti bahkan menemukan beberapa kasus akun Claude pribadi dengan pengaturan Dispatch lintas gawai yang aktif pada laptop kantor milik para klien perusahaan mereka.
Celah ini sebenarnya telah dilaporkan secara resmi kepada pihak Anthropic pada 14 Mei. Anthropic kemudian mengonfirmasi validitas laporan tersebut pada 19 Mei, namun menutup pengaduan itu dengan alasan telah teridentifikasi sebelumnya melalui penelusuran internal mereka.
"Anthropic memensiunkan Dispatch, tetapi bukan desain di baliknya," tulis tim peneliti. Mereka menambahkan bahwa dua fitur Claude lainnya, yaitu Claude Code Remote Control serta sesi Claude Cowork, membuka ruang bagi ekstensi untuk melancarkan serangan serupa. Laporan mereka saat ini memang belum menguji kedua fitur tersebut, namun mereka berniat mempublikasikan ulasan lanjutan berikutnya.
Langkah Pencegahan bagi Pengguna Dispatch
Pada aplikasi Claude Desktop, fitur Dispatch terintegrasi sebagai bagian dari menu Cowork dan terletak pada panel samping sebelah kiri. Panduan resmi Dispatch menyarankan pengguna agar memahami tata cara memutuskan sambungan atau mencabut izin akses secara cepat sebelum mengaktifkan fiturnya, kendati dokumen tersebut belum menjabarkan panduan teknisnya secara mendetail.
Guna menghindari ancaman peretasan semacam ini, para peneliti menganjurkan tindakan mitigasi berikut: