Sejumlah peneliti keamanan siber membeberkan laporan mengenai operasi spionase dunia maya yang menyasar entitas di Israel dan Wilayah Kurdistan di Irak oleh aktor ancaman berafiliasi dengan Iran sepanjang rentang Agustus hingga Oktober 2026.
Berdasarkan investigasi Dream Research Labs, serangan tersebut memicu peretasan terhadap tokoh terkemuka berprofil tinggi di Israel serta pembobolan lingkungan infrastruktur komputasi awan milik pemerintah daerah di Wilayah Kurdistan.
Aktivitas digital berbahaya ini diatribusikan kepada kelompok DarkBlinders, sindikat spionase terkait Iran yang aktif beroperasi setidaknya sejak September 2024. Kelompok ini sebelumnya dikaitkan dengan rangkaian sabotase digital yang diarahkan pada infrastruktur penerbangan serta telekomunikasi di Uni Emirat Arab dan Irak. Sindikat ini tidak memperlihatkan kesamaan teknis langsung dengan kelompok peretasan konvensional lain yang sudah teridentifikasi.
Rangkaian intrusi DarkBlinders mengandalkan spear-phishing sebagai akses awal, memperdaya korban agar membuka utilitas bertrojan atau mengeklik tautan situs berbahaya di bawah kontrol peretas yang menyediakan alat manipulasi serupa untuk diunduh target.
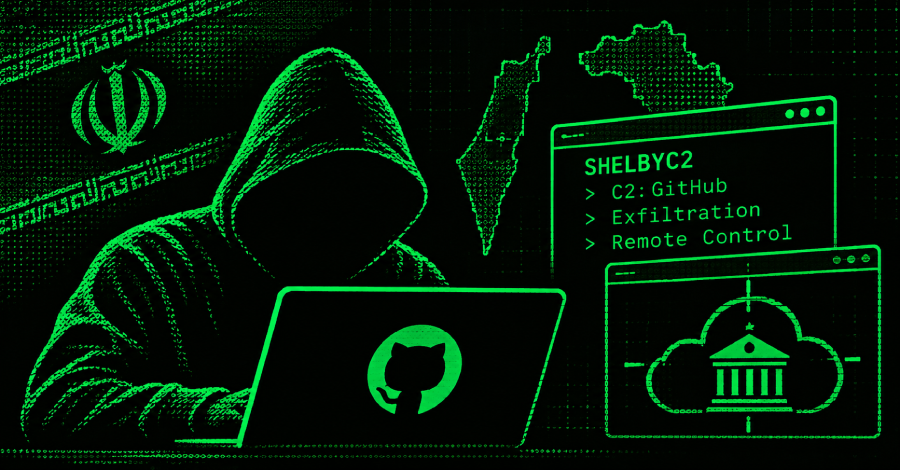
Sebelumnya, alur serangan yang dianalisis Elastic Security Labs dan Group-IB mencatat penyebaran komponen malware SHELBYLOADER (atau HOTAIR). Perangkat jahat tersebut dieksekusi memakai teknik DLL sideloading demi menjalankan backdoor SHELBYC2 (atau AEROSTAT). Backdoor ini memanfaatkan repositori GitHub sebagai kanal komando dan kontrol (C2), sarana eksfiltrasi data rahasia, serta pengendali akses jarak jauh. Tim analis Elastic memantau pergerakan kelompok ini di bawah label REF8685.
Pada permulaan bulan lalu, tim intelijen ancaman Palo Alto Networks membongkar kampanye spionase terpisah bersandi Blinder Tunnel. Kelompok peretas yang diberi identifikasi teknis CL-STA-1178 ini terdeteksi menyamar sebagai divisi TI Bandara Dubai, menyebarkan tes tantangan koding beracun bertrojan kepada target bernilai strategis tinggi.
Modus rekrutmen fiktif tersebut terendus pada penghujung Maret 2026, kendati jejak digital menunjukkan penyerang telah menyiapkan dan menguji coba infrastruktur sejak November 2025.
Operasi rekayasa sosial ini mendekati target dengan tawaran peluang karier menggiurkan. Korban diarahkan mengunduh dan mengoperasikan program mandiri yang menyerupai portal karier profesional, lalu mengisi kuesioner asesmen keahlian kerja.
Pengiriman jawaban kuesioner tidak memicu transmisi data sensitif ke luar ataupun memancing respons dari domain eksternal. Formulir murni berfungsi sebagai pengalih perhatian untuk membangun rasa percaya, sebelum peretas mengirimkan muatan tahap lanjutan dalam arsip proyek Microsoft Visual Studio yang disamarkan sebagai berkas ujian teknis koding.
Rantai serangan ini mengandalkan kombinasi tiga taktik teknis: berkas proyek C# berbahaya berekstensi “.csproj” digunakan untuk memicu injeksi AppDomainManager, dilanjutkan DLL sideloading guna mengeksekusi varian mutakhir ShelbyLoader V2, yang kemudian meluncurkan muatan SHELBYC2. Bersamaan dengan itu, melalui SHELBYC2 penyerang menanamkan peranti terowongan jaringan khusus bernama Blackwood.
"Kelompok penyerang di balik aktivitas digital ini mendayagunakan teknik rekayasa sosial yang dirancang khusus dengan berpura-pura menjadi perekrut resmi Bandara Dubai, memanfaatkan tantangan koding Visual Studio bertrojan guna membidik seorang pencari kerja berprofil sangat penting yang bermukim di Irak," ungkap tim peneliti Unit 42.
"Operasi ini ditandai dengan penyalahgunaan perkakas bawaan para pengembang piranti lunak dan manipulasi DLL sideloading. Pelaku juga memanfaatkan teknik pembajakan AppDomainManager guna mengelabui dan menghindari pemantauan keamanan sistem operasi seperti ETW [Event Tracing for Windows]."
Temuan mutakhir Dream Research Labs membuktikan aktor spionase tersebut masih mengandalkan rekayasa sosial seraya memadukan pencurian kredensial akun dengan pengiriman malware. Taktik mencakup pendaftaran domain tiruan menyerupai situs web resmi pemerintah, portal webmail, serta platform komputasi awan komersial guna memanen nama pengguna dan kata sandi ataupun menyuguhkan unduhan beracun.
Aktor ancaman juga mendaftarkan domain kamuflase meniru platform pertemuan video palsu bernama StarkMeet (seperti stark-meet[.]com, stark-meet[.]online, dan stark-meet[.]website). Korban yang mengunduh dan menjalankan aplikasi tiruan tersebut secara otomatis memicu eksekusi pemuat ShelbyLoader V2 beserta komponen SHELBYC2.
Perkembangan ini memperlihatkan indikasi bahwa para pelaku terus menguji efektivitas bermacam teknik distribusi malware, mulai dari kedok ujian kemampuan pemrograman hingga penyebaran piranti lunak tiruan.
Dream Research Labs menambahkan bahwa seluruh aktivitas DarkBlinders berakar pada kelompok operasional payung yang sama dengan UNC5795 serta Dust Specter, merujuk kesamaan infrastruktur server penyerangan dan kemiripan kode malware. Dust Specter, yang dipublikasikan Zscaler pada Maret 2026, merupakan operasi siber Iran yang membidik birokrat pemerintahan Irak dengan meniru institusi Kementerian Luar Negeri setempat.
"Jejak sidik jari server historis, kesamaan pola identifikasi korban, serta riset atribusi pendukung membawa kami pada kesimpulan dengan tingkat keyakinan moderat bahwa UNC5795 dan UNC5187 kemungkinan besar mencerminkan sub-kelompok yang saling terafiliasi di bawah naungan kelompok besar APT34," papar laporan riset tersebut.
"Fokus target kedua kelompok yang saling tumpang tindih terhadap entitas pemerintahan Irak makin memperjelas keterkaitan teknis ini serta mengindikasikan adanya irisan kepentingan pengumpulan intelijen bersama. Dipadukan dengan keterkaitan masing-masing pada APT34, temuan-temuan ini memperkuat penilaian bertingkat keyakinan sedang bahwa kedua kluster tersebut saling terhubung secara operasional dan berpeluang besar bernaung di bawah kelompok besar yang sama."
Prince of Persia Mengoperasikan Server C2 di Wilayah AS untuk Kali Pertama dalam Satu Dekade
Pengungkapan spionase ini bertepatan dengan temuan bahwa kelompok peretas Prince of Persia (Infy), faksi siber yang disokong rezim Iran, kedapatan mengendalikan salah satu server komando dan kontrol (C2) miliknya ("68.65.122[.]203") yang berlokasi di wilayah kedaulatan Amerika Serikat tahun ini. Titik kendali tersebut diperkirakan selesai dibangun sekitar Juli 2026.
Infrastruktur tersebut berfungsi sebagai peladen C2 tahap kedua yang terhubung dengan Tornado, varian mutasi dari perangkat pengintai Tonnerre yang disuntikkan via celah one-day. Perangkat ini memanfaatkan protokol terenkripsi HTTPS dan antarmuka Telegram API sebagai sarana C2. Pemunculan rangkaian peladen C2 baru pada akhir Mei 2026 ini terjadi menyusul jeda operasional tanpa aktivitas selama tiga bulan berturut-turut, periode yang dijuluki pengamat sebagai “masa henti aktivitas operasional paling lama sepanjang kurun waktu hampir dua dekade keberadaan kelompok peretas tersebut.”
"Pihak kami telah secara intensif mengamati pola pencurian data yang dilakukan oleh jaringan Prince of Persia selama enam bulan belakangan ini," tutur Tomer Bar, Associate Vice President of Security Research di firma Semperis. "Jumlah target yang terdampak memang terpantau berada di angka yang relatif sedikit, hal mana bisa mengindikasikan adanya serangan spionase yang sangat presisi terarah, atau mencerminkan kendala teknis yang dihadapi peretas dalam menginfeksi mangsa-mangsa baru."
"Kelompok ancaman siber Iran ini justru mengambil langkah berani untuk menempatkan peladen C2 terbarunya langsung di atas tanah teritorial Amerika Serikat — tepat pada saat yang bersamaan dengan pecahnya ketegangan militer serta permusuhan terkini antara Iran dan Amerika Serikat. Lokasi ini sejatinya merupakan tempat paling tidak terduga bagi kami untuk mendapati sang aktor ancaman bersembunyi," pungkasnya.