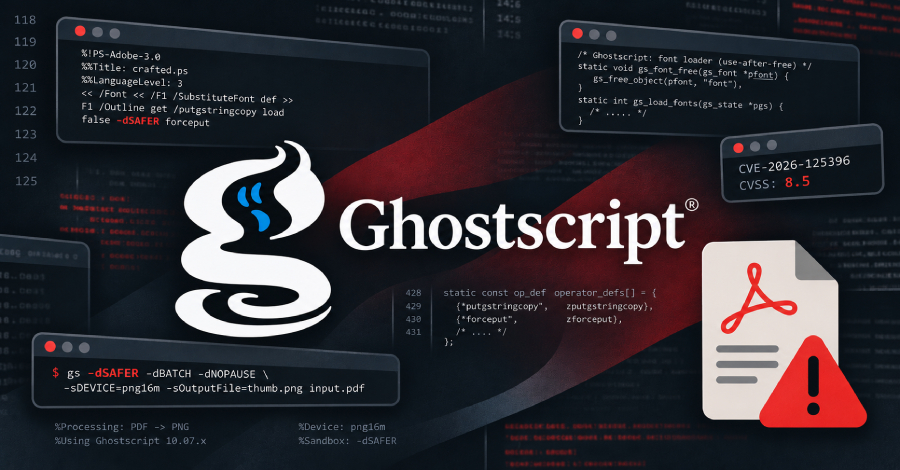
Sebuah kerentanan yang kini telah ditambal pada perangkat lunak Ghostscript memungkinkan berkas manipulasi khusus meloloskan diri dari ruang isolasi pengaman aplikasi dan mengeksekusi perintah langsung di peladen pemroses berkas tersebut.
Ghostscript berperan sebagai mesin penerjemah utama yang dimanfaatkan banyak peladen berbasis Linux dalam mengonversi berkas unggahan PDF, PostScript, serta bermacam format citra digital menjadi keluaran lain, proses yang acap kali berjalan tanpa perlu dipanggil secara langsung oleh aplikasi terkait.
Perusahaan keamanan siber pwn.ai mendemonstrasikan pekan ini bahwa fungsionalitas rutin untuk mengunggah, melihat pratinjau, dan mencetak dokumen pada sekitar sepuluh aplikasi populer ternyata dapat dikelabui agar memproses berkas berbahaya tersebut. Masalah keamanan yang dicatat di bawah identifikasi CVE-2026-125396 ini tuntas diperbaiki per 8 September kemarin, dan hingga waktu pelaporan belum muncul bukti pemanfaatannya dalam insiden serangan nyata di ruang publik.
Menyalurkan berkas hasil manipulasi ke dalam mesin pemroses Ghostscript tergolong sangat sederhana karena sebuah sistem perangkat lunak induk tidak wajib mengeksekusinya secara terang-terangan. Komponen pustaka pemroses dokumen atau gambar yang jamak dipakai seperti ImageMagick, Pillow, libvips, maupun modul plugin bawaan Qt akan meneruskan materi bertipe PostScript atau berkas EPS kepada Ghostscript untuk digambar ulang, bahkan seandainya dokumen tersebut sengaja dinamai memakai ekstensi .png, .jpg, ataupun .pdf. Aktivitas reguler layaknya pembuatan ikon pratinjau mini maupun pemotongan bagian gambar berpotensi mengaktifkan penerjemah internal ini, dan jalur eksekusi pastinya bergantung pada pustaka dependensi yang dibenamkan di dalam aplikasi target.
Akar kegagalan teknis ini bersumber dari masalah use-after-free pada komponen internal Ghostscript yang menangani pemuatan jenis huruf. Dokumen yang dirancang secara terarah mengeksploitasi celah tersebut guna melumpuhkan pemeriksaan pelindung pada -dSAFER, yaitu mekanisme isolasi pembatas yang sejatinya bertugas mencegah dokumen menjalankan instruksi sistem operasi atau membuka berkas tersimpan.
Pihak pemeriksa dari lembaga keamanan siber tersebut memperlihatkan hasil kerja nyata eksploitasi dengan mengalirkan berkas berbahaya melewati sepuluh program aplikasi berbeda lalu memantau perintah sistem yang berhasil tereksekusi di peladen, di mana setiap eksekusi terjadi di bawah wewenang akun berhak rendah yang mengoperasikan rendering gambar.
Sejumlah jalur penyerangan tersebut sama sekali tidak mewajibkan proses masuk log: mulai dari antrean tugas cetak tanpa nama ke mesin pencetak terbagi pada Debian 13, berkas lampiran surat elektronik yang otomatis diproses peramban webmail Roundcube begitu pengguna membuka suratnya, hingga formulir publik pengirim dokumen pada plugin WordPress Forminator serta Essential Addons for Elementor.
Sementara itu, platform inti WordPress Core memerlukan tingkat akses yang lebih spesifik: pelaku memerlukan akun terdaftar yang berhak mengunggah media, fungsi yang secara standar dimiliki tingkatan Pengarang dan tingkat wewenang di atasnya. Kendati entri CVE menggolongkan temuan ini sebagai cacat perangkat lunak lokal, rangkaian pengujian yang dilangsungkan para periset terbukti sanggup mencapai komponen Ghostscript melalui jaringan lewat kiriman tugas cetak, surat elektronik, hingga formulir pengunggahan daring. Versi pengujian beserta kebutuhan hak akses untuk tiap program yang dinilai dipaparkan secara rinci dalam daftar indeks dampak milik mereka.
Artifex selaku badan pengembang utama Ghostscript telah menuntaskan perbaikan kutu pemrograman ini pada rilis versi 10.08.0 tertanggal 8 September, dan sedang memindahkan proses internal yang rawan itu ke blok baris instruksi yang lebih terjamin keamanannya. Ken Sharp, pengembang perangkat lunak yang menangani pemulihan tersebut, menggambarkan bagian tersebut dalam catatan laporan sebagai "sepotong kode kuno yang sudah lama terkenal rawan tetapi amat sulit disingkirkan sepenuhnya". Publikasi katalog CVE dimuat pekan lalu dengan angka keparahan berperingkat 8.5 dari skala maksimal 10 pada lembar saran keamanan resminya.
Pihak pengelola WordPress sesungguhnya telah terlebih dahulu memblokir celah pengunggahan milik mereka sendiri pada versi pembaruan 7.0.4 pada 12 Agustus di bawah identitas lain, CVE-2026-65640, sebagaimana diuraikan dalam catatan perubahannya. Penanganan di tingkat aplikasi tersebut dan tambalan pada Ghostscript menjaga dua titik yang tidak sama di dalam untaian serangan yang identik, sehingga tindakan memasang perbaikan di salah satu sisi sama sekali tidak menghilangkan kebutuhan untuk memperbarui komponen lainnya.
Memperbarui Mesin Penerjemah Gambar
Paket perbaikan program hanya memberi perlindungan efektif jika diterapkan langsung pada pustaka perender yang dipakai oleh aplikasi yang sedang bekerja. Tindakan memperbarui sistem operasi induk tidak menyentuh salinan berkas Ghostscript mandiri yang dibundel di dalam citra kontainer atau instalasi internal aplikasi, sehingga modul latar pengolah dokumen bisa terus mengeksekusi kode usang kendati paket perangkat lunak di sistem peladen utama sudah diperbarui.
Distribusi tambalan resmi di berbagai varian sistem operasi Linux masih terpantau belum merata sepenuhnya. Berdasarkan penelusuran yang dihimpun pengamat keamanan hingga pekan lalu, sejumlah distro masih menyertakan versi Ghostscript rentan atau baru sekadar menyediakan perbaikan yang belum dirilis penuh ke kanal stabil. Rangkuman tersebut mencatatkan status paket aplikasi yang beredar, bukan hasil pengujian jalur serangan pada tiap sistem operasi:
Lembaga analis tersebut belum dapat memastikan apakah repositori paket berjalan milik Red Hat, Rocky Linux, AlmaLinux, Oracle Linux, maupun varian Fedora stabil saat ini telah menyerap dan menyediakan perbaikan resmi tersebut.
Sepanjang pemutakhiran mesin perender belum tuntas terpasang, risiko paparan dapat ditekan dengan mewajibkan verifikasi identitas masuk pada antrean tugas cetak serta membatasi ragam format berkas yang boleh diproses oleh pustaka gambar. Mekanisme kendali pembatas pada sistem juga memberi proteksi tambahan, di mana pada satu skenario uji coba konfigurasi AppArmor sukses menghadang mesin penerjemah yang sudah terkompromi agar tidak memunculkan antarmuka baris perintah shell.
Salah satu berkas pembuktian konsep publik yang diulas pada lembaran analisis teknis hanya memperlihatkan teknik manipulasi ruang memori utama. Contoh dokumen tersebut sekadar memodifikasi sebuah nilai internal di dalam penerjemah yang berjalan lalu mengembalikannya seperti sedia kala tanpa mengeksekusi instruksi konsol shell ataupun menyentuh penyimpanan berkas pada komputer induk, dan pada versi perbaikan 10.08.0 operasi ini otomatis terhenti gagal sebelum mencapai tahap tersebut.
Eksplorasi penelitian yang lebih besar dari tim tersebut turut menjangkau berbagai infrastruktur produksi komersial, termasuk sistem milik Google yang telah merampungkan penutupan jalur rentan pada layanannya pekan lalu. Laporan mengenai kendala sejenis yang mereka temukan pada Dropbox beserta sejumlah penyedia layanan komersial tanpa nama lainnya adalah permasalahan kutu Ghostscript yang berdiri sendiri, bukan bersumber dari kerentanan spesifik ini.