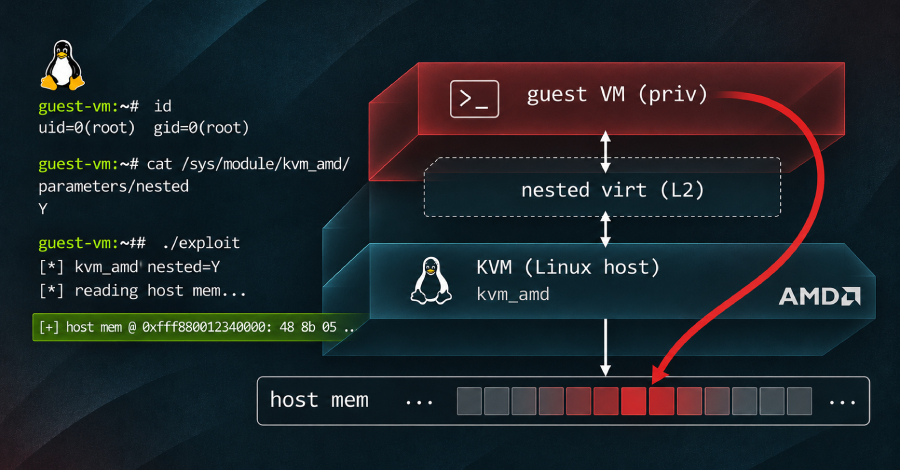
Sebuah kelemahan sistem pada KVM, modul hypervisor bawaan dalam kernel Linux, memungkinkan tim peneliti membaca sekitar 127 GB memori fisik server cloud langsung dari dalam mesin virtual milik mereka di platform DigitalOcean.
Di dalam infrastruktur komputasi multipenyewa atau shared server, area memori yang terekspos tersebut berpotensi memuat data dari mesin virtual milik pelanggan lainnya. Celah keamanan ini teridentifikasi dengan kode pelacak CVE-2026-99312, serta secara khusus hanya berdampak pada komputer server host yang menggunakan prosesor AMD dengan fitur nested virtualization yang aktif.
Perbaikan kernel resmi telah diluncurkan secara upstream pada hari Selasa, persis sehari sebelum hasil riset teknis ini dipublikasikan kepada publik luas. Pihak penyedia cloud DigitalOcean langsung menambal seluruh armada infrastruktur mereka dengan metode live patch, sembari memberikan pesan resmi kepada seluruh pelanggan Droplet: "No action needed on your part." Namun, para pengelola server independen yang mengoperasikan host KVM pribadi pada perangkat keras AMD diwajibkan segera memperbarui kernel sistem host atau menonaktifkan fitur nested virtualization tersebut.
Sosok di balik temuan kritis ini adalah Oren Yomtov, seorang analis keamanan siber dari perusahaan Terra Security, yang melaporkannya secara bertanggung jawab via program bug bounty milik penyedia layanan cloud terkait. Pihak penyedia mengonfirmasi bahwa metode eksploitasi tersebut terbukti bekerja mulus pada host mereka dan langsung mengkategorikannya sebagai isu kritis. Sementara itu, tim pengembang utama Linux KVM yang memperoleh laporan awal pada tanggal 21 Oktober langsung menggabungkan kode perbaikan ke repositori inti pada 2 November.
Selama berlangsungnya uji coba pada salah satu unit instans Droplet milik peneliti, respons data paling awal yang berhasil dipantau adalah banner teks versi kernel milik host utama, yang kemudian langsung diikuti dengan pembacaan sekitar 127 GB kapasitas RAM milik host berstatus read-only, sebagaimana diungkapkan penyedia dalam rilis keterbukaan mereka kemarin.
Sementara itu, uji coba injeksi penulisan memori sengaja dijalankan pada server bare-metal AMD independen milik para peneliti sendiri, tanpa melibatkan lingkungan pelanggan lain. Pada skenario ini, sistem guest berhasil menuliskan 32 bita data pilihan ke dalam blok page aktif milik kernel host, dan sebuah modul saksi khusus yang disematkan ke dalam kernel tersebut memvalidasi keberhasilan perubahan data yang dilakukan.
Pada kedua skenario pengujian tersebut, tahap eksploitasi selalu diawali dengan kepemilikan hak akses pengguna tingkat root di dalam VM yang berada di bawah kendali penuh para peneliti. Oleh sebab itu, pelaku serangan nyata pun membutuhkan posisi operasional yang serupa: memegang kendali atas suatu sistem guest di server host yang rentan, bukan sekadar memiliki akses koneksi jaringan biasa dari luar ke arah mesin tersebut.
Infrastruktur host KVM yang menggunakan prosesor Intel dipastikan aman dari potensi serangan ini, dikarenakan cacat logika tersebut murni hanya terletak pada sub-modul penanganan fitur nested virtualization untuk arsitektur AMD. Di samping itu, banyak operator penyedia layanan cloud yang disurvei oleh para peneliti tercatat tidak terdampak bahaya ini karena mereka memang tidak mengaktifkan fungsionalitas nested virtualization pada mesin AMD mereka sedari awal.
Hingga informasi ini diumumkan, belum ditemukan laporan terkait pemanfaatan celah keamanan ini di luar kepentingan riset akademis, demikian penjelasan resmi dari VirtFusion, vendor platform virtualisasi yang turut mengawasi kasus ini untuk para penggunanya. Kode eksploitasi publik saat ini juga belum disebarluaskan ke internet, dan belum tersedia petunjuk teknis baku untuk mendeteksi rekam jejak intrusi serupa di masa lalu.
Terkait tingkat keparahan teknis, terdapat perbedaan pandangan penilaian di antara para pengamat. Tim CVE kernel Linux memberikan skor keparahan sebesar 8.8 dari skala 10, dengan indikasi ancaman tingkat tinggi terhadap aspek kerahasiaan, integritas, dan ketersediaan data. Sebaliknya, kajian keamanan awal dari Red Hat menggolongkannya pada kategori Moderate dengan skor 5.6 serta memandang dampaknya sebatas gangguan penolakan layanan atau denial-of-service saja. Adapun penyedia cloud DigitalOcean menetapkannya berstatus kritis untuk lingkungan cloud publik mereka.
Laporan teknis komprehensif dari Terra Security yang dirilis pada hari Rabu merinci bahwa akar masalah ini berasal dari pointer memori yang dibiarkan menunjuk ke alamat alokasi yang telah dibebaskan. KVM pada dasarnya mengisolasi setiap VM menggunakan tabel acuan berjenjang, yakni nested page table, yang berfungsi menerjemahkan susunan alamat memori VM ke dalam alamat memori fisik nyata milik host. Unit prosesor selanjutnya membaca tabel tersebut melalui pointer yang dipelihara khusus bagi setiap virtual CPU.
Terdapat sejumlah host yang memfasilitasi pengguna untuk menjalankan mesin virtual di dalam mesin virtual lainnya, yang dikenal sebagai nested VM. Ketika sinyal interupsi khusus bernama INIT menghentikan operasional nested VM, KVM secara keliru melewatkan proses pemulihan pointer milik VM lapis luar, yang pada akhirnya membiarkan penunjuk tersebut tertinggal mengarah ke halaman memori yang sejatinya telah dibebaskan oleh kernel.
Begitu sistem operasi host menggunakan ulang blok halaman memori yang terbebas tersebut, sistem guest dapat mengisinya dengan struktur entri rekayasa buatan mereka sendiri, dan prosesor AMD akan langsung mengeksekusinya seolah-olah itu merupakan tabel acuan yang sah. Rangkaian entri palsu ini sanggup memetakan sembarang halaman fisik pada server host, yang menjelaskan bagaimana kapasitas sekitar 127 GB RAM server fisik dapat diakses seketika oleh VM guest yang seharusnya tidak pernah diberi hak akses tersebut.
Langkah perbaikan sistem ini memastikan KVM akan selalu mereset status manajemen alokasi memori tersebut pada setiap diterimanya sinyal INIT.
Ironisnya, kerentanan berbahaya ini justru lahir dari implementasi tambalan keamanan sebelumnya. Patching yang dirilis pada tahun 2022 guna mengatasi celah nested-virtualization terdahulu berkode CVE-2022-3344 sejatinya bertujuan mengembalikan jalur reset ke control block VM terluar, namun tidak sengaja melewatkan penanganan pointer page-table, demikian jelas para peneliti. Kesalahan tersebut kemudian berdiam tanpa terdeteksi di dalam pohon kernel Linux selama nyaris empat tahun lamanya.
Dalam proyek pengamatan terdahulu yang bertajuk PatchSlop, tim peneliti tersebut telah mendapati temuan bahwa upaya perbaikan tambalan untuk suatu bug kerap kali memicu timbulnya 3.2% dari keseluruhan kerentanan baru yang muncul pada kernel Linux.
Patch perbaikan mutlak harus dipasang langsung pada lingkungan kernel host utama. Melakukan pembaruan terhadap sistem operasi internal di dalam mesin virtual guest tidak akan memberikan pengaruh keamanan apa pun, dan sebuah server host akan terus menjalankan kernel rentan sampai sistem operasi dasarnya dilakukan booting ulang.
Pada repositori hulu kernel Linux, paket perbaikan telah digulirkan pada hari Selasa melalui kernel stabil rilis 7.3.5 serta varian kernel jangka panjang (LTS) versi 6.18.64 dan versi 6.12.118, merujuk pada pengumuman resmi tim CVE kernel. Potongan kode yang bermasalah ini tercatat memiliki riwayat panjang: mulai masuk ke kernel 6.1 pada tahun 2022 dan terbawa ke dalam rilis pemeliharaan 5.15.81 dan 6.0.11, sehingga lini kernel lama beserta distro yang mengadopsinya berada dalam zona bahaya.
Sebagian besar distribusi Linux populer terpantau belum menyediakan paket perbaikan yang matang. Hingga laporan ini diturunkan, pelacak keamanan Debian masih mendata paket kernel di semua cabang rilisannya berstatus rentan, dengan ketersediaan tambalan yang baru ada di repositori unstable. Di sisi lain, pelacak CVE Ubuntu mengkategorikan bug ini berstatus High dan mencatat seluruh kernelnya rentan tanpa adanya ketersediaan paket pembaruan yang siap diunduh. Red Hat melaporkan bahwa kernel Red Hat Enterprise Linux varian 9 dan 10 terdampak dengan status perbaikan yang ditunda, sedangkan kernel Enterprise Linux 8 dikonfirmasi kebal dari masalah ini.
Sebelum administrator berhasil memasang kernel baru pada host dan melakukan proses reboot secara tuntas, tindakan mitigasi satu-satunya yang dapat diandalkan adalah dengan mematikan total fitur nested virtualization. Langkah mitigasi ini akan menutup celah eksploitasi secara menyeluruh, kendati dampaknya para penyewa VM tidak lagi memiliki kapabilitas untuk menjalankan virtualisasi bertingkat di dalamnya, sehingga pemberitahuan awal kepada penyewa sangat disarankan sebelum konfigurasi diterapkan.
Berdasarkan panduan teknis bagi operator dari VirtFusion, opsi nested virtualization aktif secara otomatis secara default pada modul kernel kvm_amd. Dengan demikian, host yang belum ditambal dipastikan terekspos bahaya kecuali konfigurasinya telah diubah manual sedari awal. Prosedur untuk memeriksa dan mengubah nilai parameter tersebut dapat dilakukan melalui baris perintah sistem.
Peristiwa ini menjadi kasus kebocoran isolasi KVM paling mutakhir dalam deretan insiden keamanan yang terungkap sepanjang tahun berjalan, menyusul kerentanan lawas berumur 16 tahun pada pengelolaan shadow memory KVM yang menyerang prosesor Intel maupun AMD, serta insiden celah keamanan PwnEscape pada komponen jaringan Linux yang sebelumnya memungkinkan sistem guest menyedot memori host di lingkungan sandbox produksi milik Vercel pada bulan Oktober lalu.