Sebuah teknik kerentanan zero-day baru yang belum ditambal bernama FastUnlock memungkinkan individu dengan akses fisik ke komputer Windows yang terkunci untuk mengeksekusi program tanpa login. Siapa pun yang memanfaatkan metode ini hanya akan mendapatkan akun terbatas, bukan kendali administrator penuh atas perangkat tersebut.
Metode ini dipublikasikan kemarin oleh seorang peneliti keamanan yang menggunakan identitas online MSNightmare dan Nightmare Eclipse. Perusahaan keamanan titik akhir ThreatLocker langsung mengujinya pada hari yang sama dan membuktikan bahwa eksploitasi tersebut berfungsi.
Sampai saat ini belum ada perbaikan resmi dari pihak Microsoft, dan belum ada tanda-tanda yang menunjukkan bahwa trik tersebut telah dieksploitasi dalam aksi penyerangan dunia nyata.
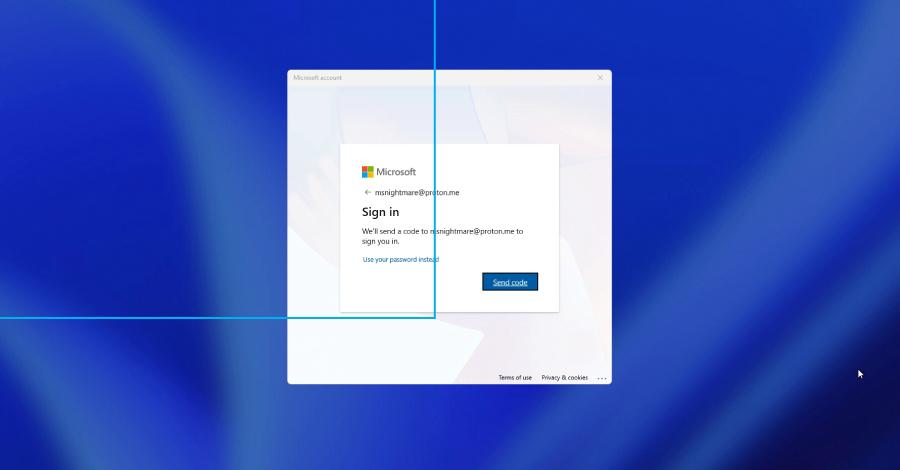
Teknik ini sejatinya tidak dapat diterapkan pada semua jenis perangkat. Diperlukan akses fisik langsung ke komputer dan sebuah akun Microsoft yang dapat diakses melalui opsi pemulihan di layar kunci, serta memanfaatkan pembaca layar bawaan Windows, Narrator, untuk menavigasi antarmuka layar yang sedang terkunci.
Dalam rangkaian pengujiannya, pihak firma berhasil mencapai tahapan di mana mereka mampu membuka dan menjalankan aplikasi dari layar kunci di dalam akun terbatas yang dikenali ThreatLocker sebagai WSIAccount dan dinyatakan “bukan akun administrator.”
Pengungkapan oleh peneliti di repositori GitHub hanya berbentuk unggahan ringkas dengan rekaman video serta rincian tertulis yang minim. Oleh karena itu, gambaran paling gamblang mengenai cara kerja celah keamanan ini berasal dari pengujian independen yang dilakukan oleh firma keamanan siber tersebut.
Sebagian besar komputer berbasis Windows mengamankan isi drive mereka menggunakan enkripsi BitLocker, tetapi konfigurasi standar sering kali tidak kebal terhadap trik ini. Komponen chip TPM mendekripsi drive secara otomatis ketika komputer menyala, sehingga saat tampilan layar kunci muncul, seluruh file telah berada dalam kondisi terbaca, dan celah ini dijalankan pada fase tersebut. Dokumentasi resmi TPM milik Microsoft sendiri menguraikan skema penggunaan ini, di mana drive terbuka secara otomatis “tanpa harus memasukkan PIN.”
Eksploit FastUnlock tidak membobol enkripsi data tersebut ataupun mencuri kunci pengamannya. Celah ini beroperasi pada perangkat komputer yang sudah membuka sistem drive miliknya secara normal, yang merupakan masalah berskala lebih kecil daripada meretas disk terenkripsi, kendati tetap menjadi ancaman nyata apabila perangkat fisik berada di tangan orang lain.
Kriteria di atas, yakni kepemilikan akses fisik langsung dan akun Microsoft yang dapat dijangkau, menjadi faktor yang menempatkan PC dalam status berisiko. Belum ada pengumuman resmi mengenai daftar versi Windows yang terdampak, sehingga setiap sistem yang memenuhi syarat tersebut patut dianggap rentan sampai pemberitahuan lebih lanjut dirilis.
Langkah Pencegahan yang Bisa Diambil Saat Ini
Mengingat belum tersedianya pembaruan tambalan, langkah mitigasi yang paling efektif berpusat pada pengetatan kontrol fisik dan sistem proteksi saat proses awal booting.
Pedoman mitigasi Microsoft menganjurkan pemakaian PIN saat startup, serta mematikan total atau mengaktifkan mode hibernasi saat menghadapi risiko penyerang yang memiliki akses fisik langsung. Sebelum adanya perbaikan resmi atau panduan keamanan resmi, terus pantau informasi terkini dan segera terapkan pembaruan begitu dirilis.