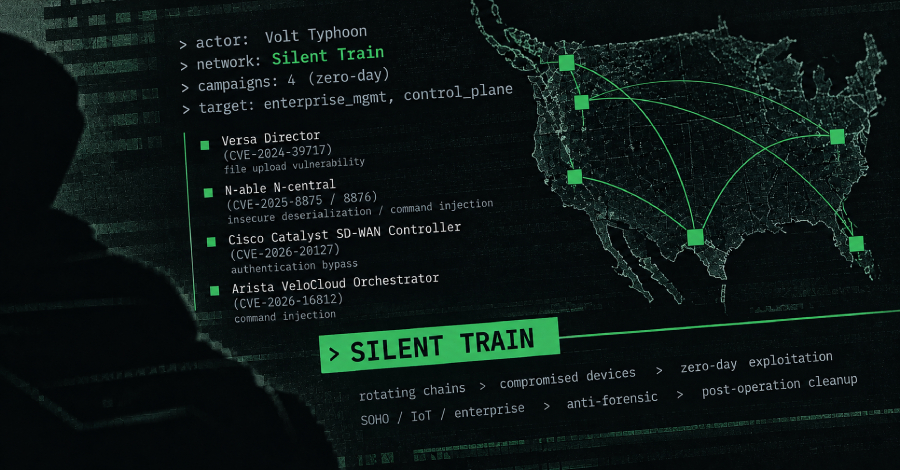
Kelompok spionase siber yang berafiliasi dengan negara China, Volt Typhoon, telah teridentifikasi mengoperasikan jaringan akses tersembunyi yang kini telah dilumpuhkan bernama Silent Train. Infrastruktur tertutup tersebut dimanfaatkan secara intensif guna melancarkan kampanye eksploitasi zero-day serta mengamankan pijakan akses strategis ke target-target penting.
"Pertama kali terdeteksi pada penghujung tahun 2023, Silent Train memanfaatkan rangkaian bergilir dari infrastruktur SOHO, IoT, dan korporat yang telah disusupi," ungkap Lumen Technologies Black Lotus Labs dalam laporan teknis yang dibagikan kepada The Hacker News. "Jaringan ini menerapkan teknik anti-forensik canggih, kompartementalisasi operasi internal, serta pembersihan jejak pasca-serangan secara menyeluruh untuk meminimalisir kemungkinan deteksi dini dan proses atribusi analitis."
Fungsi utama dari arsitektur tersembunyi ini adalah guna memuluskan tahap-tahap serangan kritikal, mencakup tindakan eksploitasi celah keamanan yang rentan, pencurian kredensial akun, exfiltrasi data sensitif, hingga memelihara konektivitas jangka panjang ke dalam lingkungan para korban. Seluruh aktivitas operasional siber ini tampil sangat menonjol berkat dua faktor fundamental.
Ratusan korban telah terdata melintasi beragam sektor penting, meliputi penyedia telekomunikasi utama, instansi pemerintahan federal dan lokal, kontraktor pertahanan negara, layanan komunikasi satelit misi kritikal, perguruan tinggi terkemuka, entitas korporasi teknologi informasi, serta fasilitas infrastruktur vital semacam pengolahan air bersih, jaringan energi, transportasi darat, perkapalan maritim, operator perkeretaapian, industri penerbangan udara, dan instansi tanggap darurat masyarakat.
Volt Typhoon (yang juga diidentifikasi sebagai Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda, serta Voltzite) merupakan nama kode resmi bagi kelompok peretas yang didukung pemerintah China, terkenal karena rekam jejak serangannya pada aset infrastruktur vital nasional, terutama di sektor jaringan komunikasi publik, sektor pembangkit energi listrik, sektor transportasi masal, serta fasilitas sistem pengolahan air bersih dan air limbah.
Telah tercatat aktif setidaknya sejak tahun 2021, aktor ancaman terorganisir ini pada operasi terdahulu teramati mengeksploitasi kelemahan mekanisme unggah berkas pada sistem Versa Director sebagai sebuah celah zero-day (diberi kode identifikasi CVE-2024-39717). Modus tersebut dimanfaatkan untuk menginjeksi web shell kustom bernama VersaMem yang dirancang khusus guna merampas kredensial berharga sekaligus membuka pintu intrusi ke para pelanggan di rantai pasok hilir.
Analisis dan temuan terbaru dari tim peneliti Black Lotus Labs mengungkap bahwa kerentanan software tersebut hanyalah satu dari total empat kampanye eksploitasi celah zero-day terkonfirmasi yang dijalankan secara langsung oleh aktor ancaman melalui saluran Silent Train. Rincian tiga celah kerentanan lainnya tercantum di bawah ini.
Pada penyelidikan terpisah, Volt Typhoon juga dicurigai kuat telah mengeksploitasi kerentanan yang kemungkinan besar berstatus zero-day pada platform Quest KACE sebelum pembaruan keamanan dirilis resmi pada bulan Oktober 2025. Rangkaian kampanye khusus ini diperkirakan secara akurat telah menimbulkan dampak nyata pada lebih dari 30 target korban.
"Silent Train dirancang dengan fondasi rantai bergilir dari perangkat SOHO, IoT, dan perangkat keras korporasi terkompromi yang dieksploitasi sesuai kebutuhan operasional, diarahkan secara presisi ke target yang telah dipilih dengan sangat cermat, dibersihkan jejaknya setiap kali misi rampung, serta terus-menerus diperbarui secara berulang," tegas pihak analis Black Lotus Labs.
"Paradigma arsitektur ini memungkinkan Volt Typhoon mengeksekusi operasi eksploitasi awal dan fase pasca-eksploitasi dengan tingkat keamanan operasional yang luar biasa tinggi sembari memperkecil peluang lawan untuk melakukan deteksi, atribusi aktor, maupun tindakan disrupsi balasan."
Karakteristik yang sangat mendefinisikan seluruh aksi ofensif siber ini adalah penargetan berulang-ulang terhadap sistem terpusat yang mampu membuka lebar pintu visibilitas menyeluruh, kendali administratif, dan hak akses lintas jaringan perusahaan berskala masif yang memegang nilai kepentingan strategis bagi Amerika Serikat.
Poin yang sangat menarik adalah kemampuan akses rahasia ini mulai dibentuk dan dirakit sekitar bulan November 2023, tepat beberapa pekan sebelum berlangsungnya gelombang operasi penumpasan perdana terhadap KV-botnet, yakni sebuah jaringan botnet IoT yang terafiliasi dengan beberapa kelompok spionase siber bentukan pemerintah China, termasuk di dalamnya keterlibatan Volt Typhoon.
Intensitas aktivitas operasional Silent Train dilaporkan melonjak drastis pasca disrupsi kedua terhadap jaringan botnet tersebut yang terjadi pada akhir Januari 2024. Lonjakan ini diiringi peralihan strategis menuju model infrastruktur efemeral yang amat dinamis, memadukan variasi jenis perangkat keras secara heterogen dari berbagai penjuru wilayah geografis global.
"Daripada mempertahankan infrastruktur persisten statis yang mudah dilacak, Volt Typhoon beralih total ke pola operasi yang memanfaatkan rantai perangkat kompromi sekali pakai yang dapat dibangun ulang sewaktu-waktu sesuai kebutuhan," terang pihak Black Lotus Labs. "Volt Typhoon merakit lalu membongkar infrastruktur sementara dengan sangat lekas, membentuk ekosistem yang luar biasa tangguh, aman, dan terkompartemen guna melindungi akses aset bernilai tinggi."
Dideskripsikan sebagai sebuah "kerangka kerja berlapis multi-hop," Silent Train dikembangkan agar para operator Volt Typhoon mampu memantulkan aliran lalu lintas serangan jahat melalui serangkaian perangkat perantara sebelum menyentuh target akhir, sehingga menyamarkan sumber muasal aslinya dari pantauan korban maupun analis pertahanan siber. Setiap mata rantai dalam infrastruktur ini memegang fungsi khusus tersendiri.
Tidak kurang dari 27 kategori perangkat elektronik yang berbeda, mulai dari perangkat kelas SOHO dan IoT (seperti TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel, dan Cambium) hingga sistem jaringan korporat tingkat enterprise (antara lain Fortinet, Cisco, PRTG, Mirth Connect, dan CyberPanel), telah berhasil disusupi dan diintegrasikan secara masif ke dalam jaringan tersembunyi tersebut.
"Silent Train sangat menonjol berkat kedisiplinan operasional yang tinggi, menitikberatkan perhatian pada sesi interaksi mandiri berdurasi pendek daripada bergantung pada relay statis atau infrastruktur C2 permanen," sebut Black Lotus Labs. "Untuk membangun setiap sesi ini, operator mengeksploitasi antarmuka web yang terekspos pada perangkat SOHO, IoT, dan node perantara lain, lalu memasang piranti seminimal mungkin yang hanya dibutuhkan untuk membuka akses berantai SSH melalui perangkat kompromi."
"Ini mencakup penyediaan layanan SSH temporer, kunci otentikasi sementara, berkas konfigurasi darurat, serta perangkat utilitas berkonsep 'live off the land'. Pada akhir setiap sesi operasional, peretas menghapus seluruh artefak digital tanpa sisa dan melenyapkan rantai operasional seketika. Rata-rata sesi Silent Train hanya berlangsung sekitar empat jam, bahkan beberapa sesi tertentu selesai hanya dalam hitungan menit saja."
Aspek penting lain yang terungkap adalah penempatan terstruktur dari tipe perangkat spesifik pada tingkatan posisi tertentu di dalam hierarki Silent Train. Contohnya, modem buatan Intelbras terpantau hanya difungsikan secara eksklusif sebagai node relay penerus, sementara perangkat perute Netgear Orbi dan peralatan keamanan Fortinet FortiGate bertindak sebagai titik perantara sekaligus gerbang keluar (exit node) berbasis di wilayah Amerika Serikat yang bertugas berinteraksi langsung dengan sistem korban.
Dengan kata lain, keseluruhan desain infrastruktur ini memperlihatkan kompartementalisasi berlapis yang sangat terencana, mengunci tipe perangkat tertentu pada fungsi tetap yang konsisten sementara infrastruktur fisik yang menopangnya di bawah terus berubah secara dinamis demi membingungkan upaya pelacakan atribusi pertahanan siber.
Kendati demikian, memasuki permulaan tahun 2025, mekanisme Silent Train diyakini telah bermutasi dari jaringan relay yang sepenuhnya efemeral menjadi model arsitektur hibrida. Pendekatan baru ini mempertahankan penggunaan perangkat kelas enterprise dalam durasi satu hingga tiga bulan, alih-alih merombak dan menggantinya seketika setiap kali satu fase operasi peretasan selesai dilaksanakan.
Pematangan sistemik platform ini selanjutnya turut memperkenalkan varian terowongan balik (reverse-tunnel) yang memanfaatkan perangkat lunak proksi sumber terbuka populer semacam Chisel dan FRP untuk menyalurkan paket lalu lintas komunikasi dari perangkat target yang telah terinfeksi kembali menuju infrastruktur hulu kendali aktor.
Di dalam yurisdiksi Amerika Serikat, kawasan Hawaii, California, dan Texas muncul sebagai episentrum target operasi Silent Train. Pemilihan wilayah ini didasari pada kenyataan strategis bahwa ketiga negara bagian tersebut merupakan konsentrasi pusat instalasi pangkalan militer berskala besar, simpul infrastruktur telekomunikasi utama, kantor-kantor kontraktor pertahanan, penyedia layanan komunikasi satelit krusial, serta jaringan rantai pasok logistik vital nasional.
"Pola korban secara nyata mengindikasikan upaya sistematis untuk memelihara hak akses berkelanjutan pada ekosistem kritis yang menopang pertahanan, logistik, komunikasi, serta jalannya operasi militer maupun sipil, terlebih saat terjadi peningkatan eskalasi ketegangan politik atau krisis geopolitik di kawasan Indo-Pasifik," pungkas Black Lotus Labs.
"Gambaran akhir yang terlihat adalah sebuah arsitektur yang sangat terstruktur, dirancang khusus guna merebut, menjaga, dan melanggengkan akses bernilai strategis dalam volume masif. Lewat penargetan berulang pada platform manajemen terpusat serta teknologi control plane inti, Silent Train membuktikan bagaimana Volt Typhoon secara sistematis memburu dan mengamankan dominasi akses ke jaringan-jaringan paling krusial di seantero Amerika Serikat."