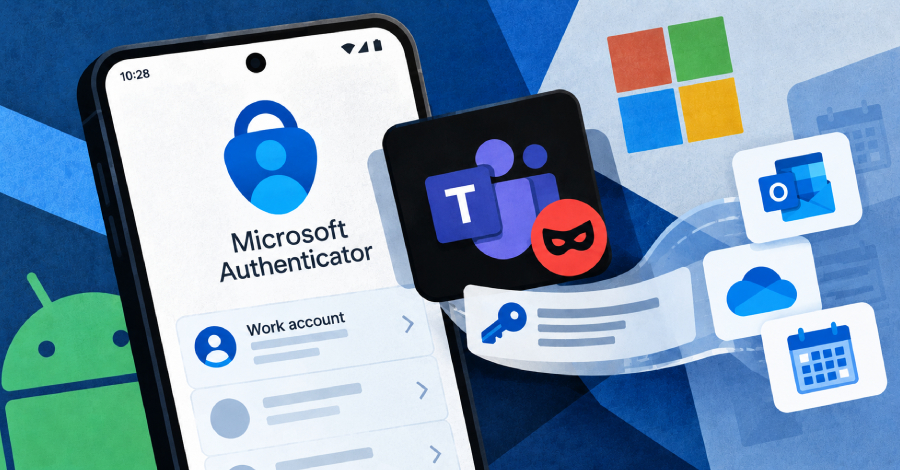
Microsoft telah menambal kerentanan keamanan pada aplikasi Authenticator versi Android miliknya. Celah tersebut sebelumnya memungkinkan aplikasi berbahaya tanpa izin khusus menyamar menjadi program resmi Microsoft, seperti halnya Teams, lalu mencuri token masuk milik akun kerja korban.
Pihak Microsoft mencatat kerentanan sistem ini di bawah identifikasi CVE-2026-80097. Penanganan resmi dihadirkan melalui pembaruan Authenticator Android versi 6.2606.4246, sehingga seluruh pengguna sangat disarankan untuk segera memperbarui aplikasi mereka sekarang.
Berdasarkan pengujian yang dijalankan oleh para peneliti, token curian itu memberikan akses penuh menuju email, dokumen file, dan kalender akun target. Di sisi lain, Microsoft menegaskan bahwa eksploitasi celah ini tetap membutuhkan tindakan korban saat menuntaskan tahapan masuk pada Authenticator. Perusahaan juga menyatakan bahwa belum ada serangan nyata yang memanfaatkan celah tersebut.
Temuan ini pertama kali ditemukan oleh Ofek Levin lewat program fellowship di lembaga riset keamanan siber Enclave, yang kemudian memublikasikan rincian teknisnya pada tanggal 23 Oktober 2026. Microsoft sendiri menetapkan kode CVE ini sejak 8 September dengan skor CVSS 8,6 yang tergolong dalam kategori resiko “Important”.
Dalam ekosistem Android, Authenticator memegang peran lebih dari sekadar penampil deretan enam digit angka. Layanan ini turut berfungsi sebagai perantara autentikasi (broker): ketika aplikasi Teams, Outlook, atau layanan lain memerlukan otorisasi pengguna, aplikasi tersebut akan meminta Authenticator. Selanjutnya Authenticator mengembalikan token digital sebagai tanda verifikasi bahwa pengguna telah berhasil masuk. Mengingat perantara ini mengontrol hak masuk ke seluruh akun kerja, aplikasi mestinya memeriksa ketat program peminta token.
Kelemahan tersebut justru membuka jalan bagi aplikasi palsu untuk mendapatkan tiket akses. Authenticator mengekspos sebuah komponen berupa activity bernama AccountChooserActivity, yang sayangnya dapat dipanggil bebas oleh aplikasi apa pun dalam perangkat. Saat aplikasi penyerang mengeksekusi komponen itu, Authenticator menyusun permintaan token berdasarkan data yang dikirimkan oleh aplikasi penyerang tersebut, termasuk identitas nama aplikasi yang sedang dipalsukan. Aplikasi berbahaya itu mengaku sebagai Teams, dan sistem perantara mempercayainya begitu saja.
Mekanisme verifikasi tanda tangan digital sejatinya dirancang untuk menggagalkan upaya pembajakan ini, namun sistem tersebut gagal bekerja semestinya. Pengecekan hanya menelusuri tanda tangan asli dari aplikasi yang disamar-samarkan, kemudian memastikan data permintaan tersebut cocok dengannya. Karena aplikasi Teams memang benar-benar terpasang di dalam gawai pintar itu, tanda tangan aslinya langsung terbaca valid, sehingga proses verifikasi dianggap lolos.
Peneliti Enclave turut menemukan fakta bahwa Authenticator sebenarnya mampu mengenali aplikasi mana yang benar-benar melayangkan permintaan. Kendati demikian, sistem sama sekali tidak menggunakan informasi berharga tersebut sewaktu menentukan persetujuan pembagian token akses akun.
Dalam rangkaian uji coba oleh pihak Enclave, trik penyamaran menjadi Teams saat meminta token Microsoft Graph terbukti sukses menghasilkan izin luas: membaca sekaligus mengirim surat elektronik, membuka serta mengedit dokumen penyimpanan, hingga mengakses jadwal agenda kalender pengguna.
Microsoft memberikan penjelasan dengan lingkup yang lebih menyeluruh: peretas yang berhasil melancarkan serangan dapat bertindak layaknya pengguna terdaftar dan mengakses aset data milik korban. Token digital yang terancam hanya mencakup akun korporat yang aktif terhubung ke Authenticator pada gawai bersangkutan, bukan akun-akun luar lainnya.
Terdapat satu perbedaan sudut pandang penting antara kedua pihak yang patut dicermati pembaca. Laporan Enclave memaparkan bahwa bukti konsep (proof of concept) mereka berhasil memperoleh token tanpa membutuhkan interaksi langsung pengguna, melainkan hanya bergantung pada status akun yang sudah masuk sebelumnya.
Pernyataan resmi Microsoft justru menyebutkan keberhasilan eksploitasi menuntut pemasangan aplikasi berbahaya di gawai sekaligus membujuk pengguna menyelesaikan alur autentikasi di Authenticator. Skor kalkulasi CVSS mereka juga memperlihatkan bahwa celah tersebut mensyaratkan adanya interaksi pengguna.
Microsoft memastikan kerentanan ini belum pernah disalahgunakan secara aktif serta belum tersebar luas sebelum tambalan dirilis, dengan tingkat peluang eksploitasi berlabel “less likely”. Masalah ini diselesaikan melalui agenda pembaruan September 2026 Patch Tuesday dan tidak termasuk ke dalam dua kerentanan Windows yang dilaporkan sedang diserang aktif pada bulan itu. Celah tersebut belum terdaftar pada katalog Known Exploited Vulnerabilities milik CISA AS per 26 Oktober 2026.
Langkah perbaikan dapat dilakukan dengan mengunduh pembaruan Microsoft Authenticator Android ke versi 6.2606.4246 atau rilis terbaru sesuai rujukan panduan Microsoft. Pengelola TI perusahaan yang memegang kendali perangkat Android dapat mewajibkan batas versi minimum melalui pengelolaan perangkat. Kendati demikian, panduan Microsoft hanya membagikan pembaruan tanpa merinci apakah proses instalasi otomatis mencabut token yang telanjur diambil oleh aplikasi jahat, sehingga status pencabutan akses lama masih belum terkonfirmasi jelas.