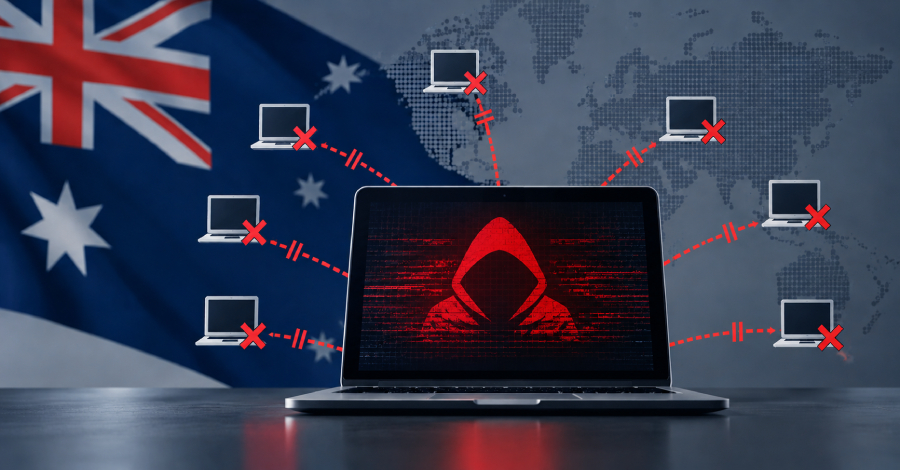
Seorang penjahat siber yang memanfaatkan malware Amadey kini tidak lagi dapat menjangkau atau mencuri data dari 180.000 komputer yang terinfeksi di berbagai belahan dunia, termasuk sejumlah perangkat di Australia, menurut keterangan Australian Signals Directorate (ASD). Para operator di badan intelijen tersebut berhasil menyusup ke backend operasi sang pelaku kejahatan dan memutus total hubungannya dengan ratusan ribu komputer korban.
"Langkah berikutnya yang kami ambil adalah memutuskan pengontrol Amadey tersebut dari seluruh korban," ungkap Tauri Gregory, pejabat pelaksana tugas wakil direktur jenderal intelijen ASD, kepada ABC News dalam sebuah wawancara yang dirilis pada 27 Oktober.
ASD bertindak sebagai badan intelijen sinyal luar negeri sekaligus lembaga keamanan siber Australia. Segala operasi siber ofensif yang dilancarkannya wajib mengantongi izin resmi dari pemerintah Australia, yang memungkinkan mereka melumpuhkan penjahat siber di luar negeri lewat perusakan infrastruktur digital musuh.
Berdasarkan laporan analisis dari ESET mengenai Amadey, malware ini mulai diperjualbelikan kepada kalangan pelaku kejahatan sebagai sebuah layanan sejak 2018. Masing-masing pembeli mengoperasikan panel kendali mandiri di peladen milik mereka sendiri.
Perangkat komputer yang terjangkit Amadey akan terus berkomunikasi dengan server komando dan kontrol (C2) milik pembeli untuk menjalankan berbagai perintah yang dikirimkan. Fungsi utama Amadey adalah menyuntikkan perangkat perusak tambahan, contohnya infostealer StealC. Malware ini pun mampu merampas kredensial log masuk serta memberikan hak akses jarak jauh kepada pembelinya.
Jalur penyebaran paling lumrah yang dipakai Amadey guna menyusup ke perangkat mencakup pembaruan piranti lunak palsu, program penginstal aplikasi bajakan, serta mekanisme pemuat malware lain.
Aktivitas pelaku kejahatan siber ini sejatinya hanyalah satu dari sekian banyak sindikat serupa. Selama proses pemantauan, pihak ESET berhasil mengidentifikasi 53 botnet Amadey terpisah yang berdiri sendiri tanpa berbagi infrastruktur.
Walau demikian, pemutusan kendali dari para korban tidak dapat menghapus jejak pencurian data yang telah terlanjur terjadi sebelumnya. Berdasarkan kajian Microsoft, kredensial yang dirampok oleh infostealer kerap dibiarkan mengendap berbulan-bulan sebelum dimanfaatkan peretas. Selain itu, cookie sesi yang dijarah dapat membantu penyerang menembus autentikasi multifaktor (MFA).
Laporan tahunan ancaman siber milik ASD yang diterbitkan pada 27 Oktober justru sama sekali tidak memuat rincian tentang operasi penindakan malware ini.
Sebelumnya, fondasi infrastruktur Amadey sempat dihantam pada Juni lewat Operation Endgame, sebuah gerakan penegakan hukum lintas negara yang menggandeng sektor swasta. Pada kurun 15 hingga 19 Juni, operasi bersama tersebut menyasar sejumlah server yang terikat dengan malware Amadey, StealC, serta SocGholish.
Australia terdaftar sebagai satu dari sembilan negara yang aparat penegak hukum serta kejaksaannya memimpin Operation Endgame bersama-sama, sebagaimana dirilis Europol pada Juni. Akan tetapi, nama Australia tidak tercantum dalam daftar peserta aksi penindakan pekan Juni itu, dan pengumuman Europol juga sama sekali tidak menyebutkan nama ASD.
Dalam insiden berbeda, ASD menyatakan pernah menerima sebuah informasi mengenai penjualan lima terabita data hasil curian milik sebuah entitas bisnis. Pihak korporasi terkait bahkan tidak mengetahui jika sistem mereka telah disusupi. Dokumen bisnis, berkas pribadi, hingga nama akun pengguna dan kata sandi termasuk dalam tumpukan data jarahan itu.
Badan siber ini lantas menyusup masuk lalu memusnahkan seluruh berkas tersebut sebelum sempat diperdagangkan. Data yang dilenyapkan itu mencakup sekitar 4,8 juta dokumen milik warga Australia serta ratusan ribu data korban lainnya dari mancanegara.